Vroeger had je voor een eigen AI-agent een flinke GPU-machine en een weekend Python nodig. Nu past het op een VPS die minder kost dan een etentje.
ChatGPT Pro kost $200 per maand, maar een zelfgehoste OpenClaw-installatie die verbinding maakt met WhatsApp, Telegram, Discord en een tiental andere apps kost ongeveer $15 — VPS en API-tokens inbegrepen.
Wat is OpenClaw en waarom zou je het zelf hosten?
OpenClaw, een opensource-gateway voor AI-agents, is het snelst groeiende opensourceproject ooit, en je kunt het draaien op een Stack 4 VPS, vanaf $8,99/maand voor de eerste 3 maanden bij maandelijkse betaling.
In minder dan 60 dagen haalde OpenClaw het aantal sterren van React in en werd het het softwareproject (aggregators niet meegerekend) met de meeste sterren op GitHub; begin maart ging het over de 250.000 sterren.
Per april 2026 staat het op meer dan 346.000 sterren en meer dan 500.000 actieve installaties in 82 landen, volgens het communityrapport van OpenClaw van april 2026.
Dit is wat het eigenlijk is:
OpenClaw is een zelfgehoste AI-agent: een lichte Node.js-applicatie die tussen je berichtenapps en de API's van AI-modellen zit. Je stuurt een bericht via WhatsApp, OpenClaw stuurt het door naar GPT-4o of Claude, en het antwoord verschijnt in je chat.
Anders dan een chatbot die je in een browsertabblad opent, draait OpenClaw 24/7 op je server. Het kan zelf initiatief nemen, taken volgens een schema uitvoeren en tegelijk verbinding maken met elk berichtenplatform.
Waarom niet ChatGPT? ChatGPT Pro kost $200/maand voor een chatbot in je browser die antwoordt wanneer je iets vraagt.
Een zelfgehoste OpenClaw-installatie kost $5-$15/maand aan API-tokens plus VPS-hosting, en geeft je een agent die altijd aan staat in elke berichtenapp die je gebruikt.
ChatGPT Pro heeft functies die OpenClaw niet nabootst (Deep Research, Sora), maar geen enkel cloudabonnement biedt een 24/7 agent voor meerdere kanalen, tegen welke prijs dan ook. De meeste intensieve gebruikers gebruiken beide.
Waarom OpenClaw zelf hosten?
Drie redenen om zelf te hosten: kosten, privacy en controle.
Zoals Peter Steinberger, de maker van OpenClaw (nu bij OpenAI), het verwoordde: The community around OpenClaw is something magical… It will stay a place for thinkers, hackers and people that want a way to own their data.
OpenClaw zelf hosten betekent dat je de software draait op een server die jij beheert, in plaats van toegang te huren bij een SaaS-aanbieder.
Je gesprekken blijven bij jou, jij kiest de AI-modellen en je betaalt niet per gebruiker voor functionaliteit die je zelf kunt bezitten.
Wat heb je nodig om OpenClaw op een VPS te draaien?
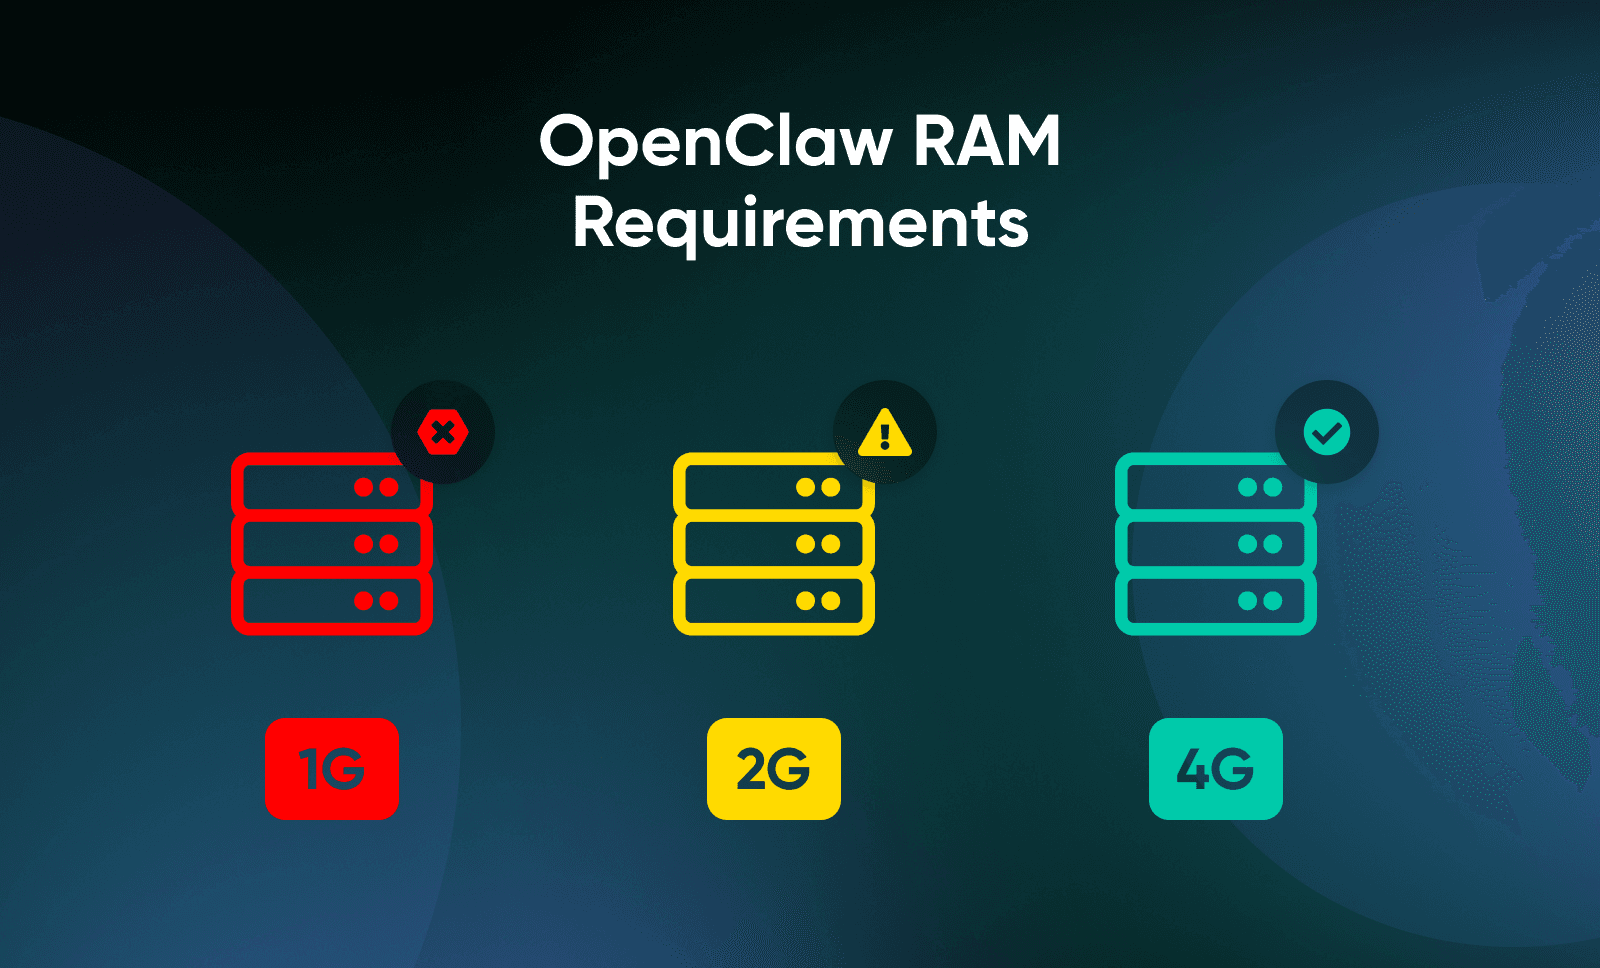
Een VPS met 4 GB RAM zonder GPU is de standaardinstallatie — de specificatie waarop de andere 500.000 installaties draaien. Bij DreamHost raden we 4 GB RAM aan als basis. We hebben installaties met 2 GB wel zien slagen tijdens de setup, maar daarna zien worstelen bij echt dagelijks gebruik, vooral als meerdere berichtenkanalen tegelijk actief zijn. De FAQ van OpenClaw noemt een absoluut minimum van 1 vCPU, 1 GB RAM en ongeveer 500 MB schijfruimte, en raadt 2 GB RAM of meer aan voor wat extra ruimte, maar machines met 1 GB lopen tijdens de installatie vaak vast op geheugentekort
OpenClaw draait AI-modellen niet lokaal. Het is een lichte Node.js-runtime die verzoeken naar cloud-API's stuurt, zoals die van OpenAI, Anthropic of Google.
Alleen gebruikers die lokale modellen via Ollama draaien – een volledig aparte setup – hebben serieuze hardware nodig.
OpenClaw vereist minimaal Node.js 22.14, en Node.js 24 wordt aanbevolen. Veel VPS-images worden nog geleverd met Node 18 of 20, dus je moet waarschijnlijk upgraden. Het installatiescript regelt dit automatisch. Bij een handmatige installatie moet je de versie zelf beheren via nvm (Node Version Manager) of nodesource.
Zit je op gedeelde hosting, dan heb je een VPS nodig, want OpenClaw heeft root-toegang en een eigen server nodig. Wil je een uitgebreidere vergelijking? Lees dan hoe gedeelde hosting en zelfbeheerde VPS-hosting zich tot elkaar verhouden.
💡Pro-tip: Is dit je eerste zelfbeheerde VPS? De VPS-gids voor beginners van DreamHost helpt je met het inrichten, SSH-toegang en basisbeheer van je server.
Welk VPS-pakket kies je voor OpenClaw?
Een VPS met 4 GB RAM kan de meeste persoonlijke OpenClaw-installaties aan die cloud-AI-API's gebruiken op één kanaal.
Kies 8 GB voor browserautomatisering of gebruik met meerdere kanalen, en 16 GB of meer als je lokale modellen via Ollama wilt draaien.
De zelfbeheerde VPS Stack 4 van DreamHost is het aanbevolen startpunt.
OpenClaw is een applicatie die veel RAM vraagt. Browserautomatisering start Chromium-instanties die elk 2-4 GB gebruiken. Bij gebruik van meerdere kanalen blijven meerdere verbindingshandlers in het geheugen.
En als je lokale modellen via Ollama draait in plaats van cloud-API's, heeft alleen al de modelinferentie 16 GB of meer nodig.
Root-toegang is voor OpenClaw niet optioneel. Biedt je VPS-provider dat niet, dan kan je agent geen Docker installeren, geen integraties beheren en geen browserautomatisering uitvoeren. Gedeelde hosting valt dus af.
Saul Dolgin, senior engineer bij Microsoft Azure, publiceerde een uitgebreide analyse van de hardwarevereisten van OpenClaw voor verschillende installatiescenario's. Hij ontdekte dat je voor een kale gateway zonder grafische interface, met alleen SSH-toegang, kunt volstaan met 1 vCPU en 512 MB RAM (al raadt hij minimaal 1 GB aan).
De vereisten lopen op zodra je sandboxing, kanalen en browsers toevoegt.
Zo verhouden verschillende toepassingen zich tot VPS-specificaties, op basis van zijn minimumeisen en aanbevelingen:
| Toepassing | vCPU | RAM | Opslag | Geschatte kosten |
|---|---|---|---|---|
| Persoonlijke agent (alleen cloud-API) | 2 | 2GB | 10 GB SSD | ~$5-$10/maand hardware |
| Meerdere kanalen + browserautomatisering | 2-4 | 4GB | 20 GB NVMe | ~$15-$25/maand hardware |
| Lokale modellen via Ollama | 4+ | 16GB+ | 50 GB+ NVMe | ~$25-$35/maand hardware |
| Installatie voor teams/meerdere gebruikers | 4+ | 8GB+ | 40 GB+ NVMe | Afhankelijk van het aantal gebruikers |
De zelfbeheerde VPS van DreamHost is precies voor dit soort werklasten gemaakt: NVMe-opslag, volledige root-toegang, IPv4 en IPv6, en ongelimiteerde bandbreedte. Stack 4 (4 GB) is voor de meeste persoonlijke installaties het juiste startpunt, en je kunt doorgroeien naar Stack 8 of Stack 16 als je gebruik toeneemt.
Docker-installaties gebruiken ongeveer 200-300 MB extra RAM. Op een machine met 2 GB maakt dat uit.
Wat kost het om OpenClaw zelf te hosten?
Voor persoonlijk gebruik ben je zo'n $11-$35 per maand kwijt aan OpenClaw, maar bij intensiever gebruik of geavanceerdere toepassingen kan dat oplopen tot ongeveer $100/maand.
Volgens de prijsanalyse van HaiMaker kosten API-tokens voor licht persoonlijk gebruik (20-50 berichten per dag met GPT-4o-mini) ongeveer $1-$5/maand.
Gemiddeld gebruik met een mix van modellen komt uit op ongeveer $5-$15/maand. Zware automatisering met GPT-4o als primair model kan de kosten opdrijven tot $30-$100/maand, en dan wordt het kostenvoordeel ten opzichte van de nieuwe Pro-middenoptie van ChatGPT van $100/maand (gelanceerd op 9 april 2026) kleiner.
Stuur je meer dan 200 berichten per dag, dan ziet de rekensom er anders uit — ga direct naar de rij voor zwaar gebruik.
Voor de meeste persoonlijke setups houd je de maandelijkse API-kosten onder $10 door GPT-4o-mini als standaardmodel in te stellen en GPT-4o als model voor zwaardere taken.
| Configuratie | VPS | API-tokens | Totaal |
|---|---|---|---|
| Kostenbewust (alleen GPT-4o-mini) | $10-$15/maand | $1-$5/maand | $11-$20/maand |
| Gebalanceerd (gemengde modellen, routering) | $15-$25/maand | $5-$15/maand | $20-$40/maand |
| Zware automatisering (GPT-4o primair) | $15-$25/maand | $50-$150/maand | $65-$175/maand |
Ondernemer en CTO Lance Cleveland publiceerde een gedetailleerde kostenanalyse van zijn OpenClaw-installatie. Hij kwam uit op ongeveer $0,00063 per 1.000 tokens, oftewel zo'n $0,047 per interactie met GPT 5.4.
Je kunt kosten besparen door oudere en goedkopere modellen (zoals GPT-4o-mini) te gebruiken voor routinewerk en de dure modellen te bewaren voor momenten waarop je echt denkkracht nodig hebt.
OpenClaw voert elke 30 minuten een heartbeatcontrole uit met je primaire model. Is dat GPT-4o, dan lopen de kosten van die controlesignalen op zonder dat je er iets aan hebt.
Stel een goedkoper heartbeatmodel in of gebruik slimme routering, zodat je geen premiumtarief betaalt voor wat neerkomt op een simpel ben je er nog?
-signaal.
Volgens de berekeningen van VelvetShark verlaagt slimme modelroutering de API-kosten met 50%-80%.
De hostingkosten zijn ook een factor. Stack 4, de VPS van 4 GB van DreamHost, kost $8,99/maand voor de eerste 3 maanden bij maandelijkse betaling en daarna $15,99/maand: de ideale keuze voor persoonlijke OpenClaw-installaties.
Wanneer je OpenClaw beter níét zelf host
Zelf hosten is niet voor iedereen de juiste keuze.
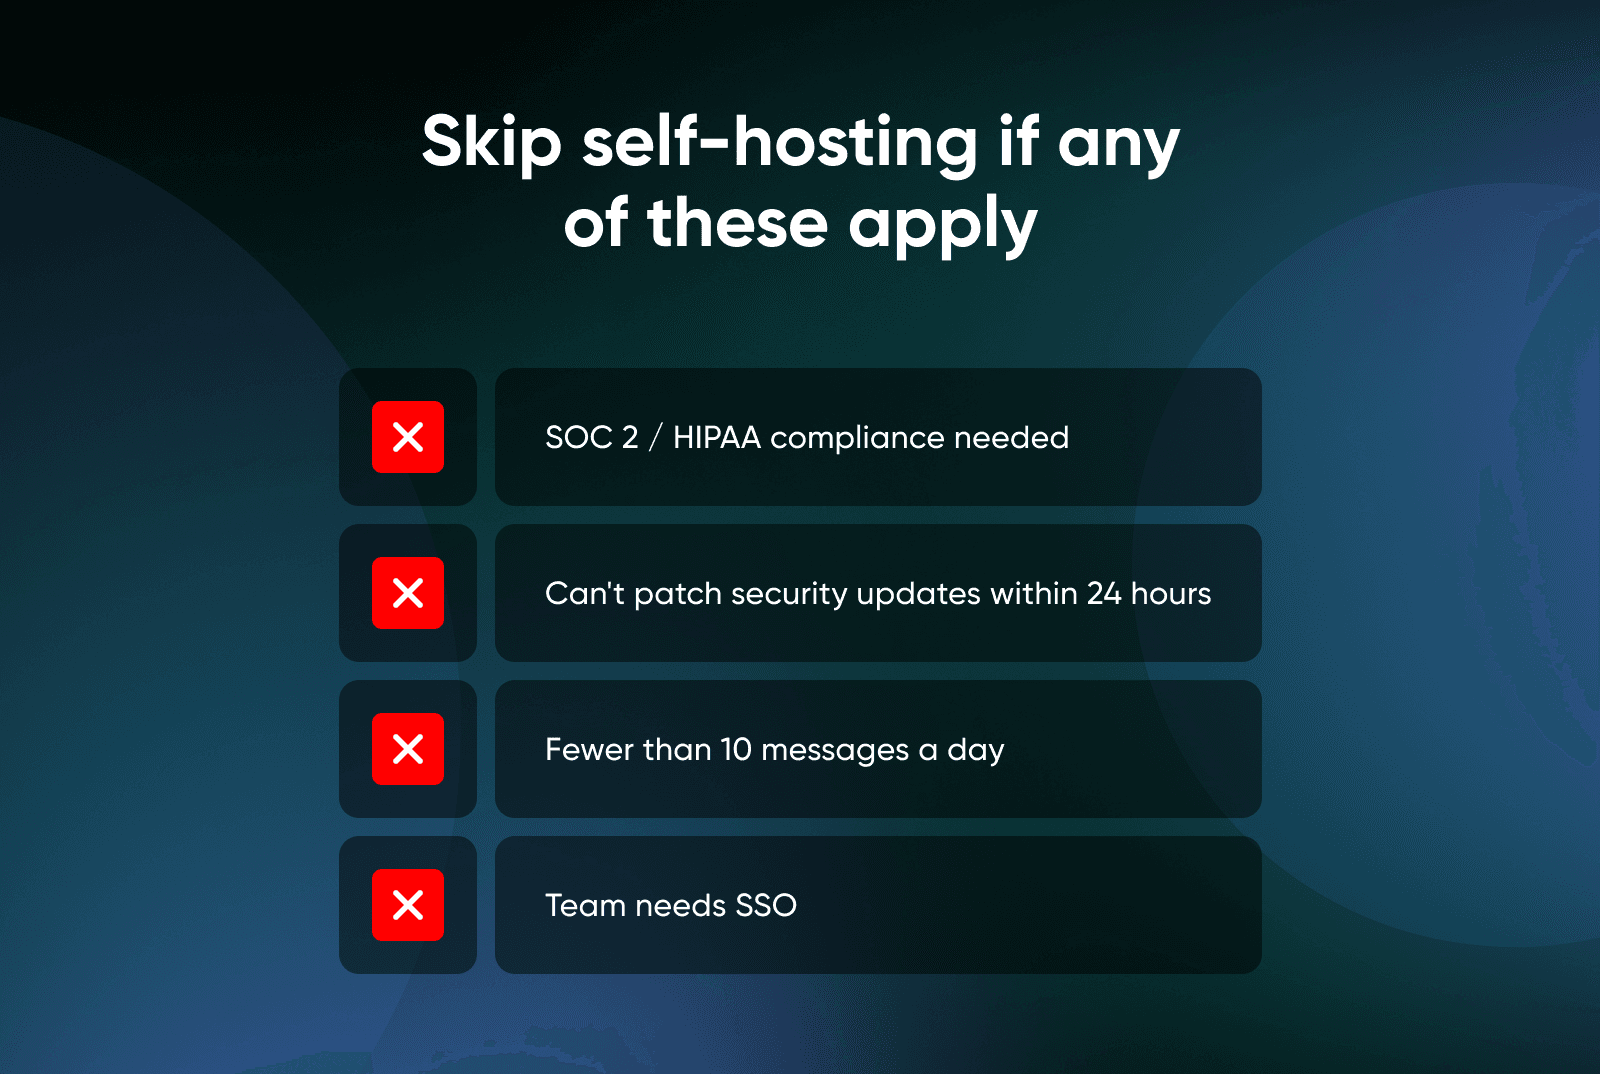
Sla OpenClaw over als je SOC 2- of HIPAA-compliance nodig hebt (bij zelf hosten zijn audits jouw probleem), als je CVE's niet zonder zorgen binnen 24 uur kunt patchen, als je minder dan 10 berichten per dag stuurt (dan is de gratis versie van ChatGPT voordeliger) of als je SSO nodig hebt voor een teaminstallatie (zit nog niet in OpenClaw).
Hoe installeer je OpenClaw op een Linux-VPS?
Twee methoden, allebei in minder dan 30 minuten. Het installatiescript is het snelst, maar Docker Compose is populairder: 65% van alle OpenClaw-installaties gebruikt het, omdat het afhankelijkheden isoleert en updates kinderlijk eenvoudig maakt.
Methode 1: installatiescript (snelst)
Maak via SSH verbinding met je VPS en voer dit uit:
curl -fsSL https://openclaw.ai/install.sh | bash
- Het script controleert of Node.js 24 aanwezig is en installeert het zo nodig, downloadt de nieuwste release en start de installatiewizard.
- De wizard helpt je bij het kiezen van een modelaanbieder (Anthropic, OpenAI, Google en anderen), het instellen van je API-sleutel en het configureren van de gateway.
- Het script registreert OpenClaw ook als achtergronddienst op Linux (systemd), zodat de agent een herstart overleeft. Liever handmatig? Voer dan
npm install -g openclaw@latestuit, gevolgd dooropenclaw onboard --install-daemon— die vlag zorgt voor de registratie als dienst.
👀 Eén valkuil om op te letten: Het installatieprogramma start een terminalgebruikersinterface (TUI), een grafisch menu in je terminal, die kan vastlopen op VPS-omgevingen zonder scherm en zonder echte TTY.
Blijft je installatie hangen op een leeg scherm? Gebruik dan de handmatige methode:
npm install -g openclaw@latestopenclaw doctor --non-interactive
Hiermee sla je de TUI volledig over. Je configureert je gatewaytoken en API-sleutels dan via de configuratiebestanden in ‘~/.openclaw’ in plaats van via de wizard.
Nog twee veelvoorkomende problemen: als poort 18789 al in gebruik is, voer je lsof -i :18789 uit om te zien welk proces hem bezet, en stop je dat proces of wijs je OpenClaw een andere poort toe in je docker-compose.yml. Valt de WhatsApp-koppeling weg na een herstart van je VPS, voer dan de inlogopdracht opnieuw uit (de inloggegevens in ~/.openclaw/credentials/whatsapp/ kunnen veranderen als het proces niet netjes afsluit.)
Methode 2: Docker Compose (meest geïsoleerd)
De tweede manier om OpenClaw op je VPS te installeren is met Docker.
💡Pro-tip: Ben je nieuw met containers? De uitleg over Docker van DreamHost behandelt de basis.
Docker verpakt een applicatie zoals OpenClaw in een gestandaardiseerde eenheid, een container.
De container draait in een geïsoleerde omgeving op je server, wat zorgt voor consistente prestaties en eenvoudige updates.
Zo krijg je het aan de praat:
- Kloon de OpenClaw-repository en voer het installatiescript uit:
git clone https://github.com/openclaw/openclaw.gitcd openclaw && ./docker-setup.sh
- Het installatiescript bouwt de Docker-image, doorloopt de installatiewizard, genereert je gatewaytoken en start de OpenClaw-gateway.
- Je installatie draait in een container met een eigen geïsoleerd bestandssysteem en een eigen netwerknaamruimte — een afgeschermde omgeving waarin processen niets anders op je server kunnen verstoren.
Updaten doe je simpelweg met de opdracht docker compose pull && docker compose up -d, en terugdraaien gaat direct.
Hoe controleer je of de installatie gelukt is?
Voer openclaw doctor uit; het controleert in één keer je Node.js-versie, de gatewaystatus en de configuratie van je API-sleutel:
Voer deze drie controles uit om te bevestigen dat alles goed is ingesteld:
openclaw --version— Bevestigt dat OpenClaw is geïnstalleerd en bereikbaar is vanuit je terminal.openclaw doctor— Controleert in één keer je omgeving, afhankelijkheden en de configuratie van je API-sleutel.openclaw gateway status— Controleert of het gatewayproces actief draait.
Geven alle drie geen foutmeldingen, dan kun je aan de slag.
Hoe beveilig je OpenClaw op een VPS?
Je kunt je installatie beveiligen met een paar eenvoudige stappen, zoals je installatie zo instellen dat die alleen verbindingen van je eigen machine accepteert, OpenClaw draaien onder een aparte gebruiker en je firewall goed configureren.
Die drie aanpassingen blokkeren het merendeel van de aanvallen die in de praktijk op OpenClaw-installaties worden uitgevoerd; twee daarvan zijn uitgebreid gedocumenteerd:
- De standaardconfiguratie van OpenClaw stelt de gateway bloot aan het openbare internet: SecurityScorecard scande meer dan 40.000 blootgestelde OpenClaw-instanties en markeerde 32% (ongeveer 14.000) als kwetsbaar voor het op afstand uitvoeren van code. Parallel onderzoek van Bitsight bracht in een andere periode ruim 30.000 blootgestelde instanties in kaart.
- Een AI-agent op een openbare server draaien zonder de gateway te beveiligen, is als je voordeur openlaten: De ernstigste kwetsbaarheid tot nu toe was ClawJacked (CVE-2026-28472), bekendgemaakt in februari 2026. Elke website die je bezocht, kon een directe verbinding met je OpenClaw-instantie openen en opdrachten aan je AI-agent geven.
De oplossing was één regel aanpassen in de configuratie.
Patches voor beveiligingsproblemen in OpenClaw verschijnen meestal binnen enkele uren, maar je moet ze zelf installeren.
Met deze vijf stappen beveilig je je OpenClaw-installatie, op volgorde van prioriteit:
- Sta alleen verbindingen vanaf je eigen server toe: Standaard accepteert OpenClaw verbindingen van elk apparaat op internet. Open je OpenClaw-configuratiebestand (~/.openclaw/openclaw.json) en wijzig de host-waarde van 0.0.0.0 in 127.0.0.1. Daarmee accepteert de gateway alleen verbindingen die van de server zelf komen, zodat niemand van buitenaf er rechtstreeks bij kan. Deze ene wijziging had ClawJacked voorkomen.
- Geef OpenClaw een eigen gebruikersaccount: Draai je OpenClaw als root-beheerder, dan heeft een gecompromitteerde agent volledige controle over je hele server. Met een apart gebruikersaccount blijft zelfs een inbraak in het ergste geval beperkt tot de rechten van dat account.
- Stel beveiligingsregels voor uitvoering in: Zet in je configuratie tools.exec.security op
deny
en _tools.exec.ask_to opalways
, zodat elke poging om lokale opdrachten uit te voeren eerst jouw expliciete, handmatige goedkeuring nodig heeft. - Sluit de poort af voor verkeer van buitenaf: OpenClaw communiceert via poort 18789 en je firewall moet voorkomen dat iemand op internet die poort bereikt. Gebruik je Docker, dan beschermen gewone firewallregels je niet, want Docker omzeilt ze. Stel in plaats daarvan de poortbinding in je docker-compose.yml in op 127.0.0.1:18789:18789, zodat Docker alleen lokale verbindingen accepteert, net als bij stap 1.
- Zet een privéverbinding op voor toegang op afstand: Heb je de gateway beperkt tot lokale verbindingen, dan heb je een veilige manier nodig om er vanaf je eigen computer bij te komen. Met tools als SSH, waarmee je vanuit een terminal rechtstreeks verbinding maakt met je VPS, of Tailscale maak je een privétunnel zonder de poort voor iedereen open te zetten.
- Bescherm je OpenClaw-configuratiemap (~.openclaw): Beperk wie erbij kan, maak er een back-up van en zet hem nooit in een openbare coderepository.
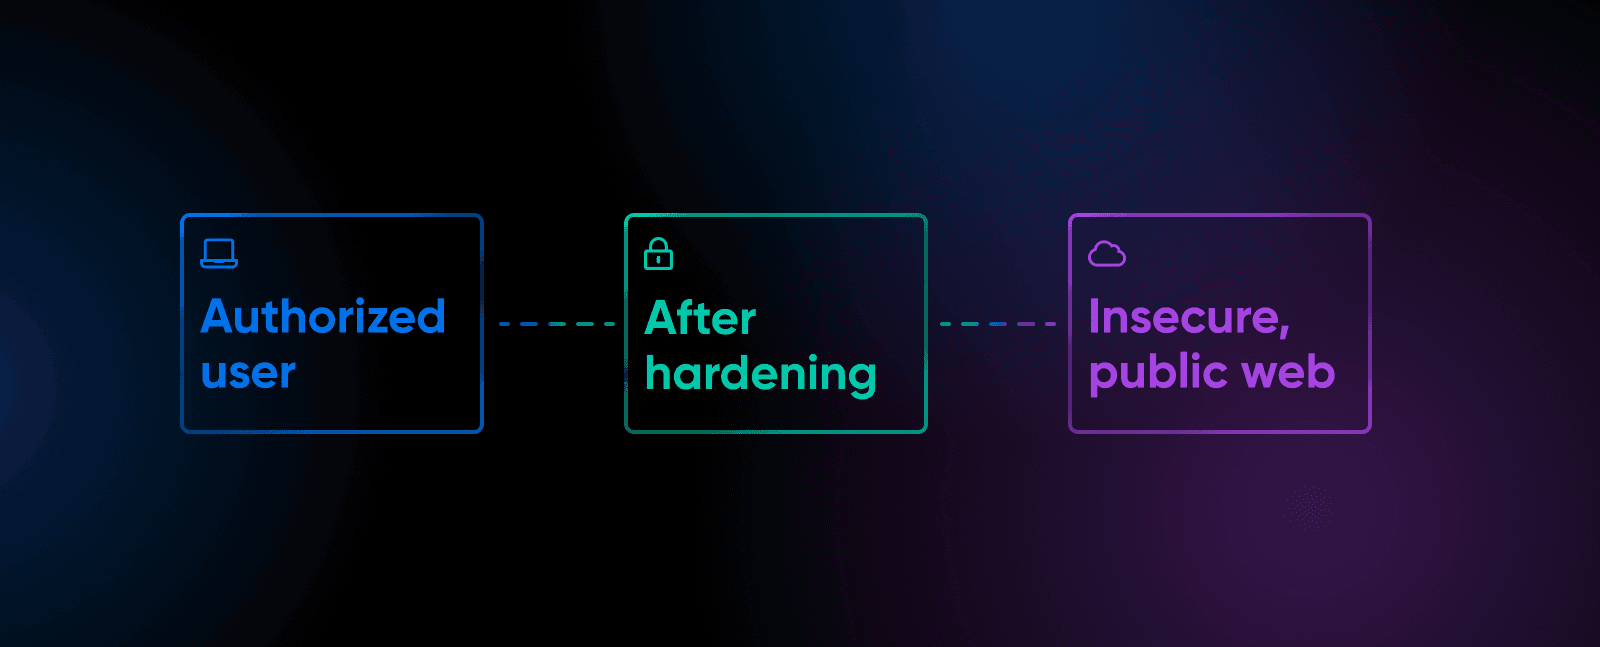
Deze stappen zijn specifiek voor OpenClaw, maar bouwen voort op algemene best practices voor cloudbeveiliging die voor elke VPS-workload gelden. Voor productieomgevingen voeg je een reverse proxy met Nginx toe.
Hoe koppel je OpenClaw aan WhatsApp of Telegram?
Begin met Telegram: dat is het stabielste kanaal, je hoeft geen inkomende poorten te configureren en binnen vijf minuten heb je een werkende AI-agent in je privéberichten.
Hoe stel je Telegram in met OpenClaw?
Telegram is de makkelijkste integratie, omdat het long-polling gebruikt in plaats van webhooks: de client vraagt de server op vaste momenten om nieuwe berichten. Daardoor werkt het achter NAT en firewalls, zonder dat je inkomende poorten nodig hebt.
- Open Telegram en stuur een bericht naar @BotFather.
- Stuur /newbot en volg de aanwijzingen om je bot een naam te geven.
- Kopieer de API-token die je van BotFather krijgt.
- Voer in de terminal van je VPS ‘openclaw channel add telegram’ uit.
- Herstart de gateway: openclaw gateway restart.
- Stuur je bot een bericht in Telegram en keur daarna het koppelingsverzoek goed: met openclaw pairing list telegram bekijk je het verzoek, met openclaw pairing approve telegram
<code>accepteer je het. - Daarna reageert je agent.
Je OpenClaw-agent is nu bereikbaar via Telegram: vijf minuten, één API-token, geen inkomende poorten.
Hoe koppel je OpenClaw aan WhatsApp?
WhatsApp werkt met het koppelen van apparaten in plaats van een traditionele API.
- Voer openclaw channels login –channel WhatsApp uit om de QR-code te genereren en je account te koppelen. Dit start ook de installatie als de plug-in nog niet aanwezig is.
- Er verschijnt een QR-code in je terminal.
- Open op je telefoon WhatsApp > Instellingen > Gekoppelde apparaten > Apparaat koppelen en scan de code.
- Je OpenClaw-instantie wordt als gekoppeld apparaat aan je WhatsApp-account toegevoegd. De inloggegevens worden opgeslagen in ~/.openclaw/credentials/whatsapp/.
Je VPS moet blijven draaien om de koppeling actief te houden. Herstart het OpenClaw-proces, dan moet je mogelijk opnieuw koppelen.
Twee dingen die je moet weten voordat je voor WhatsApp kiest:
- WhatsApp gebruikt de Baileys-bibliotheek, een onofficiële WhatsApp-client gebouwd door de community, geen officiële API van Meta: Dat werkt nu prima, maar Meta kan deze methode blokkeren en WhatsApp-updates kunnen de compatibiliteit af en toe verbreken.
- Zonder allowlist kan iedereen met je gekoppelde telefoonnummer opdrachten naar je AI-agent sturen: Stel de allowlist direct na het koppelen in om de toegang te beperken tot specifieke telefoonnummers.
Is je allowlist ingesteld, dan werkt WhatsApp voor dagelijks gebruik net zo betrouwbaar als Telegram.
Wat doe je na het installeren van OpenClaw?
Stuur je OpenClaw-agent nu meteen een bericht. Vraag hem een URL samen te vatten, een herinnering in te stellen of de bestanden in je werkmap op te sommen.
Daar begin je mee.
Het skill-ecosysteem van OpenClaw telt in april 2026 meer dan 44.000 skills van de community op ClawHub, voor alles van agenda-integratie en code-uitvoering tot webscraping. Maar ClawHub heeft een probleem met de toeleveringsketen. Onderzoek van Koi bracht 341 kwaadaardige ClawHavoc-skills aan het licht, en een later onderzoek van Trend Micro naar ClawHavoc uit februari 2026 vond 39 overlappende skills met Atomic Stealer. Een parallelle telling van Antiy CERT bracht het totaal op meer dan 800, met een sterke concentratie in skills voor crypto-automatisering.
Controleer elke skill voordat je hem installeert. Kies populaire skills met goede beoordelingen en actieve beheerders, en bekijk de broncode als een skill om gevoelige rechten vraagt.
Naast skills is dit je checklist na de installatie:
- Configureer je werkmap: Hier slaat OpenClaw bestanden, notities en het geheugen van de agent op. Houd hem overzichtelijk, want hij groeit snel.
- Stel automatische back-ups in: Maak regelmatig een back-up van ‘~/.openclaw’. Daarin staan je gateway-token, API-sleutels, agentconfiguraties en gespreksgeschiedenis. Raak je deze map kwijt, dan begin je weer bij nul.
- Schakel automatische updates in: OpenClaw brengt vaak updates uit, waaronder kritieke beveiligingspatches. Met openclaw update werk je ter plekke bij, voer je een statuscontrole uit en worden services automatisch herstart.
- Ontdek workflowautomatisering: OpenClaw kan via openclaw cron taken volgens een schema uitvoeren, en daar zit de meeste waarde. De echte winst van een agent die 24/7 draait: hij stelt je ochtendoverzicht samen, controleert een site op wijzigingen of maakt een samenvatting terwijl jij slaapt.
💡Tip: Draai je Ollama naast OpenClaw voor lokale inferentie? Het overzicht van DreamHost met zelfgehoste AI-modellen bespreekt de beste opties om taalmodellen op je eigen hardware te draaien.
Hoe nu verder
Peter Steinberger vertrok naar OpenAI. Het project bleef toch groeien: 346.000 sterren, 500.000 instanties en een register waarin honderden skills betrapt zijn op het stelen van inloggegevens.
Dat is de afspraak die je maakt als je OpenClaw zelf host.
Je krijgt een krachtige, lokale agent die van jou is… En jij bent degene die de deur op slot doet.
Veelgestelde vragen
Is OpenClaw gratis?
Ja, OpenClaw is volledig gratis en open source onder de MIT-licentie. De software kost niets. Je enige kosten zijn VPS-hosting en API-tokens voor AI-modellen, samen meestal $11-$35/maand bij persoonlijk gebruik.
De zelfbeheerde VPS-pakketten van DreamHost bieden de root-toegang en capaciteit die je nodig hebt om het te draaien.
Kan OpenClaw draaien op een VPS van $5/maand?
Technisch gezien wel, maar waarschijnlijk word je er niet blij van. De FAQ van OpenClaw noemt een absoluut minimum van 1 vCPU en 1 GB RAM en raadt 2 GB of meer aan voor wat marge, en machines met 1 GB hebben tijdens de installatie vaak te weinig geheugen. Een VPS met 2 GB kan een persoonlijke setup met één kanaal aan, maar 4 GB geeft je ruimte voor meerdere kanalen zonder haperingen.
De zelfbeheerde VPS Stack 4 van DreamHost zit precies op die ideale 4 GB.
Is het veilig om OpenClaw op een server te draaien?
Veilig als je het goed configureert, riskant als je de standaardinstellingen laat staan. De allerbelangrijkste stap is de gateway te binden aan 127.0.0.1 (alleen localhost) en voor toegang op afstand SSH-tunnels of een VPN te gebruiken.
De ClawJacked-kwetsbaarheid (CVE-2026-28472, CVSS 8.8) liet zien wat er gebeurt als installaties onbeschermd openstaan. Binnen 24 uur gepatcht, maar alleen als je had geüpdatet.
Wat is het verschil tussen OpenClaw en ChatGPT?
ChatGPT is een chatbot die je in een browser opent. OpenClaw is een zelfgehoste AI-agent die 24/7 op je server draait, verbinding maakt met WhatsApp, Telegram, Discord en andere berichtenplatforms, en zelfstandig kan handelen: taken uitvoeren, berichten beantwoorden en workflows draaien terwijl jij slaapt.
ChatGPT Pro kost $200/maand voor een ervaring die alleen in de browser werkt. Een zelfgehoste OpenClaw-setup kost $11-35/maand en geeft je iets wat geen enkel ChatGPT-abonnement biedt: een agent die altijd aan staat, in al je berichtenapps.
Moet ik Linux kennen om OpenClaw te installeren?
Basiskennis van de terminal is genoeg. Kun je via SSH verbinding maken met een server en opdrachten kopiëren en plakken, dan kun je OpenClaw installeren. Het installatiescript doet het zware werk en de installatiewizard begeleidt je stap voor stap bij het instellen van je API-sleutel.
Voor de beveiligingsstappen moet je wel begrijpen wat firewallregels en poortbindingen doen, maar je hebt nergens de expertise van een systeembeheerder voor nodig.
Welke AI-modellen werken met OpenClaw?
Alle grote aanbieders werken met OpenClaw: Anthropic (Claude), OpenAI (GPT-4o, GPT-4o-mini), Google (Gemini) en lokale modellen via Ollama. Je kunt altijd van model wisselen of verschillende taken naar verschillende modellen sturen om kosten te besparen.