Antes, tener tu propio agente de IA implicaba un equipo con GPU y un fin de semana peleándote con Python. Ahora cabe en un VPS que cuesta menos que una cena.
ChatGPT Pro cuesta 200 $ al mes, pero una instalación autoalojada de OpenClaw que se conecta a WhatsApp, Telegram, Discord y una docena de aplicaciones más sale por unos 15 $, con el VPS y los tokens de API incluidos.
¿Qué es OpenClaw y por qué autoalojarlo?
OpenClaw, una pasarela de agentes de IA de código abierto, es el proyecto de código abierto que más rápido ha crecido de la historia, y puedes ejecutarlo en un VPS Stack 4 desde 8,99 $/mes durante los 3 primeros meses con el plan mensual.
En menos de 60 días, OpenClaw superó el número de estrellas de React y se convirtió en el proyecto de software con más estrellas de GitHub (sin contar agregadores), al superar las 250.000 estrellas a principios de marzo.
En abril de 2026, acumula más de 346.000 estrellas y más de 500.000 instancias activas en 82 países, según el informe de la comunidad de OpenClaw de abril de 2026.
Esto es lo que es en realidad:
OpenClaw es un agente de IA autoalojado: una aplicación ligera de Node.js que se sitúa entre tus aplicaciones de mensajería y las API de los modelos de IA. Envías un mensaje por WhatsApp, OpenClaw lo dirige a GPT-4o o a Claude y la respuesta vuelve a tu chat.
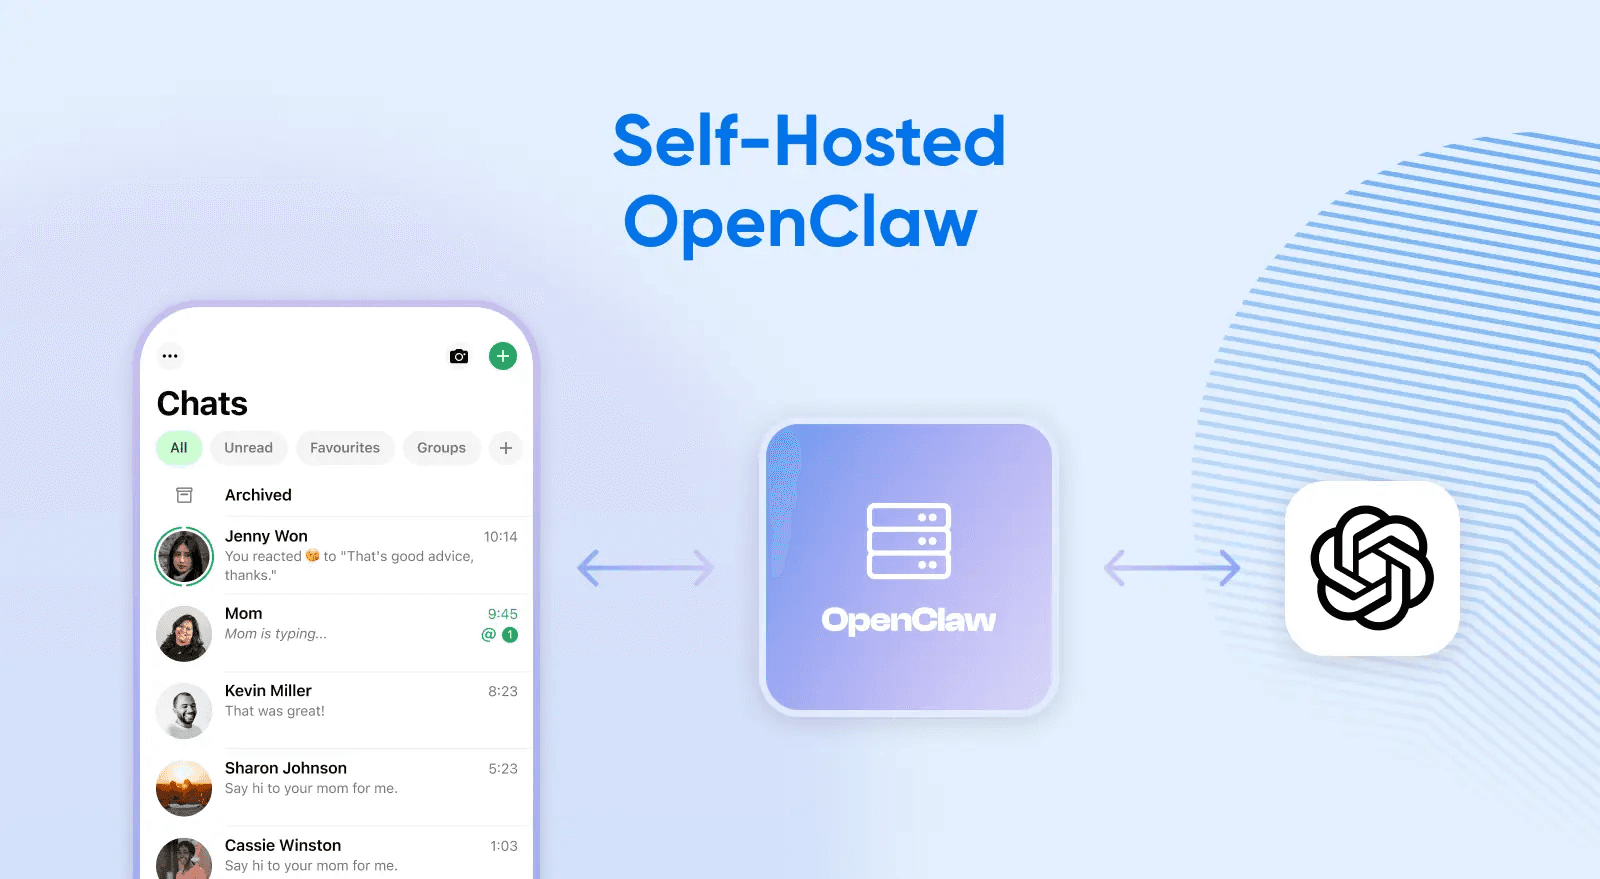
A diferencia de un chatbot que abres en una pestaña del navegador, OpenClaw funciona 24/7 en tu servidor. Puede actuar de forma proactiva, ejecutar tareas programadas y conectarse a cualquier plataforma de mensajería a la vez.
¿Por qué no ChatGPT? ChatGPT Pro cuesta 200 $/mes por un chatbot en el navegador que responde cuando le preguntas.
Una instalación autoalojada de OpenClaw cuesta entre 5 y 15 $/mes en tokens de API más el hosting del VPS, y te da un agente siempre activo en todas las aplicaciones de mensajería que usas.
ChatGPT Pro incluye funciones que OpenClaw no replica (Deep Research, Sora), pero ninguna suscripción en la nube ofrece un agente multicanal 24/7, cueste lo que cueste. La mayoría de los usuarios avanzados usan los dos.
¿Por qué autoalojar OpenClaw?
Tres razones para autoalojarlo: coste, privacidad y control.
Como dijo Peter Steinberger, creador de OpenClaw (ahora en OpenAI): The community around OpenClaw is something magical… It will stay a place for thinkers, hackers and people that want a way to own their data.
Autoalojar OpenClaw significa ejecutar el software en un servidor que controlas tú, en lugar de pagar por acceder a él a través de un proveedor SaaS.
Tus conversaciones se quedan contigo, eliges los modelos de IA y no pagas por usuario por funciones que podrían ser tuyas.
¿Qué necesitas para ejecutar OpenClaw en un VPS?
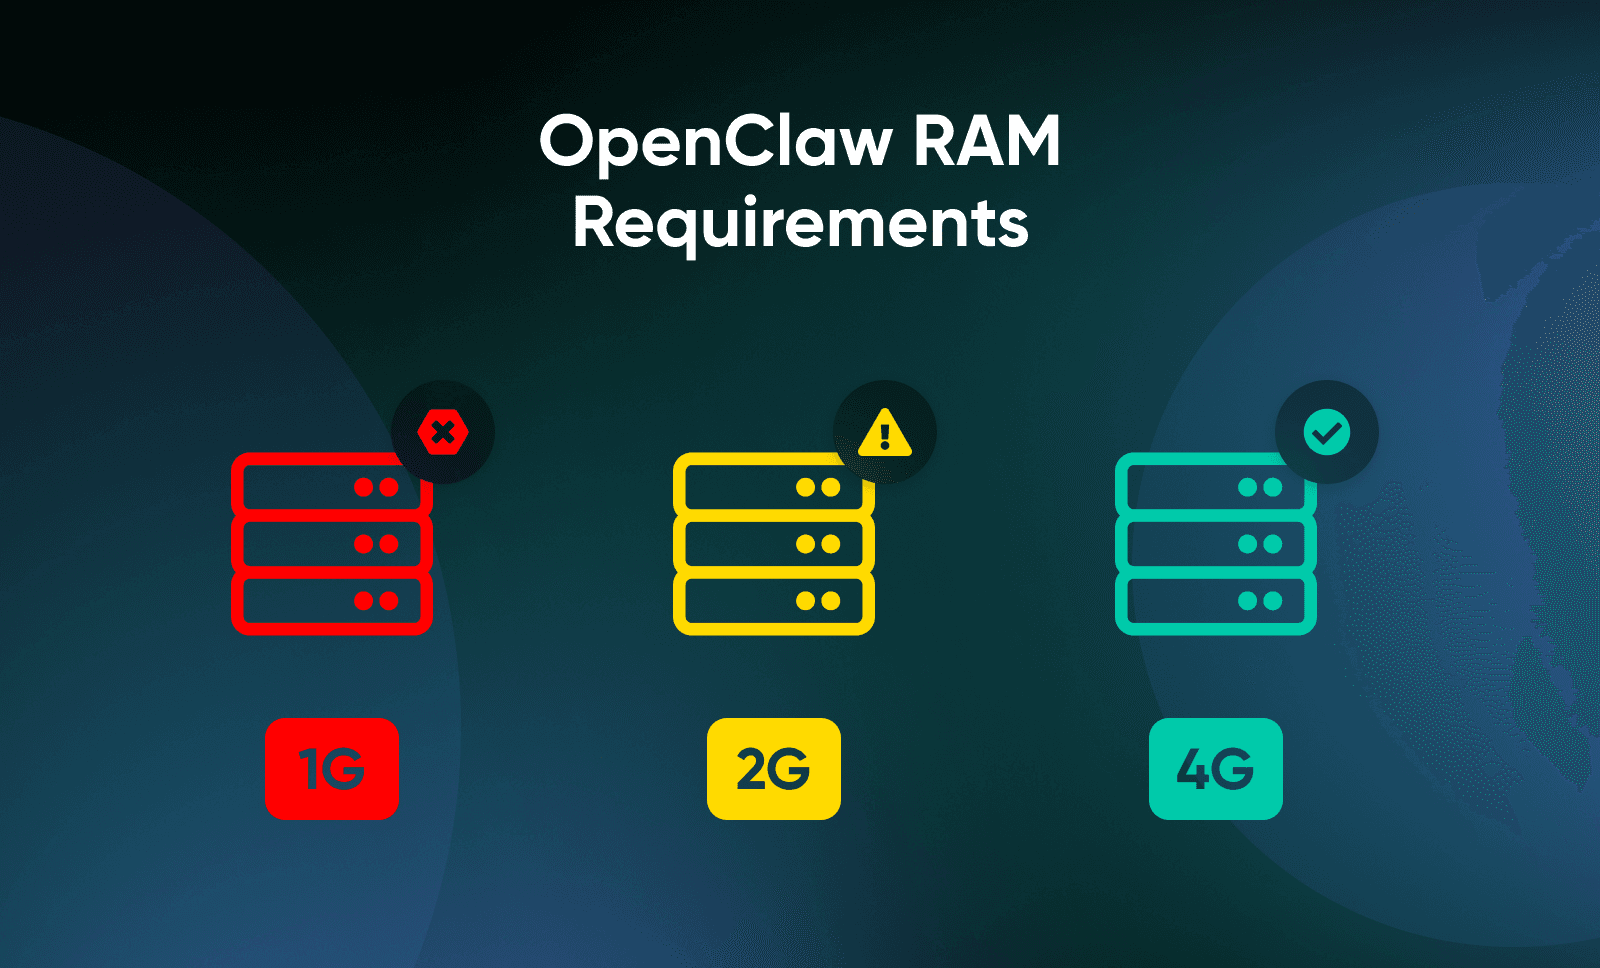
Un VPS de 4 GB de RAM sin GPU es la implementación estándar: la especificación con la que funcionan las otras 500.000 instalaciones. En DreamHost, recomendamos 4 GB de RAM como base. Hemos visto instalaciones con 2 GB que superan la configuración, pero que van justas con el uso diario real, sobre todo cuando hay varios canales de mensajería activos a la vez. Las preguntas frecuentes de OpenClaw indican un mínimo absoluto de 1 vCPU, 1 GB de RAM y unos 500 MB de disco, y recomiendan 2 GB de RAM o más para tener margen, pero las máquinas de 1 GB suelen fallar durante la instalación por errores de falta de memoria
OpenClaw no ejecuta modelos de IA en local. Es un entorno de ejecución ligero de Node.js que envía solicitudes a API en la nube como las de OpenAI, Anthropic o Google.
Los únicos usuarios que necesitan hardware potente son los que ejecutan modelos locales con Ollama, que es una configuración totalmente aparte.
OpenClaw requiere como mínimo Node.js 22.14, y se recomienda Node.js 24. Muchas imágenes de VPS siguen incluyendo Node 18 o 20, así que probablemente tendrás que actualizar. El instalador automático se encarga de ello. En las instalaciones manuales, tendrás que gestionar la versión explícitamente con nvm (Node Version Manager) o nodesource.
Si tienes hosting compartido, necesitarás un VPS, porque OpenClaw requiere acceso root y un servidor propio. Si quieres un análisis más a fondo, aquí tienes cómo se comparan el hosting compartido y el hosting VPS autogestionado.
💡Consejo: Si es tu primer VPS autogestionado, la guía de VPS para principiantes de DreamHost te explica el aprovisionamiento, el acceso por SSH y la administración básica del servidor.
¿Qué plan VPS deberías elegir para OpenClaw?
Un VPS de 4 GB de RAM basta para la mayoría de las implementaciones personales de OpenClaw que usan API de IA en la nube en un solo canal.
Sube a 8 GB para automatizar el navegador o usar varios canales, y a 16 GB o más si piensas ejecutar modelos locales con Ollama.
El VPS autogestionado Stack 4 de DreamHost es el punto de partida recomendado.
OpenClaw es una aplicación que consume mucha RAM. La automatización del navegador lanza instancias de Chromium que ocupan entre 2 y 4 GB cada una. El funcionamiento multicanal mantiene varios gestores de conexión en memoria.
Y si ejecutas modelos locales con Ollama en lugar de API en la nube, solo la inferencia del modelo necesita 16 GB o más.
El acceso root no es opcional para OpenClaw. Si tu proveedor de VPS no lo ofrece, tu agente no podrá instalar Docker, gestionar integraciones ni automatizar el navegador. El hosting compartido queda descartado.
Saul Dolgin, ingeniero sénior de Microsoft Azure, publicó un análisis exhaustivo de los requisitos de hardware de OpenClaw para distintos escenarios de implementación. Según su análisis, para una pasarela sin interfaz gráfica con solo acceso por SSH, te basta con 1 vCPU y 512 MB de RAM (aunque recomienda al menos 1 GB).
Los requisitos aumentan en cuanto empiezas a añadir entornos aislados, canales y navegadores.
Así se corresponden los distintos casos de uso con las especificaciones del VPS, según sus mínimos y recomendaciones:
| Caso de uso | vCPU | RAM | Almacenamiento | Coste estimado |
|---|---|---|---|---|
| Agente personal (solo API en la nube) | 2 | 2GB | SSD de 10 GB | ~5-10 $/mes en hardware |
| Multicanal + automatización del navegador | 2-4 | 4GB | NVMe de 20 GB | ~15-25 $/mes en hardware |
| Modelos locales con Ollama | 4+ | 16GB+ | NVMe de 50 GB o más | ~25-35 $/mes en hardware |
| Implementación para equipos o varios usuarios | 4+ | 8GB+ | NVMe de 40 GB o más | Varía según el número de usuarios |
El VPS autogestionado de DreamHost está pensado precisamente para este tipo de cargas de trabajo: almacenamiento NVMe, acceso root completo, IPv4 e IPv6, y ancho de banda sin límite. Stack 4 (4 GB) es el punto de partida adecuado para la mayoría de las implementaciones personales, con la opción de pasar a Stack 8 o Stack 16 a medida que crezcan tus necesidades.
Las implementaciones con Docker añaden unos 200-300 MB de consumo de RAM. En una máquina de 2 GB, se nota.
¿Cuánto cuesta ejecutar OpenClaw autoalojado?
Para uso personal, ejecutar OpenClaw te costará entre 11 y 35 $ al mes, aunque podrías acercarte a los 100 $/mes si buscas un uso más intensivo o casos de uso más avanzados.
Según el desglose de precios de HaiMaker, los tokens de API para un uso personal ligero (20-50 mensajes al día con GPT-4o-mini) cuestan entre 1 y 5 $/mes.
Un uso moderado combinando modelos ronda los 5-15 $/mes. Y una automatización intensiva con GPT-4o como modelo principal puede disparar el coste hasta los 30-100 $/mes; a partir de ahí, la ventaja frente a la nueva opción Pro intermedia de ChatGPT de 100 $/mes (lanzada el 9 de abril de 2026) empieza a reducirse.
Si envías más de 200 mensajes al día, las cuentas cambian: ve directamente a la fila de uso intensivo.
En la mayoría de las configuraciones personales, usar GPT-4o-mini como modelo predeterminado y GPT-4o como modelo de escalado mantiene el coste mensual de la API por debajo de 10 $.
| Configuración | VPS | Tokens de API | Total |
|---|---|---|---|
| Coste optimizado (solo GPT-4o-mini) | 10-15 $/mes | 1-5 $/mes | 11-20 $/mes |
| Equilibrado (modelos combinados, enrutamiento) | 15-25 $/mes | 5-15 $/mes | 20-40 $/mes |
| Automatización intensiva (GPT-4o como principal) | 15-25 $/mes | 50-150 $/mes | 65-175 $/mes |
El emprendedor y CTO Lance Cleveland publicó un análisis detallado de los costes de su instancia de OpenClaw. Según sus cálculos, el precio salía a unos 0,00063 $ por cada 1.000 tokens, o unos 0,047 $ por interacción con GPT 5.4.
Puedes reducir costes usando modelos más antiguos y baratos (por ejemplo, GPT-4o-mini) para las tareas rutinarias y reservando los modelos caros para cuando necesites capacidad de razonamiento.
OpenClaw envía comprobaciones de actividad (heartbeat) cada 30 minutos con tu modelo principal. Si ese modelo es GPT-4o, esos pings de mantenimiento suman sin aportar nada.
Configura un modelo más barato para el heartbeat o usa el enrutamiento inteligente para no pagar tarifas premium por lo que no deja de ser un ping de «¿sigues ahí?»
.
Según los cálculos de VelvetShark, el enrutamiento inteligente de modelos reduce los costes de API entre un 50 % y un 80 %.
El coste del hosting también es un factor a tener en cuenta. Stack 4, el VPS de 4 GB de DreamHost, cuesta 8,99 $/mes durante los 3 primeros meses con el plan mensual y después 15,99 $/mes: el punto óptimo para implementaciones personales de OpenClaw.
Cuándo NO autoalojar OpenClaw
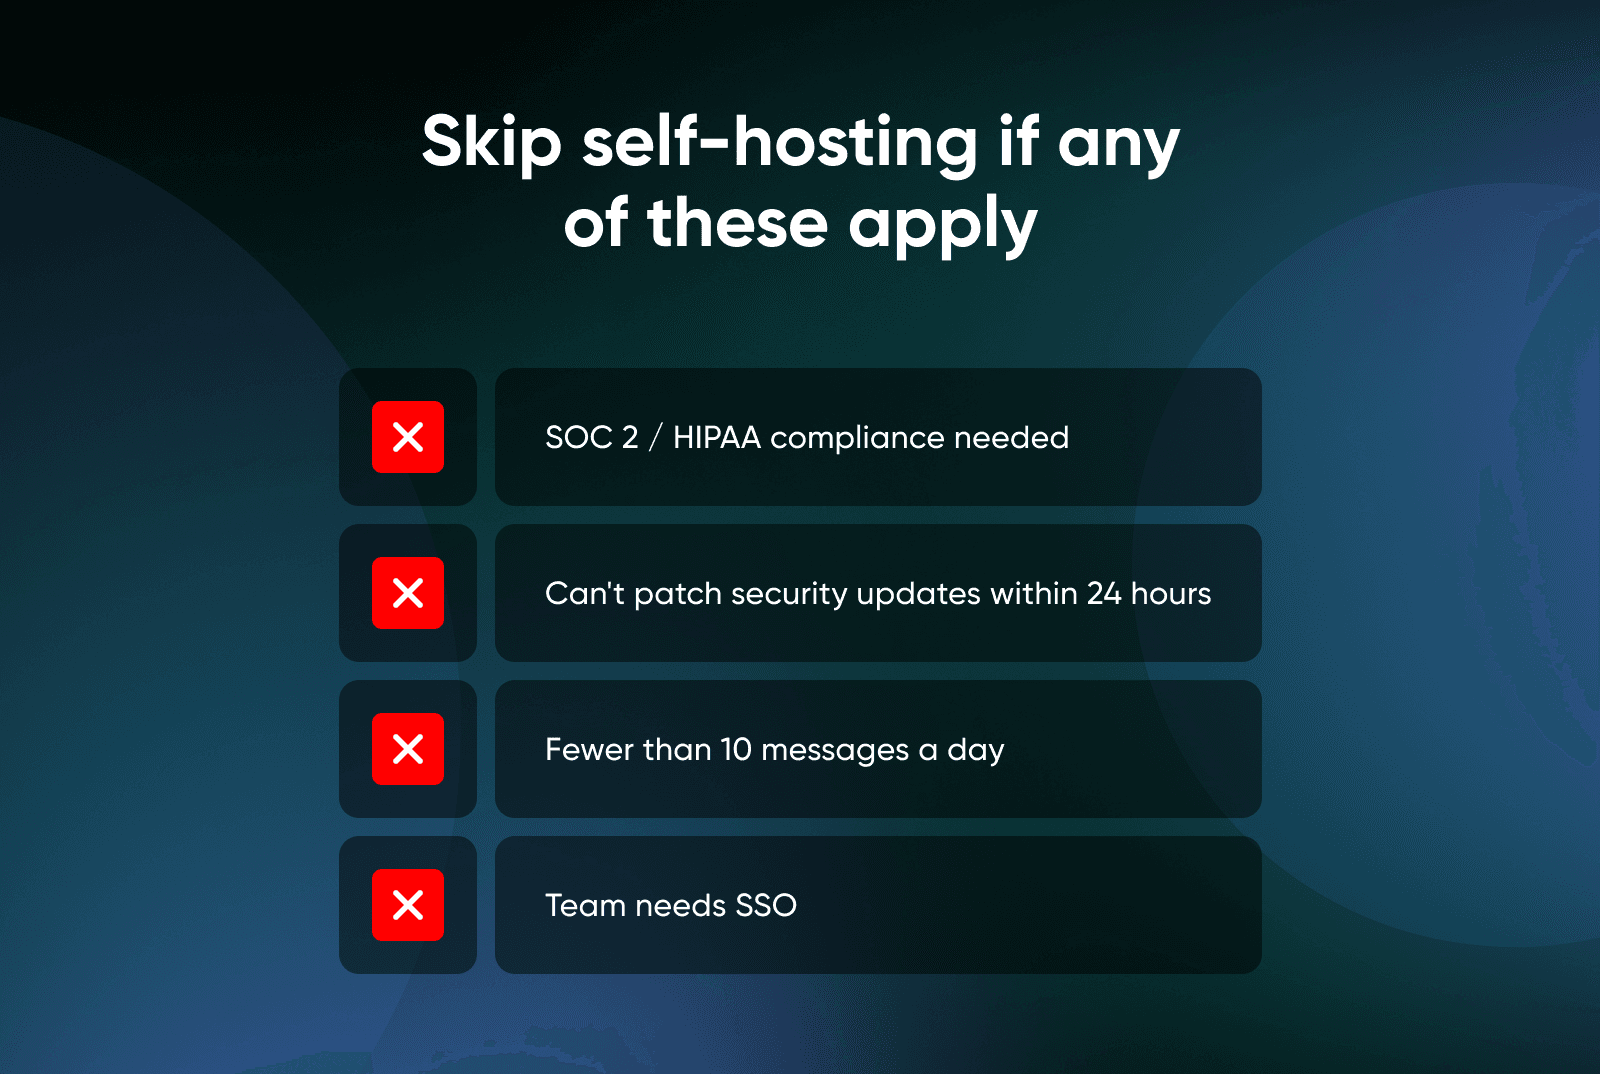
Autoalojar no es la mejor opción para todo el mundo.
Olvídate de OpenClaw si necesitas cumplir SOC 2 o HIPAA (con el autoalojamiento, las auditorías pasan a ser cosa tuya), si no te ves aplicando parches de CVE en menos de 24 horas, si envías menos de 10 mensajes al día (el plan gratuito de ChatGPT sale más a cuenta) o si necesitas SSO para una implementación en equipo (OpenClaw aún no lo tiene).
¿Cómo se instala OpenClaw en un VPS con Linux?
Dos métodos, ambos en menos de 30 minutos. El instalador automático es el más rápido, pero Docker Compose es más popular (lo usa el 65 % de todas las implementaciones de OpenClaw) porque aísla las dependencias y hace que actualizar sea facilísimo.
Método 1: instalador con script (el más rápido)
Conéctate a tu VPS por SSH y ejecuta:
curl -fsSL https://openclaw.ai/install.sh | bash
- El script comprueba si tienes Node.js 24 y lo instala si falta, descarga la última versión y abre el asistente de configuración inicial.
- El asistente te guía para elegir un proveedor de modelos (Anthropic, OpenAI, Google y otros), introducir tu clave de API y configurar la pasarela.
- El script también registra OpenClaw como servicio en segundo plano en Linux (systemd), para que el agente siga funcionando tras los reinicios. Si prefieres hacerlo a mano, ejecuta
npm install -g openclaw@latestseguido deopenclaw onboard --install-daemon: esa opción es la que registra el servicio.
👀 Un detalle a tener en cuenta: El instalador abre una interfaz de usuario en terminal (TUI), un menú gráfico dentro de tu terminal, que puede bloquearse en entornos VPS sin interfaz gráfica que no tengan un TTY adecuado.
Si la instalación se queda atascada en una pantalla en blanco, recurre al método manual:
npm install -g openclaw@latestopenclaw doctor --non-interactive
Así te saltas la TUI por completo. Configurarás el token de la pasarela y las claves de API mediante los archivos de configuración de ‘~/.openclaw’ en lugar de con el asistente.
Otros dos problemas habituales: si el puerto 18789 ya está en uso, ejecuta lsof -i :18789 para ver qué lo ocupa y, después, cierra ese proceso o reasigna el puerto de OpenClaw en tu docker-compose.yml. Si la vinculación de WhatsApp se pierde tras reiniciar el VPS, vuelve a ejecutar el comando de inicio de sesión (las credenciales de ~/.openclaw/credentials/whatsapp/ pueden rotar si el proceso no se cierra correctamente).
Método 2: Docker Compose (el más aislado)
La segunda forma de instalar OpenClaw en tu VPS es con Docker.
💡Consejo: Si los contenedores son nuevos para ti, la explicación de DreamHost sobre Docker cubre lo básico.
Docker empaqueta una aplicación como OpenClaw en una unidad estandarizada llamada contenedor.
El contenedor se ejecuta en un entorno aislado en tu servidor, lo que garantiza un rendimiento constante y facilita las actualizaciones.
Así lo pones en marcha:
- Clona el repositorio de OpenClaw y ejecuta el script de configuración:
git clone https://github.com/openclaw/openclaw.gitcd openclaw && ./docker-setup.sh
- El script de configuración crea la imagen de Docker, ejecuta el asistente de configuración inicial, genera el token de la pasarela e inicia la pasarela de OpenClaw.
- Tu instancia se ejecuta dentro de un contenedor con su propio sistema de archivos y su propio espacio de nombres de red: un entorno aislado en el que los procesos no pueden interferir con nada más de tu servidor.
Actualizar es tan sencillo como ejecutar el comando docker compose pull && docker compose up -d, y volver a una versión anterior es instantáneo.
¿Cómo compruebas que la instalación ha funcionado?
Ejecuta openclaw doctor: comprueba de una sola vez tu versión de Node.js, el estado de la pasarela y la configuración de la clave de API:
Ejecuta estas tres comprobaciones para confirmar que todo está bien configurado:
openclaw --version— Confirma que OpenClaw está instalado y es accesible desde tu terminal.openclaw doctor— Valida de una sola vez tu entorno, las dependencias y la configuración de la clave de API.openclaw gateway status— Comprueba que el proceso de la pasarela se está ejecutando.
Si las tres terminan sin errores, ya lo tienes.
¿Cómo proteges OpenClaw en un VPS?
Puedes proteger tu instalación con unos pocos pasos sencillos, como configurarla para que solo acepte conexiones desde tu propia máquina, ejecutar OpenClaw con un usuario dedicado y configurar bien el firewall.
Esos tres cambios bloquean la mayoría de los ataques reales contra instancias de OpenClaw, dos de los cuales están ampliamente documentados:
- La configuración predeterminada de OpenClaw expone la pasarela a internet: SecurityScorecard analizó más de 40.000 instancias de OpenClaw expuestas y marcó el 32 % (unas 14.000) como vulnerables a la ejecución remota de código. Una investigación paralela de Bitsight registró más de 30.000 instancias expuestas en otro periodo.
- Ejecutar un agente de IA en un servidor público sin reforzar la seguridad de la pasarela es como dejar abierta la puerta de casa: la vulnerabilidad más grave hasta la fecha fue ClawJacked (CVE-2026-28472), revelada en febrero de 2026. Cualquier sitio web que visitaras podía abrir una conexión directa con tu instancia de OpenClaw y enviar órdenes a tu agente de IA.
La solución fue cambiar una sola línea de la configuración.
Los parches para los problemas de seguridad de OpenClaw suelen publicarse en cuestión de horas, pero aplicarlos es responsabilidad tuya.
Estos son cinco pasos para reforzar la seguridad de tu instalación de OpenClaw, por orden de prioridad:
- Limita las conexiones a tu propio servidor: de forma predeterminada, OpenClaw acepta conexiones de cualquier dispositivo de internet. Abre el archivo de configuración de OpenClaw (~/.openclaw/openclaw.json) y cambia el valor de host de 0.0.0.0 a 127.0.0.1. Así la pasarela solo acepta conexiones que se originan en el propio servidor y nadie de fuera puede acceder a ella directamente. Este único cambio habría evitado ClawJacked.
- Dale a OpenClaw su propia cuenta de usuario: si ejecutas OpenClaw como administrador root, un agente comprometido tiene el control total de todo tu servidor. Crear una cuenta de usuario dedicada hace que, incluso en el peor de los casos, una brecha se limite a los permisos de esa cuenta.
- Configura límites de ejecución: establece tools.exec.security en
deny
y _tools.exec.ask_ enalways
en tu configuración para que cualquier intento de ejecutar comandos locales requiera tu intervención manual y explícita. - Cierra el puerto al tráfico externo: OpenClaw se comunica por el puerto 18789 y tu firewall debería impedir que cualquiera desde internet llegue a él. Si usas Docker, las reglas de firewall estándar no te protegen, porque Docker se las salta. En su lugar, configura el enlace de puertos en tu docker-compose.yml como 127.0.0.1:18789:18789 para que Docker solo acepte conexiones locales, igual que hiciste en el paso 1.
- Configura una conexión privada para el acceso remoto: una vez que hayas limitado la pasarela a conexiones locales, necesitarás una forma segura de acceder a ella desde tu ordenador. Herramientas como SSH, que te conecta directamente a tu VPS desde un terminal, o Tailscale crean un túnel privado sin abrir el puerto al público.
- Protege el directorio de configuración de OpenClaw (~.openclaw): limita quién puede acceder a él, haz copias de seguridad y nunca lo incluyas en un repositorio de código público.
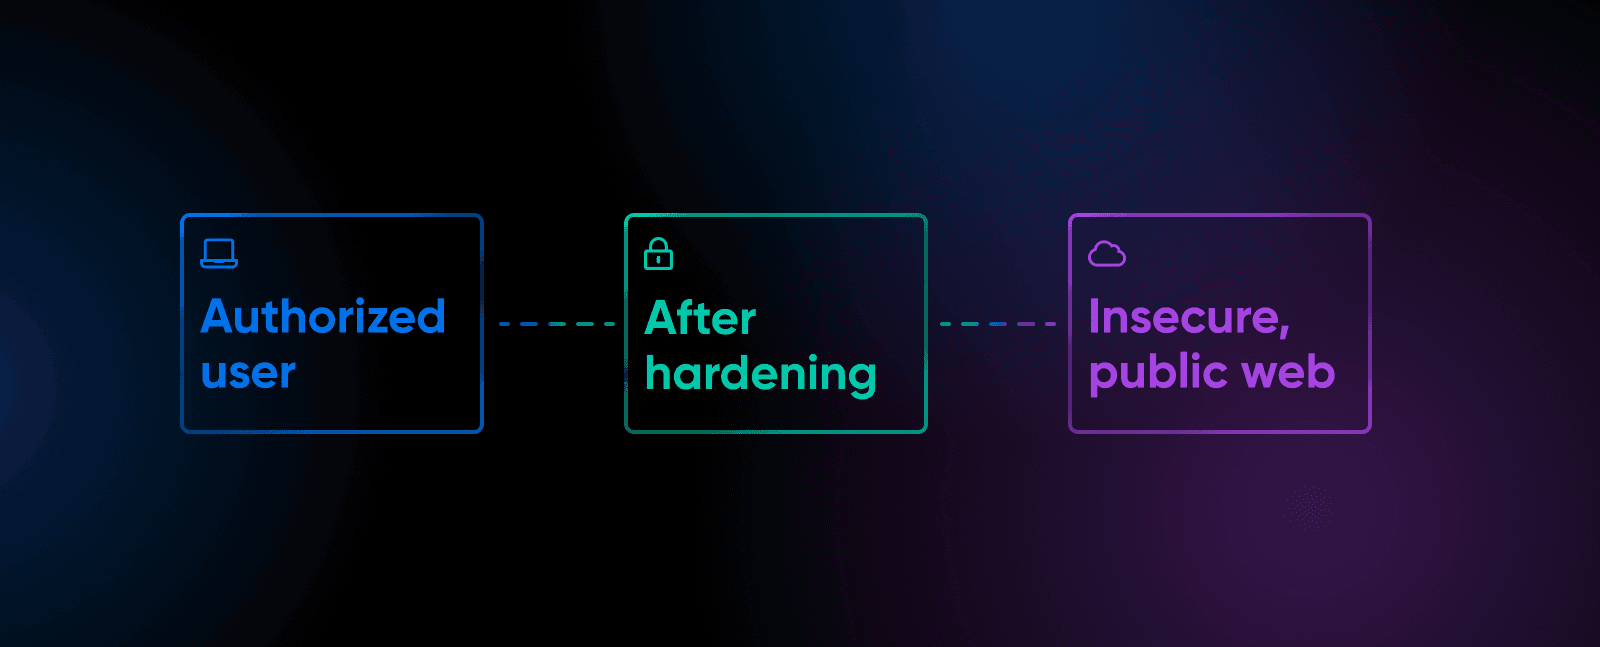
Estos pasos son específicos de OpenClaw, pero se basan en las buenas prácticas generales de seguridad en la nube que se aplican a cualquier carga de trabajo en un VPS. Para despliegues en producción, añade un proxy inverso con Nginx.
¿Cómo conectas OpenClaw a WhatsApp o Telegram?
Empieza por Telegram: es el canal más estable, no requiere configurar ningún puerto de entrada y en cinco minutos tendrás un agente de IA funcionando en tus mensajes directos.
¿Cómo configuras Telegram con OpenClaw?
Telegram es la integración más sencilla porque usa long-polling (el cliente pide al servidor mensajes nuevos a intervalos regulares) en lugar de webhooks, así que funciona detrás de NAT y firewalls sin necesidad de abrir puertos de entrada.
- Abre Telegram y escribe a @BotFather.
- Envía /newbot y sigue las indicaciones para ponerle nombre a tu bot.
- Copia el token de API que te da BotFather.
- En el terminal de tu VPS, ejecuta «openclaw channel add telegram».
- Reinicia la pasarela: openclaw gateway restart.
- Envía un mensaje a tu bot en Telegram y aprueba la solicitud de emparejamiento: openclaw pairing list telegram para verla y openclaw pairing approve telegram
<code>para aceptarla. - A partir de ahí, tu agente responderá.
Tu agente de OpenClaw ya está disponible en Telegram: cinco minutos, un token de API y ningún puerto de entrada.
¿Cómo conectas OpenClaw a WhatsApp?
WhatsApp usa un sistema de emparejamiento de dispositivos en lugar de una API tradicional.
- Ejecuta openclaw channels login –channel WhatsApp para generar el código QR y vincular tu cuenta. Esto también inicia el proceso de instalación si el plugin aún no está instalado.
- Aparecerá un código QR en tu terminal.
- En tu móvil, abre WhatsApp > Ajustes > Dispositivos vinculados > Vincular un dispositivo y escanea el código.
- Tu instancia de OpenClaw se registra como dispositivo vinculado en tu cuenta de WhatsApp. Las credenciales se guardan en ~/.openclaw/credentials/whatsapp/.
Tu VPS debe seguir en marcha para que el emparejamiento se mantenga. Si el proceso de OpenClaw se reinicia, puede que tengas que volver a emparejarlo.
Hay dos cosas que debes saber antes de apostar por WhatsApp:
- WhatsApp usa la biblioteca Baileys, un cliente de WhatsApp no oficial creado por la comunidad, no una API oficial de Meta: aunque hoy funciona bien, Meta podría bloquear este método y las actualizaciones de WhatsApp pueden romper la compatibilidad de vez en cuando.
- Si no configuras una lista de permitidos, cualquiera que tenga tu número de teléfono conectado puede enviar órdenes a tu agente de IA: configura la lista de permitidos justo después del emparejamiento para limitar el acceso a números concretos.
Con la lista de permitidos configurada, WhatsApp funciona igual de bien que Telegram en el día a día.
¿Qué deberías hacer después de instalar OpenClaw?
Envía ahora mismo un mensaje a tu agente de OpenClaw. Pídele que resuma una URL, que cree un recordatorio o que liste los archivos de tu directorio de trabajo.
Por ahí puedes empezar.
El ecosistema de habilidades de OpenClaw cuenta con más de 44.000 habilidades creadas por la comunidad en ClawHub a fecha de abril de 2026, que abarcan desde la integración con calendarios hasta la ejecución de código o el web scraping. Pero ClawHub tiene un problema en su cadena de suministro. Una investigación de Koi identificó 341 habilidades maliciosas de ClawHavoc, y un posterior análisis de Trend Micro sobre ClawHavoc, de febrero de 2026, detectó 39 habilidades coincidentes que contenían Atomic Stealer; el recuento paralelo de Antiy CERT elevó el total por encima de 800, con mayor concentración en habilidades de automatización de criptomonedas.
Revisa cada habilidad antes de instalarla. Quédate con opciones populares, bien valoradas y con mantenedores activos, y revisa el código fuente de la habilidad si solicita permisos sensibles.
Además de las habilidades, esta es tu lista de tareas tras la instalación:
- Configura tu directorio de trabajo: aquí es donde OpenClaw guarda archivos, notas y la memoria del agente. Mantenlo ordenado, porque crece rápido.
- Configura copias de seguridad automáticas: haz copias de ‘~/.openclaw’ con regularidad. Contiene tu token de la pasarela, tus claves de API, la configuración de tus agentes y el historial de conversaciones. Perder este directorio supone empezar de cero.
- Activa las actualizaciones automáticas: OpenClaw publica actualizaciones con frecuencia, incluidos parches de seguridad críticos. Ejecuta openclaw update para actualizar sin reinstalar, hacer una comprobación de estado y reiniciar los servicios automáticamente.
- Explora la automatización de flujos de trabajo: OpenClaw puede ejecutar tareas programadas mediante openclaw cron, y ahí es donde está la mayor parte de su valor. La verdadera ventaja de un agente activo 24/7 es que prepare tu resumen matutino, compruebe si un sitio ha cambiado o elabore un informe mientras duermes.
💡Consejo: si ejecutas Ollama junto a OpenClaw para inferencia local, la recopilación de DreamHost sobre modelos de IA autoalojados repasa las mejores opciones para ejecutar modelos de lenguaje en tu propio hardware.
Próximos pasos
Peter Steinberger se fue a OpenAI. Aun así, el proyecto siguió creciendo: 346.000 estrellas, 500.000 instancias y un registro en el que se han descubierto cientos de habilidades robando credenciales.
Ese es el trato que aceptas cuando autoalojas OpenClaw.
Consigues un agente potente y local que te pertenece… y eres tú quien echa el cerrojo.
Preguntas frecuentes
¿OpenClaw es gratis?
Sí, OpenClaw es totalmente gratuito y de código abierto con licencia MIT. El software no cuesta nada. Tus únicos gastos son el hosting VPS y los tokens de API de los modelos de IA, que suelen sumar entre 11 y 35 $/mes para uso personal.
Los planes de VPS autogestionado de DreamHost te ofrecen el acceso root y los recursos que necesitas para ejecutarlo.
¿Puede funcionar OpenClaw en un VPS de 5 $/mes?
Técnicamente sí, pero probablemente no lo disfrutarás. Las preguntas frecuentes de OpenClaw indican un mínimo absoluto de 1 vCPU y 1 GB de RAM y recomiendan 2 GB o más para tener margen, y las máquinas de 1 GB suelen quedarse sin memoria durante la instalación. Un VPS de 2 GB puede con una configuración personal de un solo canal, pero 4 GB te dan margen para varios canales sin tropiezos.
El VPS autogestionado Stack 4 de DreamHost ofrece justo esos 4 GB ideales.
¿Es seguro ejecutar OpenClaw en un servidor?
Es seguro si está bien configurado y arriesgado si lo dejas con los valores predeterminados. El paso más importante es vincular la pasarela a 127.0.0.1 (solo localhost) y usar túneles SSH o una VPN para el acceso remoto.
La vulnerabilidad ClawJacked (CVE-2026-28472, CVSS 8.8) demostró lo que ocurre cuando las instancias quedan expuestas. Se parcheó en menos de 24 horas, pero solo si habías actualizado.
¿En qué se diferencia OpenClaw de ChatGPT?
ChatGPT es un chatbot que abres en el navegador. OpenClaw es un agente de IA autoalojado que funciona 24/7 en tu servidor, se conecta a WhatsApp, Telegram, Discord y otras plataformas de mensajería, y puede actuar de forma autónoma: ejecuta tareas, responde mensajes y lanza flujos de trabajo mientras duermes.
ChatGPT Pro cuesta 200 $/mes por una experiencia que solo funciona en el navegador. Una configuración de OpenClaw autoalojado cuesta 11-35 $/mes y te da algo que ningún plan de ChatGPT ofrece: un agente siempre activo en todas tus aplicaciones de mensajería.
¿Necesito saber Linux para instalar OpenClaw?
Basta con que te manejes un poco con el terminal. Si sabes conectarte a un servidor por SSH y copiar y pegar comandos, puedes instalar OpenClaw. El instalador con script se encarga del trabajo pesado, y el asistente de configuración inicial te guía paso a paso en la configuración de la clave de API.
Para los pasos de refuerzo de la seguridad sí necesitas entender qué hacen las reglas del cortafuegos y la vinculación de puertos, pero nada de esto requiere conocimientos de administrador de sistemas.
¿Qué modelos de IA funcionan con OpenClaw?
Todos los proveedores principales funcionan con OpenClaw: Anthropic (Claude), OpenAI (GPT-4o, GPT-4o-mini), Google (Gemini) y modelos locales con Ollama. Puedes cambiar de modelo cuando quieras o asignar distintas tareas a distintos modelos para optimizar el coste.