Faire tourner votre propre agent IA exigeait autrefois une machine équipée de GPU et un week-end de Python. Aujourd'hui, il tient sur un VPS qui coûte moins cher qu'un dîner au restaurant.
ChatGPT Pro coûte 200 $ par mois, alors qu'une installation OpenClaw auto-hébergée connectée à WhatsApp, Telegram, Discord et une douzaine d'autres applications revient à environ 15 $, VPS et jetons API compris.
Qu'est-ce qu'OpenClaw et pourquoi l'auto-héberger ?
OpenClaw, une passerelle open source pour agents IA, est le projet open source à la croissance la plus rapide de l'histoire, et vous pouvez l'exécuter sur un VPS Stack 4, à partir de 8,99 $/mois pendant les 3 premiers mois en formule mensuelle.
En moins de 60 jours, OpenClaw a dépassé le nombre d'étoiles de React et est devenu le projet logiciel le plus étoilé de GitHub (hors agrégateurs), en franchissant la barre des 250 000 étoiles début mars.
En avril 2026, il compte plus de 346 000 étoiles et plus de 500 000 instances actives dans 82 pays, selon le rapport communautaire d'OpenClaw d'avril 2026.
Voici ce qu'il est concrètement :
OpenClaw est un agent IA auto-hébergé : une application Node.js légère qui fait le lien entre vos applications de messagerie et les API des modèles d'IA. Vous envoyez un message sur WhatsApp, OpenClaw le transmet à GPT-4o ou à Claude, et la réponse revient dans votre conversation.
Contrairement à un chatbot que vous ouvrez dans un onglet de navigateur, OpenClaw fonctionne 24 h/24, 7 j/7 sur votre serveur. Il peut agir de manière proactive, exécuter des tâches planifiées et se connecter simultanément à n'importe quelle plateforme de messagerie.
Pourquoi pas ChatGPT ? ChatGPT Pro coûte 200 $/mois pour un chatbot dans le navigateur qui répond quand vous lui posez une question.
Une installation OpenClaw auto-hébergée coûte de 5 à 15 $/mois en jetons API, plus l'hébergement du VPS, et vous offre un agent toujours actif sur toutes les applications de messagerie que vous utilisez.
ChatGPT Pro inclut des fonctionnalités qu'OpenClaw ne reproduit pas (Deep Research, Sora), mais aucun abonnement cloud ne propose un agent multicanal disponible 24 h/24, 7 j/7, quel qu'en soit le prix. La plupart des utilisateurs avancés se servent des deux.
Pourquoi auto-héberger OpenClaw ?
Trois raisons d'auto-héberger : le coût, la confidentialité et le contrôle.
Comme l'a résumé Peter Steinberger, créateur d'OpenClaw (aujourd'hui chez OpenAI) : The community around OpenClaw is something magical… It will stay a place for thinkers, hackers and people that want a way to own their data.
Auto-héberger OpenClaw signifie exécuter le logiciel sur un serveur que vous contrôlez, au lieu de louer un accès auprès d'un fournisseur SaaS.
Vos conversations restent chez vous, vous choisissez les modèles d'IA et vous ne payez pas par utilisateur des fonctionnalités que vous pourriez posséder.
De quoi avez-vous besoin pour exécuter OpenClaw sur un VPS ?
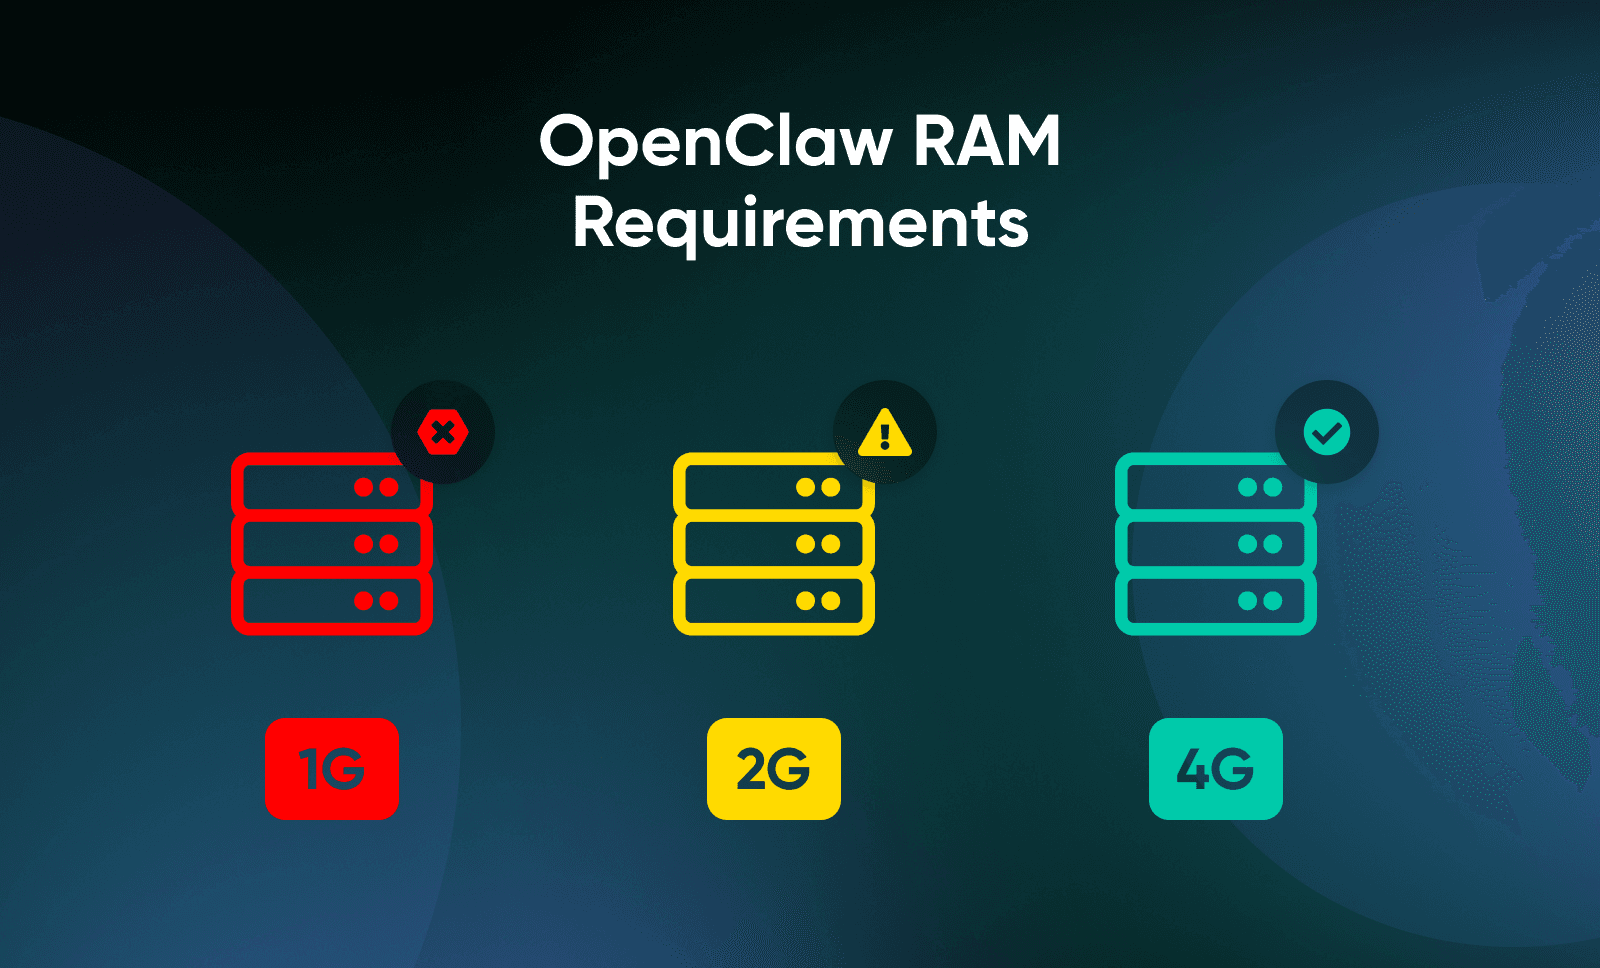
Un VPS avec 4 Go de RAM et sans GPU constitue le déploiement standard : c'est la configuration sur laquelle tournent les 500 000 autres installations. Chez DreamHost, nous recommandons 4 Go de RAM comme base. Nous avons vu des installations sur 2 Go réussir pendant la configuration, puis peiner lors d'une vraie utilisation quotidienne, surtout quand plusieurs canaux de messagerie sont actifs simultanément. La FAQ d'OpenClaw indique un minimum absolu de 1 vCPU, 1 Go de RAM et environ 500 Mo d'espace disque, et recommande 2 Go de RAM ou plus pour disposer d'une marge, mais les machines à 1 Go échouent souvent pendant l'installation avec des erreurs de mémoire insuffisante
OpenClaw n'exécute pas les modèles d'IA en local. C'est un environnement d'exécution Node.js léger qui envoie des requêtes à des API cloud comme OpenAI, Anthropic ou Google.
Les seuls utilisateurs qui ont besoin d'un matériel puissant sont ceux qui exécutent des modèles locaux via Ollama, une configuration entièrement distincte.
OpenClaw nécessite au minimum Node.js 22.14, et Node.js 24 est recommandé. De nombreuses images de VPS sont encore livrées avec Node 18 ou 20 : vous devrez donc probablement mettre à niveau. Le script d'installation s'en charge automatiquement. Les installations manuelles exigent une gestion explicite des versions via nvm (Node Version Manager) ou nodesource.
Si vous êtes sur un hébergement partagé, il vous faudra un VPS, car OpenClaw a besoin d'un accès root et d'un serveur dédié. Pour aller plus loin, voici la comparaison entre l'hébergement partagé et un VPS autogéré.
💡Conseil de pro : s'il s'agit de votre premier VPS autogéré, le guide du VPS pour débutants de DreamHost vous accompagne dans le provisionnement, l'accès SSH et la gestion de base du serveur.
Quelle offre VPS choisir pour OpenClaw ?
Un VPS avec 4 Go de RAM suffit pour la plupart des déploiements personnels d'OpenClaw utilisant des API d'IA cloud sur un seul canal.
Passez à 8 Go pour l'automatisation du navigateur ou l'utilisation multicanal, et à 16 Go ou plus si vous prévoyez d'exécuter des modèles locaux via Ollama.
Le VPS autogéré Stack 4 de DreamHost est le point de départ recommandé.
OpenClaw est une application gourmande en RAM. L'automatisation du navigateur lance des instances Chromium qui consomment chacune de 2 à 4 Go. Le fonctionnement multicanal maintient plusieurs gestionnaires de connexion en mémoire.
Et si vous exécutez des modèles locaux via Ollama plutôt que des API cloud, l'inférence des modèles nécessite à elle seule 16 Go ou plus.
L'accès root n'est pas facultatif pour OpenClaw. Si votre fournisseur de VPS ne le propose pas, votre agent ne peut ni installer Docker, ni gérer les intégrations, ni exécuter l'automatisation du navigateur. L'hébergement partagé est donc exclu d'emblée.
Saul Dolgin, ingénieur senior chez Microsoft Azure, a publié une analyse détaillée des exigences matérielles d'OpenClaw selon différents scénarios de déploiement. Il a constaté que pour une simple passerelle headless avec uniquement un accès SSH, 1 vCPU et 512 Mo de RAM peuvent suffire (même s'il recommande au moins 1 Go).
Les exigences augmentent dès que vous ajoutez le sandboxing, des canaux et des navigateurs.
Voici comment les différents cas d'usage se traduisent en caractéristiques de VPS, d'après ses minimums et ses recommandations :
| Cas d'usage | vCPU | RAM | Stockage | Coût estimé |
|---|---|---|---|---|
| Agent personnel (API cloud uniquement) | 2 | 2GB | 10 Go SSD | ~5 à 10 $/mois de matériel |
| Multicanal + automatisation du navigateur | 2-4 | 4GB | 20 Go NVMe | ~15 à 25 $/mois de matériel |
| Modèles locaux via Ollama | 4+ | 16GB+ | 50 Go+ NVMe | ~25 à 35 $/mois de matériel |
| Déploiement en équipe/multi-utilisateur | 4+ | 8GB+ | 40 Go+ NVMe | Variable selon le nombre d'utilisateurs |
Le VPS autogéré de DreamHost est conçu précisément pour ce type de charge de travail : stockage NVMe, accès root complet, IPv4 et IPv6, et bande passante illimitée. Stack 4 (4 Go) est le bon point de départ pour la plupart des déploiements personnels, avec la possibilité de passer à Stack 8 ou Stack 16 à mesure que vos besoins évoluent.
Les déploiements Docker ajoutent environ 200 à 300 Mo de RAM supplémentaires. Sur une machine à 2 Go, cela compte.
Combien coûte un OpenClaw auto-hébergé ?
Comptez environ 11 à 35 $ par mois pour faire tourner OpenClaw à usage personnel, mais la facture peut approcher les 100 $/mois pour une utilisation plus intensive ou des cas d'usage plus avancés.
Selon l'analyse tarifaire de HaiMaker, le coût des jetons API pour une utilisation personnelle légère (20 à 50 messages par jour avec GPT-4o-mini) tourne autour de 1 à 5 $/mois.
Une utilisation modérée avec un mélange de modèles se situe autour de 5 à 15 $/mois. Et une automatisation intensive avec GPT-4o comme modèle principal peut faire grimper les coûts à 30 à 100 $/mois ; à ce stade, l'avantage économique face à la nouvelle formule Pro intermédiaire de ChatGPT à 100 $/mois (lancée le 9 avril 2026) commence à se réduire.
Si vous envoyez plus de 200 messages par jour, le calcul change : passez directement à la ligne « utilisation intensive ».
Pour la plupart des configurations personnelles, utiliser GPT-4o-mini par défaut et GPT-4o comme modèle de recours permet de maintenir les coûts API mensuels sous les 10 $.
| Configuration | VPS | Jetons d'API | Total |
|---|---|---|---|
| Optimisé pour le coût (GPT-4o-mini uniquement) | 10 à 15 $/mois | 1 à 5 $/mois | 11 à 20 $/mois |
| Équilibré (modèles mixtes, routage) | 15 à 25 $/mois | 5 à 15 $/mois | 20 à 40 $/mois |
| Automatisation intensive (GPT-4o principal) | 15 à 25 $/mois | 50 à 150 $/mois | 65 à 175 $/mois |
L'entrepreneur et CTO Lance Cleveland a publié une analyse détaillée des coûts de son instance OpenClaw. Il a constaté que le prix revenait à environ 0,00063 $ pour 1 000 jetons, soit environ 0,047 $ par interaction avec GPT 5.4.
Vous pouvez réduire les coûts en utilisant des modèles plus anciens et moins chers (par exemple GPT-4o-mini) pour les tâches courantes, et en réservant les modèles coûteux aux moments où vous avez besoin d'une vraie capacité de raisonnement.
OpenClaw envoie des vérifications de présence (heartbeat) toutes les 30 minutes en utilisant votre modèle principal. Si votre modèle principal est GPT-4o, ces pings de maintien de connexion finissent par coûter cher, sans aucun bénéfice.
Configurez un modèle moins cher pour le heartbeat ou utilisez le routage intelligent pour éviter de payer au prix fort ce qui revient à un simple ping « vous êtes toujours là ?
».
D'après les calculs de VelvetShark, le routage intelligent des modèles réduit les coûts API de 50 à 80 %.
Le coût de l'hébergement est aussi un facteur à prendre en compte. Stack 4, le VPS de 4 Go de DreamHost, coûte 8,99 $/mois pendant les 3 premiers mois en formule mensuelle, puis 15,99 $/mois : le juste équilibre pour les déploiements personnels d'OpenClaw.
Quand NE PAS auto-héberger OpenClaw
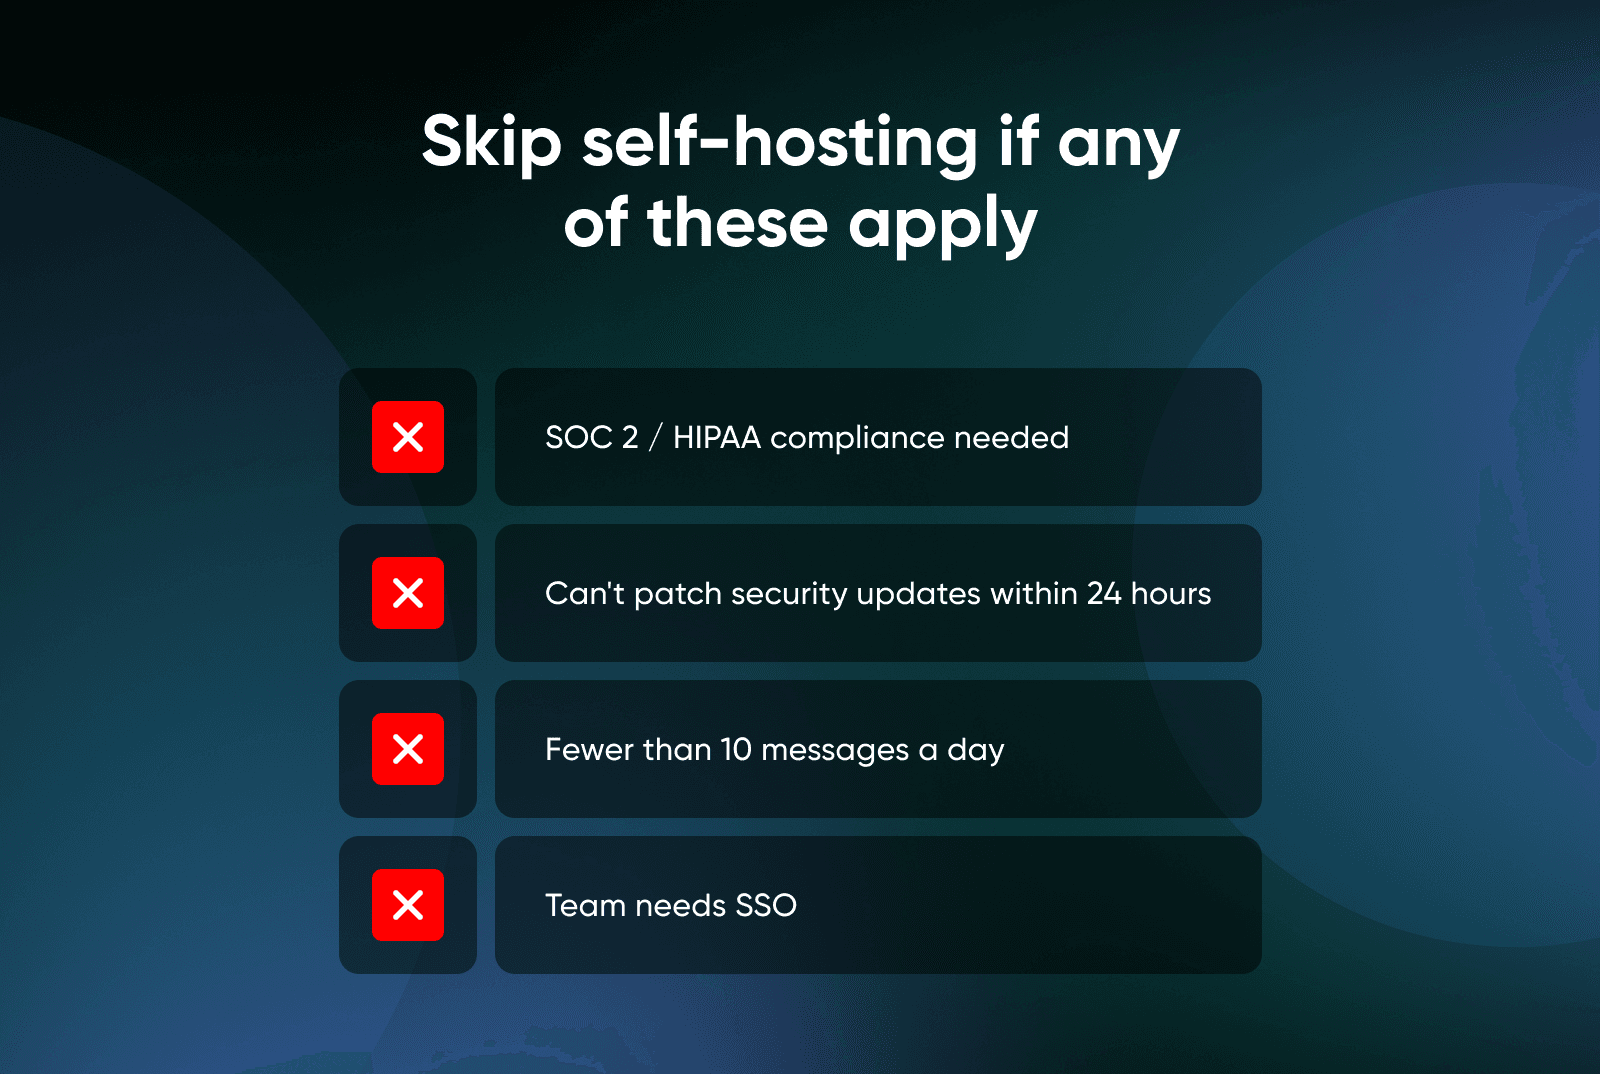
L'auto-hébergement n'est pas le bon choix pour tout le monde.
Passez votre chemin si vous avez besoin d'une conformité SOC 2 ou HIPAA (en auto-hébergement, les audits deviennent votre problème), si vous n'êtes pas à l'aise avec l'idée de corriger des CVE sous 24 heures, si vous envoyez moins de 10 messages par jour (l'offre gratuite de ChatGPT est alors plus économique) ou si vous avez besoin du SSO pour un déploiement en équipe (pas encore disponible dans OpenClaw).
Comment installer OpenClaw sur un VPS Linux ?
Deux méthodes, toutes deux en moins de 30 minutes. Le script d'installation est le plus rapide, tandis que Docker Compose est plus populaire (65 % des déploiements d'OpenClaw l'utilisent), car il isole les dépendances et rend les mises à jour d'une simplicité enfantine.
Méthode 1 : script d'installation (le plus rapide)
Connectez-vous à votre VPS en SSH et exécutez :
curl -fsSL https://openclaw.ai/install.sh | bash
- Le script vérifie la présence de Node.js 24 et l'installe s'il manque, télécharge la dernière version, puis lance l'assistant de configuration initiale.
- L'assistant vous guide pour choisir un fournisseur de modèles (Anthropic, OpenAI, Google, etc.), renseigner votre clé API et configurer la passerelle.
- Le script enregistre aussi OpenClaw comme service d'arrière-plan sous Linux (systemd), afin que l'agent survive aux redémarrages. Si vous préférez la méthode manuelle, exécutez
npm install -g openclaw@latestpuisopenclaw onboard --install-daemon: c'est cette option qui enregistre le service.
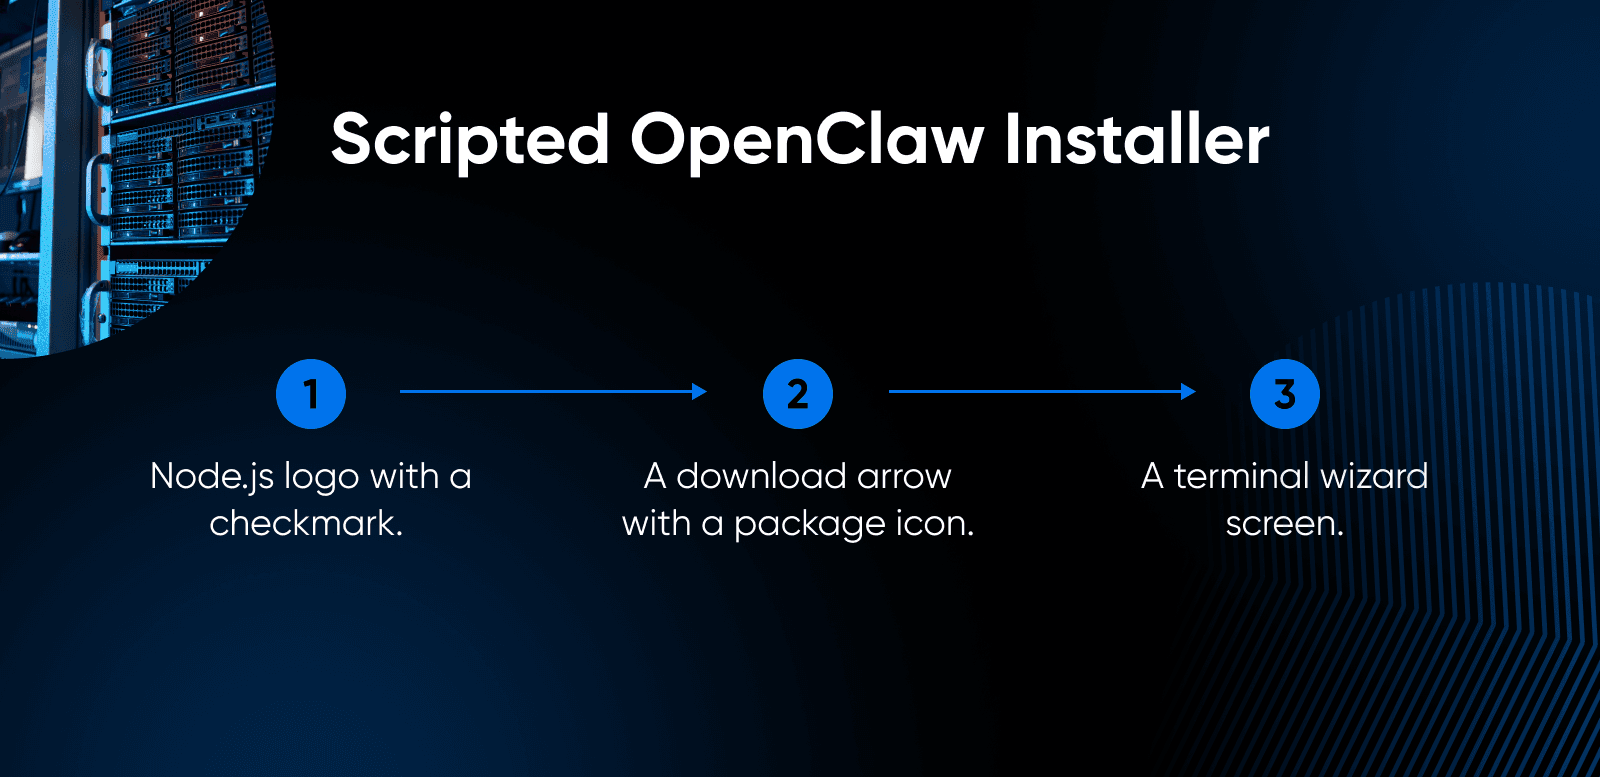
👀 Un piège à surveiller : le programme d'installation lance une interface utilisateur en mode texte (TUI), un menu graphique dans votre terminal, qui peut se figer sur les VPS headless dépourvus d'un vrai TTY.
Si votre installation bloque sur un écran vide, rabattez-vous sur la méthode manuelle :
npm install -g openclaw@latestopenclaw doctor --non-interactive
Elle contourne entièrement la TUI. Vous configurerez votre jeton de passerelle et vos clés API via les fichiers de configuration situés dans ‘~/.openclaw’ au lieu de l'assistant.
Deux autres accrocs fréquents : si le port 18789 est déjà utilisé, exécutez lsof -i :18789 pour identifier ce qui l'occupe, puis arrêtez ce processus ou réattribuez le port d'OpenClaw dans votre fichier docker-compose.yml. Si l'appairage WhatsApp saute après un redémarrage du VPS, relancez la commande de connexion (les identifiants situés dans ~/.openclaw/credentials/whatsapp/ peuvent changer si le processus ne s'arrête pas proprement).
Méthode 2 : Docker Compose (le plus isolé)
La deuxième façon d'installer OpenClaw sur votre VPS consiste à utiliser Docker.
💡Conseil de pro : si vous découvrez les conteneurs, l'article explicatif de DreamHost sur Docker présente les bases.
Docker regroupe une application comme OpenClaw dans une unité standardisée, appelée conteneur.
Ce conteneur s'exécute dans un environnement isolé sur votre serveur, ce qui garantit des performances constantes et facilite les mises à jour.
Voici comment le mettre en route :
- Clonez le dépôt OpenClaw et exécutez le script de configuration :
git clone https://github.com/openclaw/openclaw.gitcd openclaw && ./docker-setup.sh
- Le script de configuration construit l'image Docker, lance l'assistant de configuration initiale, génère votre jeton de passerelle et démarre la passerelle OpenClaw.
- Votre instance s'exécute dans un conteneur doté de son propre système de fichiers et de son propre espace de noms réseau, isolés : un environnement où les processus ne peuvent interférer avec rien d'autre sur votre serveur.
Pour mettre à jour, il suffit d'exécuter la commande docker compose pull && docker compose up -d, et les retours en arrière sont instantanés.
Comment vérifier que l'installation a réussi ?
Exécutez openclaw doctor ; cette commande vérifie en une seule passe votre version de Node.js, l'état de la passerelle et la configuration de votre clé API :
Effectuez ces trois vérifications pour confirmer que tout est correctement configuré :
openclaw --version: confirme qu'OpenClaw est installé et accessible depuis votre terminal.openclaw doctor: valide en une seule passe votre environnement, vos dépendances et la configuration de votre clé API.openclaw gateway status: vérifie que le processus de la passerelle est bien en cours d'exécution.
Si les trois commandes s'exécutent sans erreur, tout est prêt.
Comment sécuriser OpenClaw sur un VPS ?
Vous pouvez sécuriser votre installation en suivant quelques étapes simples : configurer votre installation pour qu'elle n'accepte que les connexions provenant de votre machine locale, exécuter OpenClaw sous un utilisateur dédié et configurer correctement votre pare-feu.
Ces trois modifications bloquent la majorité des attaques réelles contre les instances OpenClaw, dont deux ont été largement documentées :
- La configuration par défaut d'OpenClaw expose la passerelle à l'Internet public : SecurityScorecard a analysé plus de 40 000 instances OpenClaw exposées et en a signalé 32 % (environ 14 000) comme vulnérables à l'exécution de code à distance. Les recherches menées en parallèle par Bitsight ont recensé plus de 30 000 instances exposées sur une autre période.
- Faire tourner un agent IA sur un serveur public sans durcir la passerelle revient à laisser votre porte d'entrée grande ouverte : la vulnérabilité la plus critique à ce jour est ClawJacked (CVE-2026-28472), divulguée en février 2026. N'importe quel site web que vous visitiez pouvait ouvrir une connexion directe vers votre instance OpenClaw et envoyer des commandes à votre agent IA.
Le correctif consistait à modifier une seule ligne de configuration.
Les correctifs des failles de sécurité d'OpenClaw sont généralement publiés en quelques heures, mais c'est à vous de les appliquer.
Voici cinq étapes de durcissement pour sécuriser votre installation OpenClaw, par ordre de priorité :
- Limitez les connexions à votre seul serveur : par défaut, OpenClaw accepte les connexions de n'importe quel appareil sur Internet. Ouvrez votre fichier de configuration OpenClaw (~/.openclaw/openclaw.json) et remplacez la valeur host 0.0.0.0 par 127.0.0.1. La passerelle n'acceptera alors que les connexions provenant du serveur lui-même : personne ne pourra l'atteindre directement depuis l'extérieur. Cette seule modification aurait suffi à empêcher ClawJacked.
- Donnez à OpenClaw son propre compte utilisateur : si vous exécutez OpenClaw en tant qu'administrateur root, un agent compromis contrôle entièrement votre serveur. Avec un compte utilisateur dédié, même la pire des intrusions reste limitée aux autorisations de ce compte.
- Configurez des garde-fous d'exécution : dans votre configuration, définissez tools.exec.security sur
deny
et _tools.exec.ask_to suralways
pour que toute tentative d'exécution de commandes locales exige votre intervention manuelle et explicite. - Fermez le port au trafic extérieur : OpenClaw communique sur le port 18789, et votre pare-feu doit empêcher quiconque sur Internet de l'atteindre. Si vous utilisez Docker, les règles de pare-feu standard ne vous protégeront pas : Docker les contourne. Définissez plutôt la liaison de port dans votre docker-compose.yml sur 127.0.0.1:18789:18789 pour que Docker n'accepte que les connexions locales, comme à l'étape 1.
- Configurez une connexion privée pour l'accès à distance : une fois la passerelle limitée aux connexions locales, il vous faut un moyen sécurisé de l'atteindre depuis votre propre ordinateur. Des outils comme SSH, qui vous connecte directement à votre VPS depuis un terminal, ou Tailscale créent un tunnel privé sans ouvrir le port au public.
- Protégez votre répertoire de configuration OpenClaw (~.openclaw) : limitez qui peut y accéder, sauvegardez-le et ne l'incluez jamais dans un dépôt de code public.
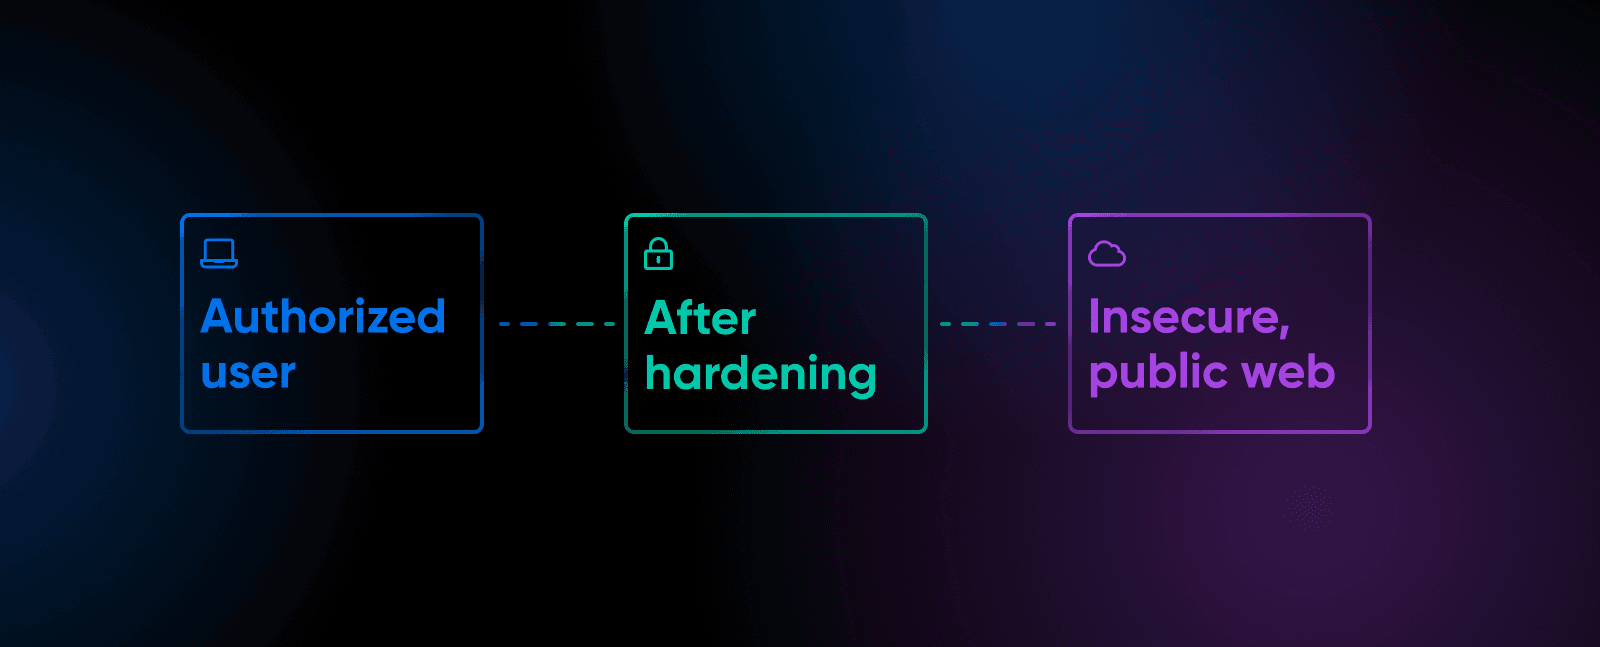
Ces étapes sont propres à OpenClaw, mais elles s'appuient sur les bonnes pratiques générales de sécurité cloud, valables pour toute charge de travail sur VPS. Pour les déploiements en production, ajoutez un proxy inverse avec Nginx.
Comment connecter OpenClaw à WhatsApp ou Telegram ?
Commencez par Telegram : c'est le canal le plus stable, il ne nécessite aucune configuration de port entrant et vous aurez un agent IA fonctionnel dans vos messages privés en moins de cinq minutes.
Comment configurer Telegram avec OpenClaw ?
Telegram est l'intégration la plus simple, car elle utilise le long-polling (le client demande au serveur s'il y a de nouveaux messages à intervalles réguliers) plutôt que des webhooks : elle fonctionne donc derrière un NAT et des pare-feu, sans aucun port entrant.
- Ouvrez Telegram et envoyez un message à @BotFather.
- Envoyez /newbot et suivez les instructions pour nommer votre bot.
- Copiez le jeton d'API fourni par BotFather.
- Dans le terminal de votre VPS, exécutez « openclaw channel add telegram ».
- Redémarrez la passerelle : openclaw gateway restart.
- Envoyez un message à votre bot dans Telegram, puis approuvez la demande d'association : openclaw pairing list telegram pour l'afficher, openclaw pairing approve telegram
<code>pour l'accepter. - Votre agent répondra ensuite.
Votre agent OpenClaw est désormais joignable via Telegram : cinq minutes, un jeton d'API, aucun port entrant.
Comment connecter OpenClaw à WhatsApp ?
WhatsApp repose sur l'association d'appareils plutôt que sur une API classique.
- Exécutez openclaw channels login –channel WhatsApp pour générer le code QR et associer votre compte. Cette commande lance aussi l'installation si le plugin n'est pas encore présent.
- Un code QR s'affiche dans votre terminal.
- Sur votre téléphone, ouvrez WhatsApp > Paramètres > Appareils connectés > Connecter un appareil, puis scannez le code.
- Votre instance OpenClaw s'enregistre comme appareil connecté sur votre compte WhatsApp. Les identifiants sont enregistrés dans ~/.openclaw/credentials/whatsapp/.
Votre VPS doit rester en marche pour que l'association soit maintenue. Si le processus OpenClaw redémarre, vous devrez peut-être refaire l'association.
Deux points à connaître avant d'opter pour WhatsApp :
- WhatsApp utilise la bibliothèque Baileys, un client WhatsApp non officiel développé par la communauté, et non une API officielle de Meta : si cela fonctionne bien aujourd'hui, Meta pourrait bloquer cette méthode, et les mises à jour de WhatsApp peuvent parfois rompre la compatibilité.
- Sans liste d'autorisation, toute personne qui connaît votre numéro de téléphone connecté peut envoyer des commandes à votre agent IA : configurez la liste d'autorisation juste après l'association pour limiter l'accès à des numéros précis.
Une fois votre liste d'autorisation configurée, WhatsApp est aussi fiable que Telegram au quotidien.
Que faire après avoir installé OpenClaw ?
Envoyez dès maintenant un message à votre agent OpenClaw. Demandez-lui de résumer une URL, de créer un rappel ou de lister les fichiers de votre répertoire de travail.
Voilà par où commencer.
En avril 2026, l'écosystème de compétences d'OpenClaw compte plus de 44 000 compétences créées par la communauté sur ClawHub, de l'intégration d'agenda à l'exécution de code en passant par l'extraction de données web. Mais ClawHub a un problème de chaîne d'approvisionnement. Les recherches de Koi ont identifié 341 compétences ClawHavoc malveillantes, puis l'enquête de Trend Micro sur ClawHavoc en février 2026 a mis au jour 39 compétences recoupant ces résultats et contenant Atomic Stealer ; le décompte parallèle d'Antiy CERT a porté le total à plus de 800, avec une concentration plus forte dans les compétences d'automatisation crypto.
Vérifiez chaque compétence avant de l'installer. Privilégiez les options populaires et bien notées, activement maintenues, et examinez le code source de la compétence si elle demande des autorisations sensibles.
Au-delà des compétences, voici votre liste de vérification après l'installation :
- Configurez votre répertoire de travail : c'est là qu'OpenClaw stocke les fichiers, les notes et la mémoire de l'agent. Gardez-le organisé : il grossit vite.
- Configurez des sauvegardes automatiques : sauvegardez régulièrement ‘~/.openclaw’. Il contient votre jeton de passerelle, vos clés d'API, les configurations de vos agents et l'historique de vos conversations. Perdre ce répertoire, c'est repartir de zéro.
- Activez les mises à jour automatiques : OpenClaw publie fréquemment des mises à jour, dont des correctifs de sécurité critiques. Exécutez openclaw update pour mettre à niveau sur place, lancer une vérification de l'état et redémarrer automatiquement les services.
- Explorez l'automatisation des flux de travail : OpenClaw peut exécuter des tâches planifiées via openclaw cron, et c'est là que réside l'essentiel de sa valeur. Le vrai atout d'un agent actif 24 h/24, 7 j/7, c'est de préparer votre récapitulatif du matin, de surveiller les modifications d'un site ou de rédiger un résumé pendant que vous dormez.
💡Conseil de pro : si vous utilisez Ollama avec OpenClaw pour l'inférence locale, le tour d'horizon de DreamHost consacré aux modèles d'IA auto-hébergés présente les meilleures options pour faire tourner des modèles de langage sur votre propre matériel.
Pour aller plus loin
Peter Steinberger est parti chez OpenAI. Le projet a pourtant continué de grandir : 346 000 étoiles, 500 000 instances, et un registre où des centaines de compétences ont été prises en flagrant délit de vol d'identifiants.
C'est le marché que vous concluez en auto-hébergeant OpenClaw.
Vous obtenez un agent local puissant qui vous appartient… et c'est à vous de fermer la porte à clé.
Questions fréquentes
OpenClaw est-il gratuit ?
Oui, OpenClaw est entièrement gratuit et open source, sous licence MIT. Le logiciel ne coûte rien. Vos seules dépenses sont l'hébergement VPS et les jetons d'API des modèles d'IA, soit généralement 11 à 35 $ par mois pour un usage personnel.
Les offres VPS autogéré de DreamHost vous donnent l'accès root et les ressources nécessaires pour le faire tourner.
OpenClaw peut-il tourner sur un VPS à 5 $/mois ?
Techniquement, oui, mais l'expérience risque de ne pas vous plaire. La FAQ d'OpenClaw indique un minimum absolu de 1 vCPU et 1 Go de RAM et recommande 2 Go ou plus pour avoir de la marge ; les machines de 1 Go manquent souvent de mémoire pendant l'installation. Un VPS de 2 Go peut gérer une configuration personnelle sur un seul canal, mais 4 Go vous laissent de la marge pour plusieurs canaux, sans accroc.
Le VPS autogéré Stack 4 de DreamHost offre justement ces 4 Go idéaux.
Est-il sûr d'exécuter OpenClaw sur un serveur ?
Sûr s'il est bien configuré, risqué si vous gardez les paramètres par défaut. L'étape la plus importante consiste à lier la passerelle à 127.0.0.1 (localhost uniquement) et à utiliser des tunnels SSH ou un VPN pour l'accès à distance.
La vulnérabilité ClawJacked (CVE-2026-28472, CVSS 8,8) a montré ce qui arrive quand des instances restent exposées. Elle a été corrigée en moins de 24 heures, mais seulement si vous aviez fait la mise à jour.
En quoi OpenClaw diffère-t-il de ChatGPT ?
ChatGPT est un chatbot que vous ouvrez dans un navigateur. OpenClaw est un agent IA auto-hébergé qui tourne 24 h/24, 7 j/7 sur votre serveur, se connecte à WhatsApp, Telegram, Discord et à d'autres messageries, et peut agir de façon autonome : exécuter des tâches, répondre aux messages et lancer des flux de travail pendant que vous dormez.
ChatGPT Pro coûte 200 $/mois pour une expérience limitée au navigateur. Une configuration OpenClaw auto-hébergée coûte de 11 à 35 $/mois et vous offre ce qu'aucune offre ChatGPT ne propose : un agent toujours actif sur toutes vos messageries.
Faut-il connaître Linux pour installer OpenClaw ?
Une aisance de base avec le terminal suffit. Si vous savez vous connecter à un serveur en SSH et copier-coller des commandes, vous pouvez installer OpenClaw. Le script d'installation fait le gros du travail, et l'assistant de configuration vous guide pas à pas pour configurer vos clés d'API.
Les étapes de durcissement de la sécurité exigent de comprendre le rôle des règles de pare-feu et des liaisons de ports, mais rien ici ne demande une expertise d'administrateur système.
Quels modèles d'IA fonctionnent avec OpenClaw ?
Tous les grands fournisseurs fonctionnent avec OpenClaw : Anthropic (Claude), OpenAI (GPT-4o, GPT-4o-mini), Google (Gemini), ainsi que les modèles locaux via Ollama. Vous pouvez changer de modèle à tout moment ou confier différentes tâches à différents modèles pour optimiser les coûts.