Früher bedeutete ein eigener KI-Agent ein GPU-Rig und ein Wochenende voller Python. Heute passt er auf ein VPS, das weniger kostet als ein Abendessen.
ChatGPT Pro kostet 200 $ im Monat. Ein selbstgehostetes OpenClaw-Setup, das sich mit WhatsApp, Telegram, Discord und einem Dutzend weiterer Apps verbindet, kostet dagegen etwa 15 $ – VPS und API-Tokens inklusive.
Was ist OpenClaw und warum solltest du es selbst hosten?
OpenClaw, ein Open-Source-Gateway für KI-Agenten, ist das am schnellsten wachsende Open-Source-Projekt der Geschichte. Du kannst es auf einem Stack 4 VPS betreiben, ab 8,99 $/Monat für die ersten 3 Monate bei monatlicher Laufzeit.
In weniger als 60 Tagen überholte OpenClaw die Sternanzahl von React und wurde zum Softwareprojekt (ohne Aggregatoren) mit den meisten Sternen auf GitHub. Anfang März knackte es die Marke von 250.000 Sternen.
Stand April 2026 hat es laut dem Community-Bericht von OpenClaw aus dem April 2026 über 346.000 Sterne und mehr als 500.000 laufende Instanzen in 82 Ländern.
Das steckt tatsächlich dahinter:
OpenClaw ist ein selbstgehosteter KI-Agent: eine schlanke Node.js-Anwendung, die zwischen deinen Messaging-Apps und den APIs von KI-Modellen sitzt. Du schickst eine Nachricht über WhatsApp, OpenClaw leitet sie an GPT-4o oder Claude weiter, und die Antwort landet wieder in deinem Chat.
Anders als ein Chatbot, den du in einem Browser-Tab öffnest, läuft OpenClaw rund um die Uhr auf deinem Server. Es kann proaktiv handeln, Aufgaben nach Zeitplan ausführen und sich gleichzeitig mit beliebigen Messaging-Plattformen verbinden.
Warum nicht ChatGPT? ChatGPT Pro kostet 200 $/Monat für einen browserbasierten Chatbot, der antwortet, wenn du fragst.
Ein selbstgehostetes OpenClaw-Setup kostet 5–15 $/Monat an API-Tokens plus VPS-Hosting. Dafür bekommst du einen ständig aktiven Agenten in jeder Messaging-App, die du nutzt.
ChatGPT Pro enthält Funktionen, die OpenClaw nicht nachbildet (Deep Research, Sora). Aber kein Cloud-Abo bietet dir einen Multi-Channel-Agenten, der rund um die Uhr läuft, egal zu welchem Preis. Die meisten Power-User nutzen beides.
Warum OpenClaw selbst hosten?
Drei Gründe fürs Selbsthosten: Kosten, Datenschutz und Kontrolle.
Wie Peter Steinberger, der Schöpfer von OpenClaw (inzwischen bei OpenAI), es formulierte: The community around OpenClaw is something magical… It will stay a place for thinkers, hackers and people that want a way to own their data.
OpenClaw selbst zu hosten bedeutet, dass du die Software auf einem Server betreibst, den du kontrollierst, statt den Zugang bei einem SaaS-Anbieter zu mieten.
Deine Unterhaltungen bleiben bei dir, du wählst die KI-Modelle aus und zahlst keine Gebühren pro Nutzer für Funktionen, die dir selbst gehören könnten.
Was brauchst du, um OpenClaw auf einem VPS zu betreiben?
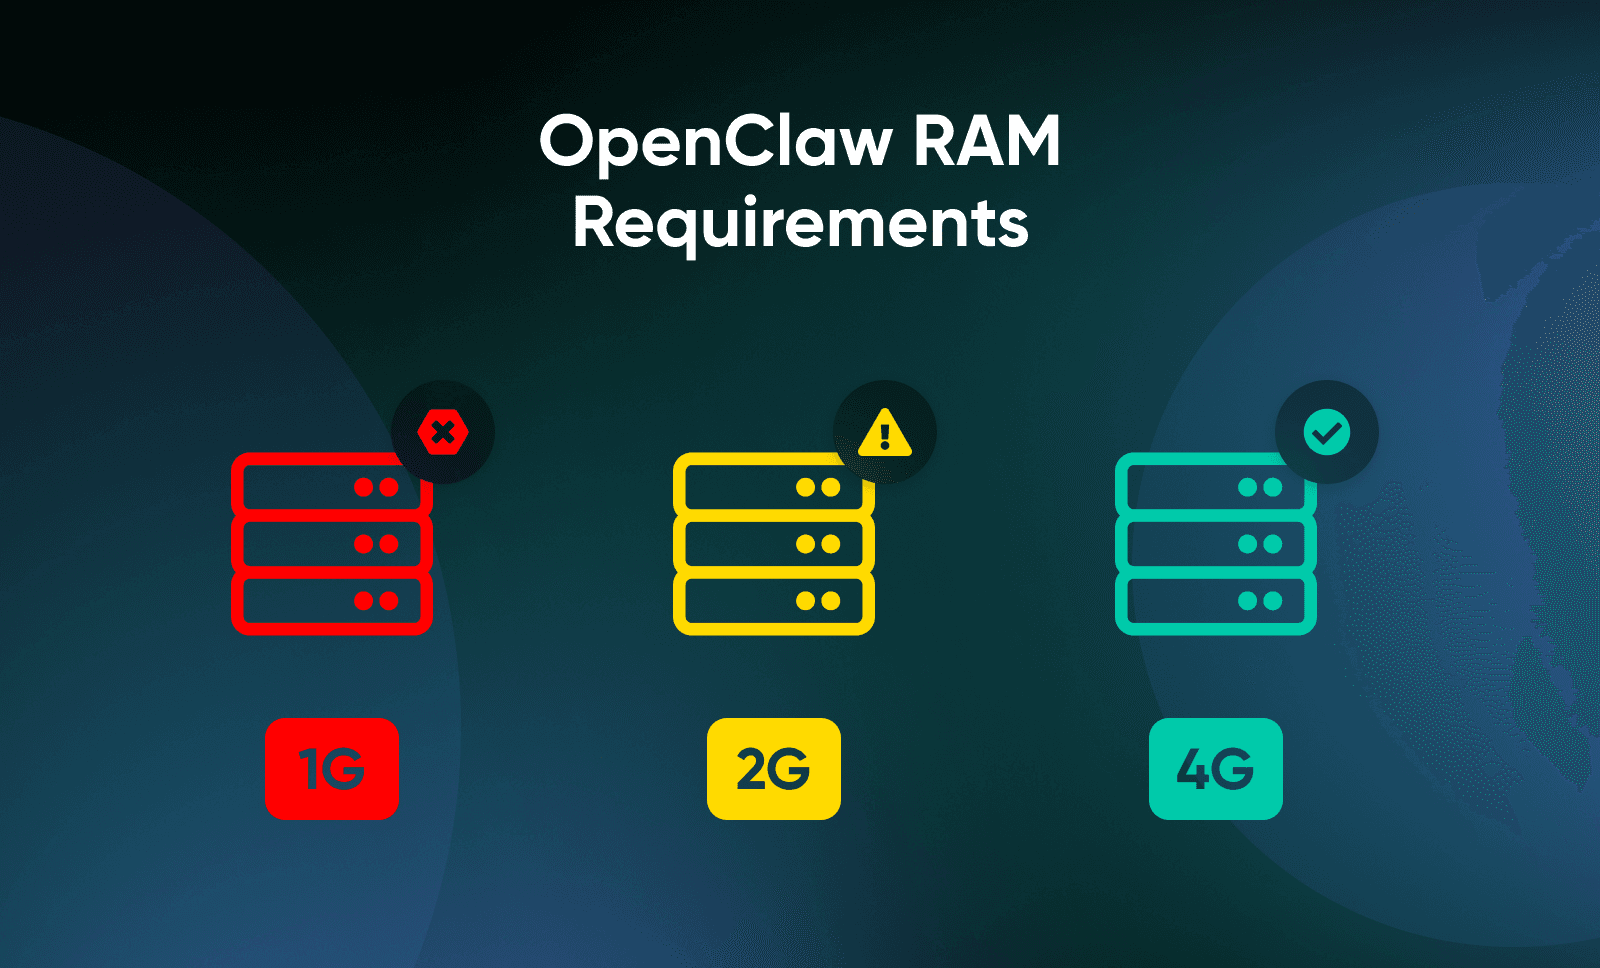
Ein VPS mit 4 GB RAM ohne GPU ist das Standard-Deployment und entspricht der Ausstattung, auf der die übrigen 500.000 Installationen laufen. Bei DreamHost empfehlen wir 4 GB RAM als Basis. Installationen mit 2 GB schaffen zwar das Setup, geraten im echten Alltag aber oft ins Straucheln, vor allem wenn mehrere Messaging-Kanäle gleichzeitig aktiv sind. Die FAQ von OpenClaw nennt als absolutes Minimum 1 vCPU, 1 GB RAM und etwa 500 MB Speicherplatz und empfiehlt 2 GB RAM oder mehr als Puffer. Maschinen mit 1 GB scheitern allerdings oft schon bei der Installation mit Out-of-Memory-Fehlern.
OpenClaw führt KI-Modelle nicht lokal aus. Es ist eine schlanke Node.js-Laufzeitumgebung, die Anfragen an Cloud-APIs wie OpenAI, Anthropic oder Google sendet.
Leistungsstarke Hardware brauchst du nur, wenn du lokale Modelle über Ollama betreibst. Das ist ein völlig separates Setup.
OpenClaw benötigt mindestens Node.js 22.14, empfohlen wird Node.js 24. Viele VPS-Images werden noch mit Node 18 oder 20 ausgeliefert, daher musst du wahrscheinlich ein Upgrade durchführen. Der Skript-Installer erledigt das automatisch. Bei manuellen Installationen musst du die Version explizit über nvm (Node Version Manager) oder nodesource verwalten.
Wenn du Shared Hosting nutzt, brauchst du ein VPS, denn OpenClaw benötigt Root-Zugriff und einen eigenen Server. Einen ausführlicheren Überblick findest du hier: So unterscheiden sich Shared Hosting und selbstverwaltetes VPS-Hosting.
💡Profi-Tipp: Wenn das dein erstes selbstverwaltetes VPS ist, führt dich der VPS-Einsteigerleitfaden von DreamHost durch Bereitstellung, SSH-Zugriff und grundlegende Serververwaltung.
Welchen VPS-Tarif solltest du für OpenClaw wählen?
Ein VPS mit 4 GB RAM bewältigt die meisten privaten OpenClaw-Deployments, die Cloud-KI-APIs über einen einzigen Kanal nutzen.
Für Browser-Automatisierung oder Multi-Channel-Betrieb solltest du auf 8 GB aufstocken. Wenn du lokale Modelle über Ollama betreiben willst, brauchst du 16 GB oder mehr.
Das selbstverwaltete VPS Stack 4 von DreamHost ist der empfohlene Einstieg.
OpenClaw ist eine RAM-hungrige Anwendung. Browser-Automatisierung startet Chromium-Instanzen, die jeweils 2–4 GB verbrauchen. Im Multi-Channel-Betrieb bleiben mehrere Verbindungs-Handler im Speicher.
Und wenn du statt Cloud-APIs lokale Modelle über Ollama nutzt, braucht allein die Modell-Inferenz 16 GB oder mehr.
Root-Zugriff ist für OpenClaw keine Option, sondern Pflicht. Bietet dein VPS-Anbieter ihn nicht an, kann dein Agent weder Docker installieren noch Integrationen verwalten oder Browser-Automatisierung ausführen. Shared Hosting kommt gar nicht erst infrage.
Saul Dolgin, Senior Engineer bei Microsoft Azure, hat eine ausführliche Aufschlüsselung der Hardwareanforderungen von OpenClaw für verschiedene Deployment-Szenarien veröffentlicht. Für ein reines Headless-Gateway, das nur per SSH erreichbar ist, kommst du laut seinen Ergebnissen mit 1 vCPU und 512 MB RAM aus. Er empfiehlt aber mindestens 1 GB.
Die Anforderungen steigen, sobald du Sandboxing, Kanäle und Browser hinzufügst.
So lassen sich verschiedene Anwendungsfälle auf Basis seiner Mindestwerte und Empfehlungen den VPS-Spezifikationen zuordnen:
| Anwendungsfall | vCPU | RAM | Speicher | Geschätzte Kosten |
|---|---|---|---|---|
| Persönlicher Agent (nur Cloud-API) | 2 | 2GB | 10 GB SSD | ~5–10 $/Monat Hardware |
| Multi-Channel + Browser-Automatisierung | 2-4 | 4GB | 20 GB NVMe | ~15–25 $/Monat Hardware |
| Lokale Modelle über Ollama | 4+ | 16GB+ | 50 GB+ NVMe | ~25–35 $/Monat Hardware |
| Team-/Mehrbenutzer-Deployment | 4+ | 8GB+ | 40 GB+ NVMe | Abhängig von der Nutzerzahl |
Das selbstverwaltete VPS von DreamHost ist genau für solche Workloads gemacht: NVMe-Speicher, vollständiger Root-Zugriff, IPv4 und IPv6 sowie unbegrenzte Bandbreite. Stack 4 (4 GB) ist für die meisten privaten Deployments der richtige Einstieg. Wenn deine Anforderungen wachsen, kannst du auf Stack 8 oder Stack 16 wechseln.
Docker-Deployments verursachen rund 200–300 MB zusätzlichen RAM-Overhead. Auf einer Maschine mit 2 GB fällt das ins Gewicht.
Was kostet der Betrieb von selbstgehostetem OpenClaw?
Für die private Nutzung von OpenClaw musst du mit etwa 11–35 $ pro Monat rechnen. Bei intensiverer Nutzung oder anspruchsvolleren Anwendungsfällen können es aber auch eher 100 $/Monat werden.
Laut der Preisaufstellung von HaiMaker liegen die API-Token-Kosten für leichte private Nutzung (20–50 Nachrichten pro Tag mit GPT-4o-mini) bei etwa 1–5 $/Monat.
Moderate Nutzung mit einem Mix aus Modellen landet bei etwa 5–15 $/Monat. Intensive Automatisierung mit GPT-4o als Hauptmodell kann die Kosten auf 30–100 $/Monat treiben. Dann schrumpft der Kostenvorteil gegenüber der neuen mittleren Pro-Stufe von ChatGPT für 100 $/Monat, die am 9. April 2026 eingeführt wurde.
Wenn du mehr als 200 Nachrichten am Tag verschickst, sieht die Rechnung anders aus. Spring in diesem Fall direkt zur Zeile für intensive Nutzung.
Bei den meisten privaten Setups hältst du die monatlichen API-Kosten unter 10 $, wenn du GPT-4o-mini als Standardmodell und GPT-4o als Eskalationsmodell einsetzt.
| Setup | VPS | API-Tokens | Gesamt |
|---|---|---|---|
| Kostenoptimiert (nur GPT-4o-mini) | 10–15 $/Monat | 1–5 $/Monat | 11–20 $/Monat |
| Ausgewogen (gemischte Modelle, Routing) | 15–25 $/Monat | 5–15 $/Monat | 20–40 $/Monat |
| Intensive Automatisierung (primär GPT-4o) | 15–25 $/Monat | 50–150 $/Monat | 65–175 $/Monat |
Unternehmer und CTO Lance Cleveland hat eine detaillierte Kostenanalyse seiner OpenClaw-Instanz veröffentlicht. Er kam mit GPT 5.4 auf etwa 0,00063 $ pro 1.000 Tokens bzw. rund 0,047 $ pro Interaktion.
Du kannst Kosten senken, indem du ältere und günstigere Modelle (z. B. GPT-4o-mini) für Routineaufgaben nutzt. Die teuren Modelle hebst du dir für Aufgaben auf, bei denen du echte Denkleistung brauchst.
OpenClaw sendet alle 30 Minuten Heartbeat-Checks über dein Hauptmodell. Ist das GPT-4o, summieren sich diese Keep-alive-Pings, ohne dir irgendeinen Nutzen zu bringen.
Konfiguriere ein günstigeres Heartbeat-Modell oder nutze Smart Routing. So zahlst du keine Premiumpreise für etwas, das letztlich nur ein „Bist du noch da?“
-Ping ist.
Laut den Berechnungen von VelvetShark senkt intelligentes Model-Routing die API-Kosten um 50–80 %.
Auch die Hosting-Kosten spielen eine Rolle. Stack 4, das 4-GB-VPS von DreamHost, kostet bei monatlicher Laufzeit 8,99 $/Monat für die ersten 3 Monate und danach 15,99 $/Monat. Das ist der Sweet Spot für private OpenClaw-Deployments.
Wann du OpenClaw NICHT selbst hosten solltest
Selbsthosten ist nicht für alle die richtige Wahl.
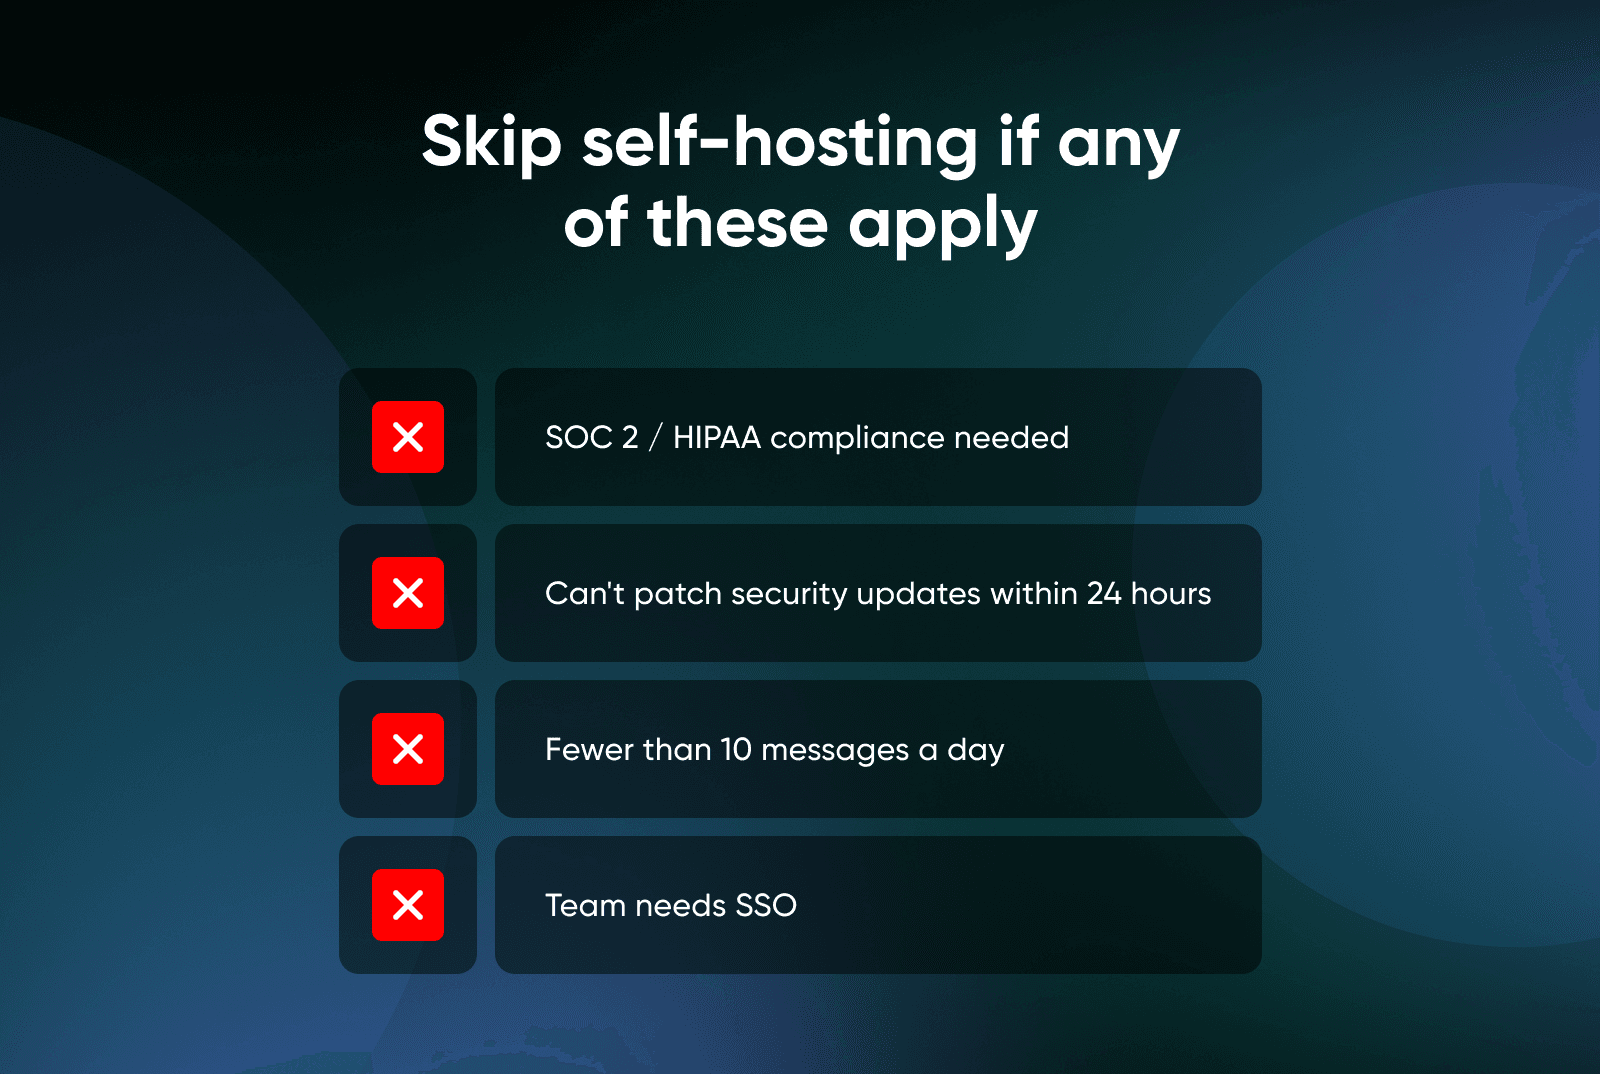
Verzichte auf OpenClaw, wenn einer dieser Punkte auf dich zutrifft: Du brauchst SOC-2- oder HIPAA-Compliance (beim Selbsthosten sind Audits dein Problem). Du willst CVEs nicht innerhalb von 24 Stunden patchen. Du verschickst weniger als 10 Nachrichten am Tag (dann ist die kostenlose Version von ChatGPT wirtschaftlicher). Oder du brauchst SSO für ein Team-Deployment (gibt es in OpenClaw noch nicht).
Wie installierst du OpenClaw auf einem Linux-VPS?
Es gibt zwei Methoden, und beide dauern weniger als 30 Minuten. Der Skript-Installer ist am schnellsten. Docker Compose ist beliebter und wird für 65 % aller OpenClaw-Deployments genutzt, weil es Abhängigkeiten isoliert und Updates kinderleicht macht.
Methode 1: Installationsskript (am schnellsten)
Verbinde dich per SSH mit deinem VPS und führe Folgendes aus:
curl -fsSL https://openclaw.ai/install.sh | bash
- Das Skript prüft, ob Node.js 24 vorhanden ist, und installiert es bei Bedarf. Danach lädt es die neueste Version herunter und startet den Onboarding-Assistenten.
- Der Assistent führt dich durch die Auswahl eines Modellanbieters (Anthropic, OpenAI, Google und andere), das Hinterlegen deines API-Schlüssels und die Konfiguration des Gateways.
- Außerdem registriert das Skript OpenClaw unter Linux als Hintergrunddienst (systemd), sodass der Agent Neustarts übersteht. Wenn du lieber manuell vorgehst, führe
npm install -g openclaw@latestund anschließendopenclaw onboard --install-daemonaus. Dieses Flag übernimmt die Registrierung als Dienst.
👀 Ein Stolperstein, auf den du achten solltest: Der Installer startet eine Terminal-Benutzeroberfläche (TUI), also ein grafisches Menü in deinem Terminal. In Headless-VPS-Umgebungen ohne richtiges TTY kann sie einfrieren.
Wenn deine Installation bei einem leeren Bildschirm hängen bleibt, greif auf die manuelle Methode zurück:
npm install -g openclaw@latestopenclaw doctor --non-interactive
Damit wird die TUI komplett übersprungen. Deinen Gateway-Token und deine API-Schlüssel konfigurierst du dann über die Konfigurationsdateien in ‘~/.openclaw’ statt über den Assistenten.
Zwei weitere häufige Hürden: Wenn Port 18789 bereits belegt ist, führe lsof -i :18789 aus, um herauszufinden, was ihn nutzt. Beende dann diesen Prozess oder ändere den Port von OpenClaw in deiner docker-compose.yml. Wenn die WhatsApp-Kopplung nach einem VPS-Neustart abbricht, führe den Login-Befehl erneut aus. Die Anmeldedaten in ~/.openclaw/credentials/whatsapp/ können sich ändern, wenn der Prozess nicht sauber beendet wird.
Methode 2: Docker Compose (am stärksten isoliert)
Die zweite Möglichkeit ist die Installation von OpenClaw auf deinem VPS mit Docker.
💡Profi-Tipp: Wenn Container neu für dich sind, erklärt dir der Leitfaden von DreamHost zu Docker die Grundlagen.
Docker verpackt eine Anwendung wie OpenClaw in eine standardisierte Einheit, einen sogenannten Container.
Der Container läuft in einer isolierten Umgebung auf deinem Server. Das sorgt für eine gleichbleibende Performance und macht Updates einfach.
So bringst du es zum Laufen:
- Klone das OpenClaw-Repository und führe das Setup-Skript aus:
git clone https://github.com/openclaw/openclaw.gitcd openclaw && ./docker-setup.sh
- Das Setup-Skript erstellt das Docker-Image, startet den Onboarding-Assistenten, generiert deinen Gateway-Token und startet das OpenClaw-Gateway.
- Deine Instanz läuft in einem Container mit eigenem isoliertem Dateisystem und Netzwerk-Namespace. In dieser abgeschotteten Umgebung können Prozesse nichts anderes auf deinem Server beeinträchtigen.
Für Updates reicht der Befehl docker compose pull && docker compose up -d, und Rollbacks gehen sofort.
Wie prüfst du, ob die Installation funktioniert hat?
Führe openclaw doctor aus. Der Befehl prüft in einem Durchgang deine Node.js-Version, den Gateway-Status und die Konfiguration deines API-Schlüssels:
Führe diese drei Prüfungen durch, um sicherzugehen, dass alles korrekt eingerichtet ist:
openclaw --version– Bestätigt, dass OpenClaw installiert und über dein Terminal erreichbar ist.openclaw doctor– Prüft in einem Durchgang deine Umgebung, Abhängigkeiten und die Konfiguration deines API-Schlüssels.openclaw gateway status– Prüft, ob der Gateway-Prozess aktiv läuft.
Wenn alle drei ohne Fehler durchlaufen, kann es losgehen.
Wie sicherst du OpenClaw auf einem VPS ab?
Du kannst deine Installation mit ein paar einfachen Schritten absichern: Richte sie so ein, dass sie nur Verbindungen von deinem lokalen Rechner annimmt, betreibe OpenClaw unter einem eigenen Benutzer und konfiguriere deine Firewall richtig.
Diese drei Änderungen blockieren die meisten realen Angriffe auf OpenClaw-Instanzen. Zwei davon wurden ausführlich dokumentiert:
- Die Standardkonfiguration von OpenClaw macht das Gateway im öffentlichen Internet erreichbar: SecurityScorecard hat mehr als 40.000 offen erreichbare OpenClaw-Instanzen gescannt und 32 % (etwa 14.000) als anfällig für Remote-Code-Ausführung eingestuft. Eine parallele Untersuchung von Bitsight erfasste in einem separaten Zeitraum über 30.000 offen erreichbare Instanzen.
- Einen KI-Agenten auf einem öffentlichen Server zu betreiben, ohne das Gateway abzusichern, ist wie die Haustür offen stehen zu lassen: Die bisher kritischste Sicherheitslücke war ClawJacked (CVE-2026-28472), veröffentlicht im Februar 2026. Jede Website, die du besuchst, konnte eine direkte Verbindung zu deiner OpenClaw-Instanz öffnen und deinem KI-Agenten Befehle erteilen.
Die Lösung war eine einzeilige Konfigurationsänderung.
Patches für Sicherheitsprobleme in OpenClaw erscheinen meist innerhalb weniger Stunden, aber einspielen musst du sie selbst.
Mit diesen fünf Schritten zur Absicherung schützt du deine OpenClaw-Installation, sortiert nach Priorität:
- Verbindungen auf deinen Server beschränken: Standardmäßig akzeptiert OpenClaw Verbindungen von jedem Gerät im Internet. Öffne deine OpenClaw-Konfigurationsdatei (~/.openclaw/openclaw.json) und ändere den Host-Wert von 0.0.0.0 auf 127.0.0.1. Damit nimmt das Gateway nur noch Verbindungen an, die vom Server selbst kommen, und niemand von außen kann es direkt erreichen. Allein diese Änderung hätte ClawJacked verhindert.
- Gib OpenClaw ein eigenes Benutzerkonto: Wenn du OpenClaw als Root-Administrator betreibst, hat ein kompromittierter Agent die volle Kontrolle über deinen gesamten Server. Mit einem eigenen Benutzerkonto bleibt selbst ein Einbruch im schlimmsten Fall auf die Berechtigungen dieses Kontos beschränkt.
- Schutzmechanismen für die Ausführung konfigurieren: Setze in deiner Konfiguration tools.exec.security auf
deny
und _tools.exec.ask_ aufalways
, damit jeder Versuch, lokale Befehle auszuführen, dein ausdrückliches, manuelles Eingreifen erfordert. - Den Port für Zugriffe von außen schließen: OpenClaw kommuniziert über Port 18789, und deine Firewall sollte verhindern, dass ihn jemand aus dem Internet erreicht. Wenn du Docker verwendest, schützen dich normale Firewall-Regeln nicht, denn Docker umgeht sie. Setze stattdessen das Port-Binding in deiner docker-compose.yml auf 127.0.0.1:18789:18789, damit Docker nur lokale Verbindungen annimmt – passend zu dem, was du in Schritt 1 eingerichtet hast.
- Eine private Verbindung für den Fernzugriff einrichten: Sobald das Gateway nur noch lokale Verbindungen annimmt, brauchst du einen sicheren Weg, um es von deinem eigenen Computer aus zu erreichen. Tools wie SSH, das dich über ein Terminal direkt mit deinem VPS verbindet, oder Tailscale erstellen einen privaten Tunnel, ohne den Port öffentlich freizugeben.
- Dein OpenClaw-Konfigurationsverzeichnis (~.openclaw) schützen: Beschränke, wer darauf zugreifen kann, sichere es regelmäßig und lade es niemals in ein öffentliches Code-Repository hoch.
Diese Schritte sind spezifisch für OpenClaw, bauen aber auf allgemeinen Best Practices für Cloud-Sicherheit auf, die für jeden VPS-Workload gelten. Für Produktivumgebungen solltest du zusätzlich einen Reverse Proxy mit Nginx einrichten.
Wie verbindest du OpenClaw mit WhatsApp oder Telegram?
Fang mit Telegram an – es ist der stabilste Kanal, du musst keine eingehenden Ports konfigurieren, und innerhalb von fünf Minuten hast du einen funktionierenden KI-Agenten in deinen Direktnachrichten.
Wie richtest du Telegram mit OpenClaw ein?
Telegram lässt sich am einfachsten integrieren, weil es Long Polling statt Webhooks nutzt: Der Client fragt den Server in regelmäßigen Abständen nach neuen Nachrichten. Dadurch funktioniert es hinter NAT und Firewalls, ganz ohne eingehende Ports.
- Öffne Telegram und schreib @BotFather an.
- Sende /newbot und folge den Anweisungen, um deinem Bot einen Namen zu geben.
- Kopiere das API-Token, das dir BotFather gibt.
- Führe in deinem VPS-Terminal ‚openclaw channel add telegram‘ aus.
- Starte das Gateway neu: openclaw gateway restart.
- Schick deinem Bot in Telegram eine Nachricht und bestätige dann die Pairing-Anfrage: Mit openclaw pairing list telegram siehst du sie, mit openclaw pairing approve telegram
<code>nimmst du sie an. - Danach antwortet dein Agent.
Dein OpenClaw-Agent ist jetzt über Telegram erreichbar – fünf Minuten, ein API-Token, keine eingehenden Ports.
Wie verbindest du OpenClaw mit WhatsApp?
WhatsApp setzt statt auf eine klassische API auf die Kopplung von Geräten.
- Führe openclaw channels login –channel WhatsApp aus, um den QR-Code zu erzeugen und dein Konto zu verknüpfen. Falls das Plugin noch nicht vorhanden ist, startet dabei auch die Installation.
- In deinem Terminal erscheint ein QR-Code.
- Öffne auf deinem Smartphone WhatsApp > Einstellungen > Verknüpfte Geräte > Gerät hinzufügen und scanne den Code.
- Deine OpenClaw-Instanz wird als verknüpftes Gerät in deinem WhatsApp-Konto registriert. Die Zugangsdaten werden unter ~/.openclaw/credentials/whatsapp/ gespeichert.
Dein VPS muss durchgehend laufen, damit die Kopplung bestehen bleibt. Wenn der OpenClaw-Prozess neu startet, musst du die Kopplung eventuell erneut durchführen.
Bevor du dich für WhatsApp entscheidest, solltest du zwei Dinge wissen:
- WhatsApp nutzt die Bibliothek Baileys, einen inoffiziellen, von der Community entwickelten WhatsApp-Client, und keine offizielle API von Meta: Das funktioniert heute zwar gut, aber Meta könnte diese Methode blockieren, und WhatsApp-Updates können gelegentlich die Kompatibilität beeinträchtigen.
- Ohne Allowlist kann jeder, der deine verknüpfte Telefonnummer kennt, deinem KI-Agenten Befehle senden: Richte die Allowlist direkt nach der Kopplung ein, um den Zugriff auf bestimmte Telefonnummern zu beschränken.
Sobald deine Allowlist eingerichtet ist, funktioniert WhatsApp im Alltag genauso zuverlässig wie Telegram.
Was solltest du nach der Installation von OpenClaw tun?
Schick deinem OpenClaw-Agenten jetzt gleich eine Nachricht. Bitte ihn, eine URL zusammenzufassen, eine Erinnerung zu setzen oder die Dateien in deinem Workspace-Verzeichnis aufzulisten.
Damit fängst du am besten an.
Das Skill-Ökosystem von OpenClaw umfasst Stand April 2026 über 44.000 von der Community entwickelte Skills auf ClawHub – von Kalenderintegration über Codeausführung bis hin zu Web-Scraping. Doch ClawHub hat ein Supply-Chain-Problem. Koi Research hat 341 bösartige ClawHavoc-Skills identifiziert, und eine anschließende Untersuchung von Trend Micro zu ClawHavoc im Februar 2026 brachte 39 überschneidende Skills mit Atomic Stealer ans Licht; eine parallele Zählung von Antiy CERT hob die Gesamtzahl auf über 800, mit einem Schwerpunkt bei Skills für Krypto-Automatisierung.
Prüfe jeden Skill, bevor du ihn installierst. Setz auf beliebte, gut bewertete Skills mit aktiven Maintainern und sieh dir den Quellcode an, wenn ein Skill sensible Berechtigungen anfordert.
Neben den Skills gehört Folgendes auf deine Checkliste nach der Installation:
- Workspace-Verzeichnis konfigurieren: Hier speichert OpenClaw Dateien, Notizen und das Gedächtnis des Agenten. Halte es ordentlich – es wächst schnell.
- Automatische Backups einrichten: Sichere ‚~/.openclaw‘ regelmäßig. Darin liegen dein Gateway-Token, deine API-Keys, die Agent-Konfigurationen und der Gesprächsverlauf. Verlierst du dieses Verzeichnis, fängst du bei null an.
- Automatische Updates aktivieren: OpenClaw veröffentlicht häufig Updates, darunter auch kritische Sicherheitspatches. Führe openclaw update aus: Der Befehl aktualisiert die Installation direkt, führt einen Health Check durch und startet die Dienste automatisch neu.
- Workflow-Automatisierung erkunden: Mit openclaw cron kann OpenClaw Aufgaben nach Zeitplan ausführen – und genau hier liegt der größte Nutzen. Der eigentliche Vorteil eines Agenten, der rund um die Uhr läuft: Er erstellt deinen Morgenüberblick, prüft eine Website auf Änderungen oder bereitet eine Zusammenfassung vor, während du schläfst.
💡Profi-Tipp: Wenn du Ollama zusammen mit OpenClaw für lokale Inferenz nutzt, findest du in der Übersicht von DreamHost zu selbstgehosteten KI-Modellen die besten Optionen, um Sprachmodelle auf deiner eigenen Hardware zu betreiben.
Wie es weitergeht
Peter Steinberger ist zu OpenAI gewechselt. Das Projekt ist trotzdem weitergewachsen – 346.000 Sterne, 500.000 Instanzen und eine Registry, in der Hunderte Skills beim Stehlen von Zugangsdaten erwischt wurden.
Darauf lässt du dich ein, wenn du OpenClaw selbst hostest.
Du bekommst einen leistungsstarken, lokalen Agenten, der dir gehört … und du bist dafür zuständig, die Tür abzuschließen.
Häufig gestellte Fragen
Ist OpenClaw kostenlos?
Ja, OpenClaw ist komplett kostenlos und Open Source unter der MIT-Lizenz. Die Software selbst kostet nichts. Kosten entstehen dir nur für das VPS-Hosting und die API-Tokens der KI-Modelle. Bei privater Nutzung sind das in der Regel insgesamt 11–35 $/Monat.
Die selbstverwalteten VPS-Tarife von DreamHost bieten dir den Root-Zugriff und die Ressourcen, die du für den Betrieb brauchst.
Läuft OpenClaw auf einem VPS für 5 $/Monat?
Technisch gesehen ja, aber viel Freude wirst du daran wahrscheinlich nicht haben. Die FAQ von OpenClaw nennt als absolutes Minimum 1 vCPU und 1 GB RAM und empfiehlt 2 GB oder mehr als Puffer. Maschinen mit 1 GB geht bei der Installation oft der Arbeitsspeicher aus. Ein VPS mit 2 GB reicht für ein privates Setup mit einem Kanal, aber mit 4 GB hast du genug Puffer für mehrere Kanäle, ohne dass es hakt.
Das selbstverwaltete VPS Stack 4 von DreamHost trifft mit 4 GB genau den Sweet Spot.
Ist es sicher, OpenClaw auf einem Server zu betreiben?
Sicher, wenn es richtig konfiguriert ist, riskant, wenn du die Standardeinstellungen belässt. Der wichtigste Schritt überhaupt: Binde das Gateway an 127.0.0.1 (nur localhost) und nutze für den Fernzugriff SSH-Tunnel oder ein VPN.
Die Sicherheitslücke ClawJacked (CVE-2026-28472, CVSS 8.8) hat gezeigt, was passiert, wenn Instanzen offen im Netz stehen. Gepatcht wurde sie in weniger als 24 Stunden – aber das half nur, wenn du auch aktualisiert hattest.
Wie unterscheidet sich OpenClaw von ChatGPT?
ChatGPT ist ein Chatbot, den du im Browser öffnest. OpenClaw ist ein selbstgehosteter KI-Agent, der rund um die Uhr auf deinem Server läuft, sich mit WhatsApp, Telegram, Discord und anderen Messaging-Plattformen verbindet und eigenständig handeln kann: Er erledigt Aufgaben, beantwortet Nachrichten und führt Workflows aus, während du schläfst.
ChatGPT Pro kostet 200 $/Monat für eine reine Browser-Anwendung. Ein selbstgehostetes OpenClaw-Setup kostet 11–35 $/Monat und bietet dir etwas, das kein ChatGPT-Tarif hat: einen Agenten, der jederzeit in all deinen Messaging-Apps verfügbar ist.
Muss ich mich mit Linux auskennen, um OpenClaw zu installieren?
Grundlegende Erfahrung mit dem Terminal reicht aus. Wenn du dich per SSH mit einem Server verbinden und Befehle per Copy-and-paste ausführen kannst, kannst du auch OpenClaw installieren. Das Installationsskript übernimmt die schwere Arbeit, und der Onboarding-Assistent führt dich Schritt für Schritt durch die Konfiguration deines API-Schlüssels.
Für die Schritte zur Absicherung solltest du zwar verstehen, was Firewall-Regeln und Port-Bindungen bewirken, aber nichts davon erfordert das Fachwissen eines Systemadministrators.
Welche KI-Modelle funktionieren mit OpenClaw?
Alle großen Anbieter funktionieren mit OpenClaw: Anthropic (Claude), OpenAI (GPT-4o, GPT-4o-mini), Google (Gemini) sowie lokale Modelle über Ollama. Du kannst jederzeit das Modell wechseln oder verschiedene Aufgaben an unterschiedliche Modelle weiterleiten, um Kosten zu sparen.