Un tempo, per avere un agente IA tutto tuo, ti servivano una macchina con GPU e un weekend di Python. Oggi basta un VPS che costa meno di una cena.
ChatGPT Pro costa 200 $ al mese, ma una configurazione di OpenClaw auto-ospitata che si collega a WhatsApp, Telegram, Discord e a una dozzina di altre app costa circa 15 $, VPS e token API inclusi.
Cos'è OpenClaw e perché ospitarlo in autonomia?
OpenClaw, un gateway open source per agenti IA, è il progetto open source con la crescita più rapida della storia, e puoi eseguirlo su un VPS Stack 4, a partire da 8,99 $/mese per i primi 3 mesi con fatturazione mensile.
In meno di 60 giorni OpenClaw ha superato il numero di stelle di React ed è diventato il progetto software non aggregatore con più stelle su GitHub, oltrepassando le 250.000 stelle all'inizio di marzo.
Ad aprile 2026 conta oltre 346.000 stelle e più di 500.000 istanze attive in 82 paesi, secondo il report della community di OpenClaw di aprile 2026.
Ecco di cosa si tratta, in concreto:
OpenClaw è un agente IA auto-ospitato, un'applicazione Node.js leggera che si colloca tra le tue app di messaggistica e le API dei modelli IA. Invii un messaggio su WhatsApp, OpenClaw lo inoltra a GPT-4o o a Claude e la risposta torna nella tua chat.
A differenza di un chatbot che apri in una scheda del browser, OpenClaw resta attivo 24/7 sul tuo server. Può agire in modo proattivo, eseguire attività pianificate e collegarsi contemporaneamente a qualsiasi piattaforma di messaggistica.
Perché non ChatGPT? ChatGPT Pro costa 200 $/mese per un chatbot nel browser che risponde solo quando gli fai una domanda.
Una configurazione di OpenClaw auto-ospitata costa 5-15 $/mese in token API più l'hosting VPS, e ti offre un agente sempre attivo su tutte le app di messaggistica che usi.
ChatGPT Pro include funzionalità che OpenClaw non replica (Deep Research, Sora), ma nessun abbonamento cloud offre un agente multicanale attivo 24/7, a nessun prezzo. La maggior parte degli utenti esperti usa entrambi.
Perché ospitare OpenClaw in autonomia?
Tre motivi per ospitarlo in autonomia: costi, privacy e controllo.
Come ha detto Peter Steinberger, il creatore di OpenClaw (ora in OpenAI): The community around OpenClaw is something magical… It will stay a place for thinkers, hackers and people that want a way to own their data.
Ospitare in autonomia OpenClaw significa eseguire il software su un server che controlli tu, invece di pagare l'accesso a un provider SaaS.
Le tue conversazioni restano con te, scegli tu i modelli IA e non paghi a utente per funzionalità che potresti possedere.
Cosa ti serve per eseguire OpenClaw su un VPS?
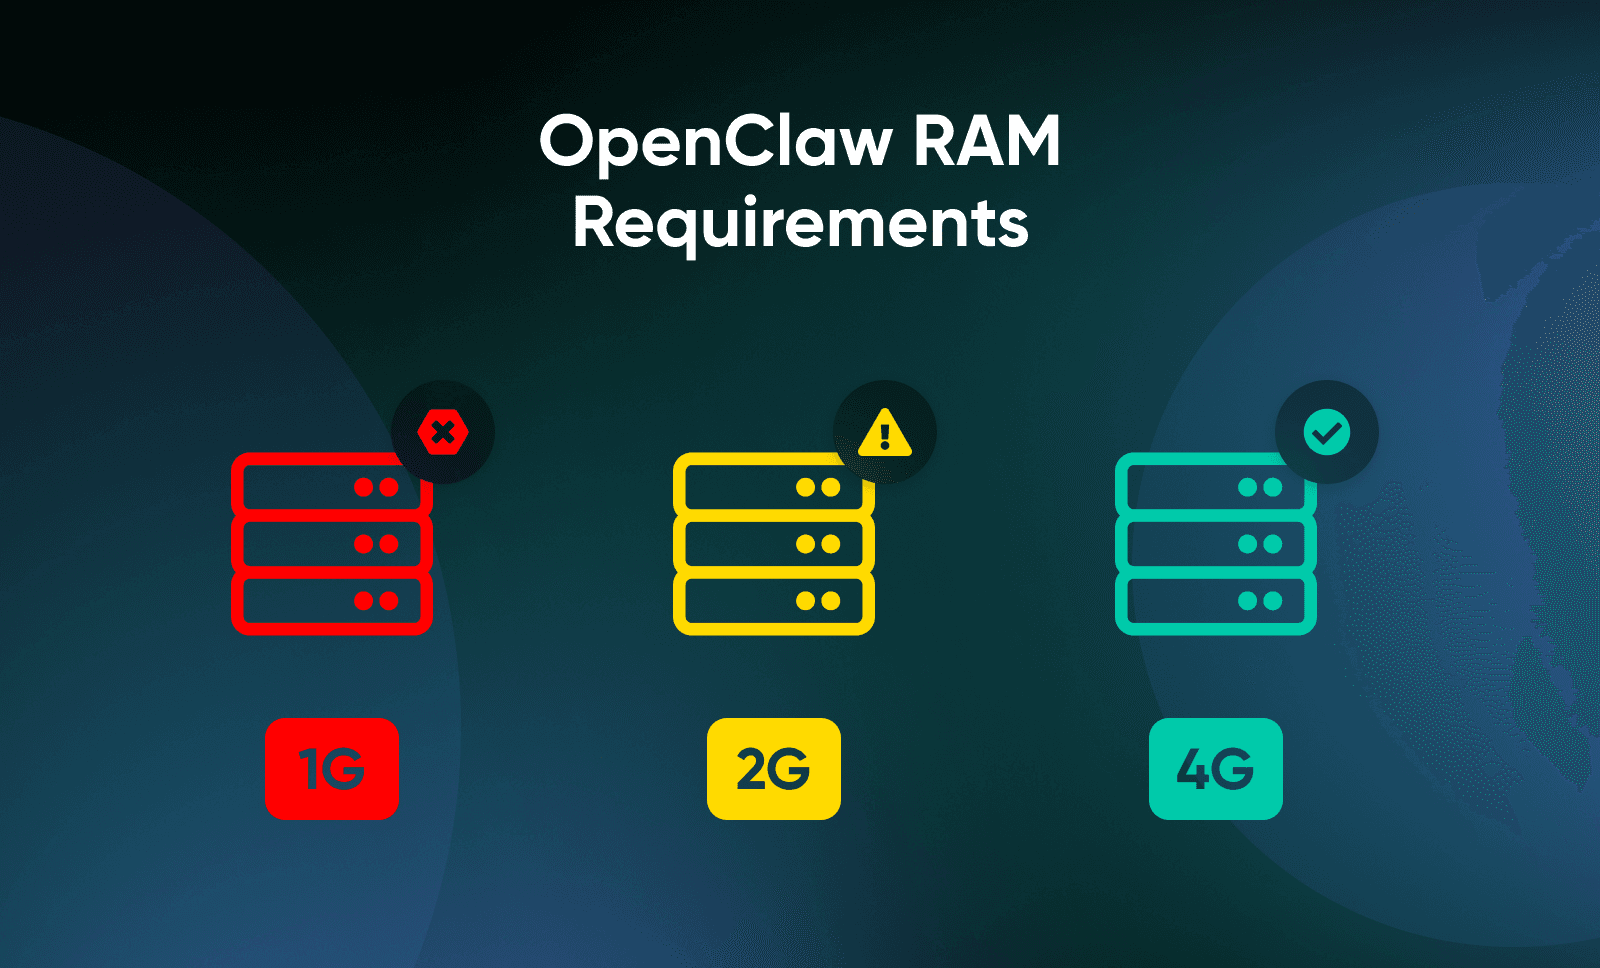
Un VPS con 4 GB di RAM e senza GPU è la configurazione standard, la stessa su cui girano le altre 500.000 installazioni. In DreamHost consigliamo 4 GB di RAM come base. Abbiamo visto installazioni da 2 GB andare a buon fine durante la configurazione ma arrancare nell'uso quotidiano reale, soprattutto con più canali di messaggistica attivi contemporaneamente. Le FAQ di OpenClaw indicano un minimo assoluto di 1 vCPU, 1 GB di RAM e circa 500 MB di disco, e consigliano 2 GB o più di RAM per avere margine, ma le macchine da 1 GB spesso falliscono durante l'installazione con errori di memoria esaurita
OpenClaw non esegue i modelli IA in locale. È un runtime Node.js leggero che invia richieste alle API cloud come OpenAI, Anthropic o Google.
Gli unici utenti che hanno bisogno di hardware potente sono quelli che eseguono modelli locali tramite Ollama, una configurazione del tutto separata.
OpenClaw richiede almeno Node.js 22.14, ma è consigliato Node.js 24. Molte immagini VPS includono ancora Node 18 o 20, quindi probabilmente dovrai aggiornarlo. L'installer tramite script se ne occupa automaticamente. Le installazioni manuali richiedono una gestione esplicita della versione tramite nvm (Node Version Manager) o nodesource.
Se usi un hosting condiviso, ti serve un VPS, perché OpenClaw richiede l'accesso root e un server tutto suo. Se vuoi un confronto più approfondito, ecco le differenze tra hosting condiviso e VPS autogestito.
💡Consiglio: se questo è il tuo primo VPS autogestito, la guida al VPS per principianti di DreamHost ti accompagna nel provisioning, nell'accesso SSH e nella gestione di base del server.
Quale piano VPS scegliere per OpenClaw?
Un VPS con 4 GB di RAM gestisce la maggior parte delle installazioni personali di OpenClaw che usano API IA cloud su un solo canale.
Passa a 8 GB per l'automazione del browser o l'uso multicanale, e a 16 GB o più se prevedi di eseguire modelli locali tramite Ollama.
Il VPS autogestito Stack 4 di DreamHost è il punto di partenza consigliato.
OpenClaw è un'applicazione che consuma molta RAM. L'automazione del browser avvia istanze di Chromium che occupano 2-4 GB ciascuna. Il funzionamento multicanale mantiene in memoria più gestori di connessione.
E se esegui modelli locali tramite Ollama invece delle API cloud, la sola inferenza del modello richiede 16 GB o più.
Per OpenClaw l'accesso root non è facoltativo. Se il tuo provider VPS non lo offre, il tuo agente non può installare Docker, gestire le integrazioni o eseguire l'automazione del browser. L'hosting condiviso è fuori discussione.
Saul Dolgin, senior engineer di Microsoft Azure, ha pubblicato un'analisi dettagliata dei requisiti hardware di OpenClaw per diversi scenari di installazione. Ha scoperto che per un gateway puramente headless con solo accesso SSH bastano 1 vCPU e 512 MB di RAM (anche se consiglia almeno 1 GB).
I requisiti aumentano quando inizi ad aggiungere sandboxing, canali e browser.
Ecco come i diversi casi d'uso si traducono in specifiche VPS, in base ai suoi requisiti minimi e alle sue raccomandazioni:
| Caso d'uso | vCPU | RAM | Spazio di archiviazione | Costo stimato |
|---|---|---|---|---|
| Agente personale (solo API cloud) | 2 | 2GB | SSD da 10 GB | ~5-10 $/mese di hardware |
| Multicanale + automazione del browser | 2-4 | 4GB | NVMe da 20 GB | ~15-25 $/mese di hardware |
| Modelli locali tramite Ollama | 4+ | 16GB+ | NVMe da 50 GB+ | ~25-35 $/mese di hardware |
| Installazione per team/multiutente | 4+ | 8GB+ | NVMe da 40 GB+ | Varia in base al numero di utenti |
Il VPS autogestito di DreamHost è pensato proprio per questo tipo di carico di lavoro. Spazio di archiviazione NVMe, accesso root completo, IPv4 e IPv6 e larghezza di banda illimitata. Stack 4 (4 GB) è il punto di partenza giusto per la maggior parte delle installazioni personali, e puoi passare a Stack 8 o Stack 16 man mano che le tue esigenze crescono.
Le installazioni con Docker aggiungono circa 200-300 MB di RAM di overhead. Su una macchina da 2 GB fa la differenza.
Quanto costa eseguire OpenClaw auto-ospitato?
Per usare OpenClaw a livello personale spendi circa 11-35 $ al mese, ma potresti avvicinarti ai 100 $/mese per un uso più intenso o per casi d'uso più avanzati.
Secondo l'analisi dei prezzi di HaiMaker, i costi dei token API per un uso personale leggero (20-50 messaggi al giorno con GPT-4o-mini) si aggirano sui 1-5 $/mese.
Un uso moderato con un mix di modelli si attesta intorno ai 5-15 $/mese. Un'automazione intensiva con GPT-4o come modello principale, invece, può far salire i costi a 30-100 $/mese: a quel punto il vantaggio economico rispetto alla nuova opzione Pro intermedia di ChatGPT da 100 $/mese (lanciata il 9 aprile 2026) inizia a ridursi.
Se invii più di 200 messaggi al giorno, i conti cambiano: passa direttamente alla riga sull'uso intensivo.
Per la maggior parte delle configurazioni personali, usare GPT-4o-mini come modello predefinito e GPT-4o come modello di escalation mantiene i costi mensili delle API sotto i 10 $.
| Configurazione | VPS | Token API | Totale |
|---|---|---|---|
| Ottimizzato per i costi (solo GPT-4o-mini) | 10-15 $/mese | 1-5 $/mese | 11-20 $/mese |
| Bilanciato (modelli misti, routing) | 15-25 $/mese | 5-15 $/mese | 20-40 $/mese |
| Automazione intensiva (GPT-4o principale) | 15-25 $/mese | 50-150 $/mese | 65-175 $/mese |
L'imprenditore e CTO Lance Cleveland ha pubblicato uno studio dettagliato dei costi della sua istanza OpenClaw. Ha rilevato un costo di circa 0,00063 $ ogni 1.000 token, ovvero circa 0,047 $ per interazione con GPT 5.4.
Puoi ridurre i costi usando modelli più vecchi ed economici (ad esempio GPT-4o-mini) per le attività di routine e riservando quelli costosi ai casi in cui ti serve capacità di ragionamento.
OpenClaw invia controlli heartbeat ogni 30 minuti usando il tuo modello principale. Se il tuo modello principale è GPT-4o, questi ping di keep-alive si sommano senza darti alcun beneficio.
Configura un modello più economico per l'heartbeat o usa il routing intelligente, così non paghi tariffe premium per quello che, in pratica, è un ping del tipo «ci sei ancora?»
.
Secondo i calcoli di VelvetShark, il routing intelligente dei modelli riduce i costi delle API del 50-80%.
Anche il costo dell'hosting è un fattore da considerare. Stack 4, il VPS da 4 GB di DreamHost, costa 8,99 $/mese per i primi 3 mesi con fatturazione mensile, poi 15,99 $/mese: il giusto equilibrio per le installazioni personali di OpenClaw.
Quando NON ospitare OpenClaw in autonomia
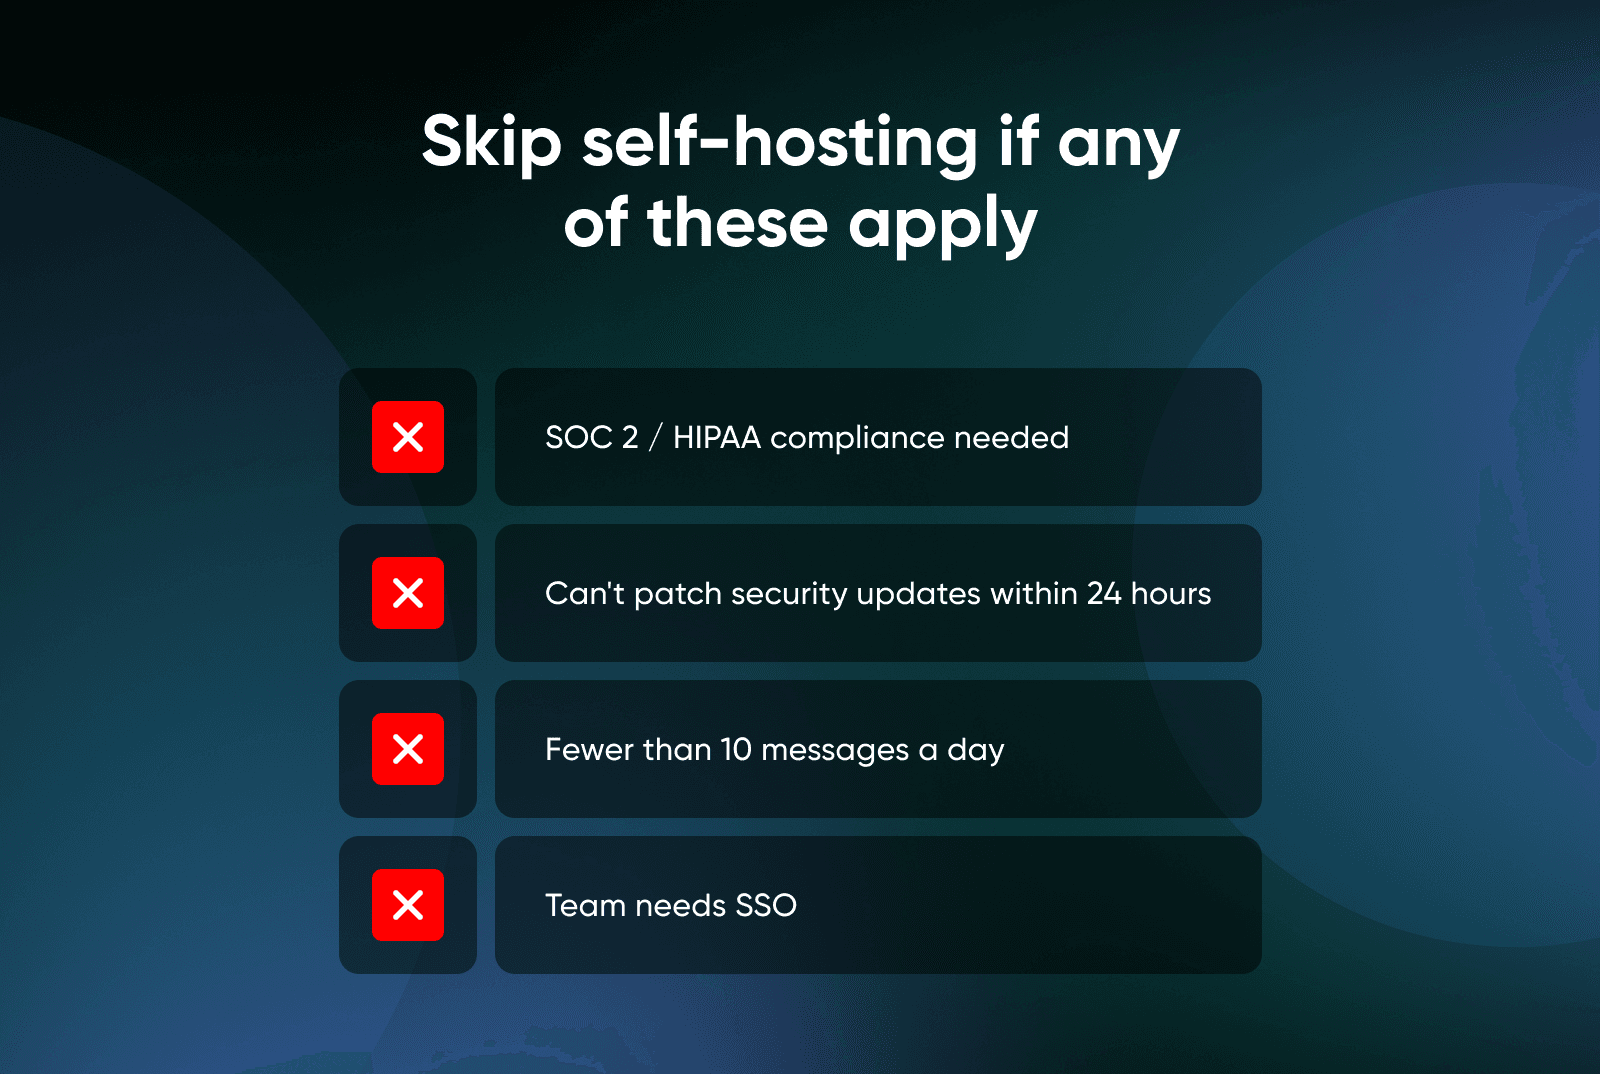
Ospitare in autonomia non è la scelta giusta per tutti.
Lascia perdere OpenClaw se hai bisogno della conformità SOC 2 o HIPAA (con una soluzione auto-ospitata gli audit diventano un problema tuo), se non te la senti di applicare le patch alle CVE entro 24 ore, se invii meno di 10 messaggi al giorno (il piano gratuito di ChatGPT conviene di più) o se ti serve l'SSO per un'installazione di team (OpenClaw non lo supporta ancora).
Come si installa OpenClaw su un VPS Linux?
Due metodi, entrambi in meno di 30 minuti. L'installer tramite script è il più veloce, mentre Docker Compose è il più diffuso (lo usa il 65% di tutte le installazioni di OpenClaw) perché isola le dipendenze e rende gli aggiornamenti semplicissimi.
Metodo 1: installazione tramite script (la più rapida)
Accedi al tuo VPS tramite SSH ed esegui:
curl -fsSL https://openclaw.ai/install.sh | bash
- Lo script verifica la presenza di Node.js 24 e lo installa se manca, scarica l'ultima release e avvia la procedura guidata di onboarding.
- La procedura guidata ti aiuta a scegliere un provider di modelli (Anthropic, OpenAI, Google e altri), a impostare la tua chiave API e a configurare il gateway.
- Lo script registra inoltre OpenClaw come servizio in background su Linux (systemd), così l'agente resta attivo anche dopo i riavvii. Se preferisci la procedura manuale, esegui
npm install -g openclaw@latestseguito daopenclaw onboard --install-daemon: è quel flag a registrare il servizio.
👀 Un intoppo da tenere d'occhio: l'installer avvia un'interfaccia utente da terminale (TUI), cioè un menu grafico all'interno del terminale, che può bloccarsi negli ambienti VPS headless privi di un TTY adeguato.
Se l'installazione si blocca su una schermata vuota, ripiega sul metodo manuale:
npm install -g openclaw@latestopenclaw doctor --non-interactive
In questo modo salti del tutto la TUI. Configurerai il token del gateway e le chiavi API tramite i file di configurazione in ‘~/.openclaw’ invece che con la procedura guidata.
Altri due problemi comuni: se la porta 18789 è già in uso, esegui lsof -i :18789 per scoprire cosa la occupa, poi termina quel processo o rimappa la porta di OpenClaw nel tuo docker-compose.yml. Se l'abbinamento con WhatsApp si interrompe dopo un riavvio del VPS, esegui di nuovo il comando di login (le credenziali in ~/.openclaw/credentials/whatsapp/ possono cambiare se il processo non si chiude correttamente).
Metodo 2: Docker Compose (il più isolato)
Il secondo modo per installare OpenClaw sul tuo VPS è usare Docker.
💡Consiglio: se i container sono una novità per te, la guida di DreamHost su Docker spiega le basi.
Docker impacchetta un'applicazione come OpenClaw in un'unità standardizzata, chiamata container.
Il container gira in un ambiente isolato sul tuo server, garantendo prestazioni costanti e semplificando gli aggiornamenti.
Ecco come metterlo in funzione:
- Clona il repository di OpenClaw ed esegui lo script di configurazione:
git clone https://github.com/openclaw/openclaw.gitcd openclaw && ./docker-setup.sh
- Lo script di configurazione crea l'immagine Docker, avvia la procedura guidata di onboarding, genera il token del gateway e avvia il gateway di OpenClaw.
- La tua istanza gira all'interno di un container con un proprio filesystem isolato e un proprio namespace di rete: un ambiente isolato in cui i processi non possono interferire con nient'altro sul tuo server.
Per aggiornare basta eseguire il comando docker compose pull && docker compose up -d, e i rollback sono immediati.
Come verificare che l'installazione sia riuscita?
Esegui openclaw doctor: controlla in un solo passaggio la versione di Node.js, lo stato del gateway e la configurazione della chiave API:
Esegui questi tre controlli per verificare che sia tutto configurato correttamente:
openclaw --version— Conferma che OpenClaw è installato e accessibile dal terminale.openclaw doctor— Verifica in un solo passaggio l'ambiente, le dipendenze e la configurazione della chiave API.openclaw gateway status— Controlla che il processo del gateway sia effettivamente in esecuzione.
Se tutti e tre terminano senza errori, sei pronto.
Come proteggere OpenClaw su un VPS?
Puoi proteggere la tua installazione con alcuni semplici passaggi: configurarla in modo che accetti solo connessioni dalla tua macchina locale, eseguire OpenClaw con un utente dedicato e configurare correttamente il firewall.
Queste tre modifiche bloccano la maggior parte degli attacchi reali contro le istanze di OpenClaw, due dei quali sono stati ampiamente documentati:
- La configurazione predefinita di OpenClaw espone il gateway alla rete Internet pubblica: SecurityScorecard ha analizzato oltre 40.000 istanze di OpenClaw esposte e ne ha segnalate il 32% (circa 14.000) come vulnerabili all'esecuzione di codice remoto. Una ricerca parallela di Bitsight ha individuato oltre 30.000 istanze esposte in un periodo diverso.
- Eseguire un agente IA su un server pubblico senza mettere in sicurezza il gateway è come lasciare la porta di casa aperta: la vulnerabilità più critica finora è stata ClawJacked (CVE-2026-28472), resa nota a febbraio 2026. Qualsiasi sito web visitato poteva aprire una connessione diretta alla tua istanza di OpenClaw e inviare comandi al tuo agente IA.
La correzione richiedeva la modifica di una sola riga di configurazione.
Le patch per i problemi di sicurezza di OpenClaw di solito escono nel giro di poche ore, ma applicarle spetta a te.
Ecco cinque misure di sicurezza per proteggere la tua installazione di OpenClaw, in ordine di priorità:
- Limita le connessioni al solo server: per impostazione predefinita, OpenClaw accetta connessioni da qualsiasi dispositivo su Internet. Apri il file di configurazione di OpenClaw (~/.openclaw/openclaw.json) e cambia il valore host da 0.0.0.0 a 127.0.0.1. In questo modo il gateway accetta solo connessioni provenienti dal server stesso e nessuno dall'esterno può raggiungerlo direttamente. Questa sola modifica avrebbe evitato ClawJacked.
- Assegna a OpenClaw un account utente dedicato: se esegui OpenClaw come amministratore root, un agente compromesso ha il pieno controllo dell'intero server. Con un account utente dedicato, anche nel peggiore dei casi una violazione resta limitata ai permessi di quell'account.
- Configura dei limiti di esecuzione: nella configurazione imposta tools.exec.security su
deny
e _tools.exec.ask_ sualways
, così ogni tentativo di eseguire comandi locali richiederà un tuo intervento manuale esplicito. - Chiudi la porta al traffico esterno: OpenClaw comunica sulla porta 18789 e il firewall deve impedire a chiunque su Internet di raggiungerla. Se usi Docker, le normali regole del firewall non ti proteggono, perché Docker le aggira. Imposta invece il binding della porta nel file docker-compose.yml su 127.0.0.1:18789:18789, così Docker accetta solo connessioni locali, in linea con quanto fatto al punto 1.
- Configura una connessione privata per l'accesso remoto: dopo aver limitato il gateway alle sole connessioni locali, ti serve un modo sicuro per raggiungerlo dal tuo computer. Strumenti come SSH, che ti collega direttamente al VPS da un terminale, o Tailscale creano un tunnel privato senza aprire la porta al pubblico.
- Proteggi la directory di configurazione di OpenClaw (~.openclaw): limita chi può accedervi, fanne un backup e non includerla mai in un repository di codice pubblico.
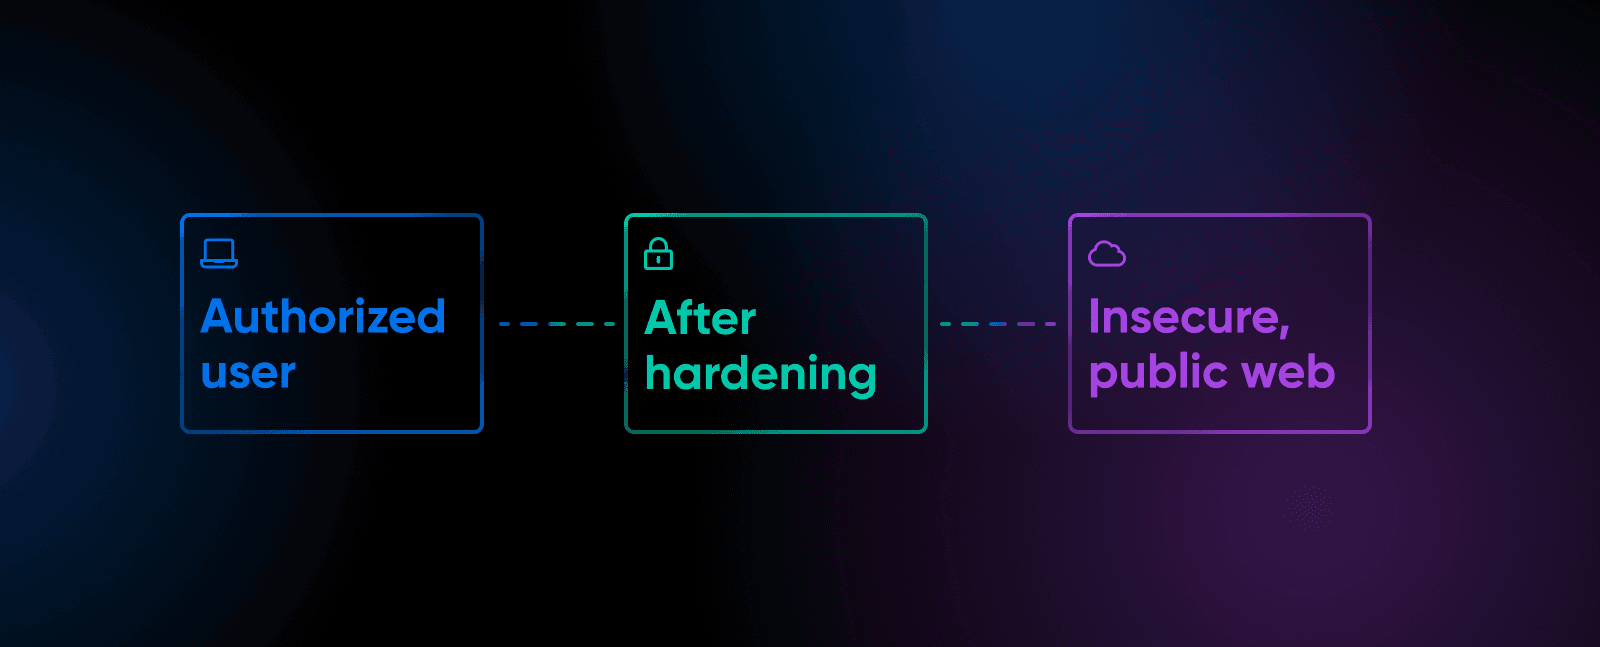
Queste misure sono specifiche per OpenClaw, ma si basano sulle best practice generali di sicurezza cloud valide per qualsiasi carico di lavoro su VPS. Per gli ambienti di produzione, aggiungi un reverse proxy con Nginx.
Come collegare OpenClaw a WhatsApp o Telegram?
Inizia da Telegram: è il canale più stabile, non richiede alcuna configurazione delle porte in ingresso e in cinque minuti avrai un agente IA funzionante nei tuoi messaggi diretti.
Come configurare Telegram con OpenClaw?
Telegram è l'integrazione più semplice perché usa il long-polling (il client chiede al server nuovi messaggi a intervalli regolari) anziché i webhook: funziona quindi dietro NAT e firewall senza bisogno di porte in ingresso.
- Apri Telegram e invia un messaggio a @BotFather.
- Invia /newbot e segui le istruzioni per dare un nome al tuo bot.
- Copia il token API che ti fornisce BotFather.
- Nel terminale del VPS, esegui ‘openclaw channel add telegram.’
- Riavvia il gateway: openclaw gateway restart.
- Invia un messaggio al tuo bot su Telegram, poi approva la richiesta di associazione: openclaw pairing list telegram per visualizzarla, openclaw pairing approve telegram
<code>per accettarla. - A quel punto il tuo agente risponderà.
Il tuo agente OpenClaw ora è raggiungibile tramite Telegram: cinque minuti, un token API, nessuna porta in ingresso.
Come collegare OpenClaw a WhatsApp?
WhatsApp usa un sistema di associazione dei dispositivi invece di un'API tradizionale.
- Esegui openclaw channels login –channel WhatsApp per generare il codice QR e collegare il tuo account. Se il plugin non è già presente, il comando avvia anche la procedura di installazione.
- Nel terminale compare un codice QR.
- Sul telefono, apri WhatsApp > Impostazioni > Dispositivi collegati > Collega un dispositivo e scansiona il codice.
- La tua istanza di OpenClaw viene registrata come dispositivo collegato al tuo account WhatsApp. Le credenziali vengono salvate in ~/.openclaw/credentials/whatsapp/.
Il VPS deve restare attivo perché l'associazione rimanga valida. Se il processo di OpenClaw si riavvia, potresti dover ripetere l'associazione.
Prima di puntare su WhatsApp, devi sapere due cose:
- WhatsApp usa la libreria Baileys, un client WhatsApp non ufficiale sviluppato dalla community e non un'API ufficiale di Meta: oggi funziona bene, ma Meta potrebbe bloccare questo metodo e gli aggiornamenti di WhatsApp possono a volte compromettere la compatibilità.
- Senza una lista di numeri autorizzati, chiunque conosca il numero di telefono collegato può inviare comandi al tuo agente IA: configura la lista subito dopo l'associazione per limitare l'accesso a numeri specifici.
Una volta configurata la lista dei numeri autorizzati, WhatsApp è affidabile quanto Telegram nell'uso quotidiano.
Cosa fare dopo aver installato OpenClaw?
Invia subito un messaggio al tuo agente OpenClaw. Chiedigli di riassumere un URL, impostare un promemoria o elencare i file nella tua directory di lavoro.
Ecco da dove iniziare.
Ad aprile 2026, l'ecosistema di OpenClaw conta oltre 44.000 skill create dalla community su ClawHub, che coprono di tutto, dall'integrazione con il calendario all'esecuzione di codice fino al web scraping. Ma ClawHub ha un problema di supply chain. Una ricerca di Koi ha individuato 341 skill malevole legate a ClawHavoc e una successiva indagine di Trend Micro su ClawHavoc di febbraio 2026 ha scoperto 39 skill sovrapposte contenenti Atomic Stealer; il conteggio parallelo di Antiy CERT ha portato il totale oltre quota 800, con una concentrazione maggiore nelle skill di automazione per le criptovalute.
Verifica ogni skill prima di installarla. Scegli opzioni popolari, ben recensite e con manutentori attivi, e controlla il codice sorgente della skill se richiede permessi sensibili.
Oltre alle skill, ecco la tua checklist post-installazione:
- Configura la directory di lavoro: è qui che OpenClaw salva file, note e la memoria dell'agente. Tienila in ordine: cresce in fretta.
- Imposta backup automatici: esegui regolarmente il backup di ‘~/.openclaw’. Contiene il token del gateway, le chiavi API, le configurazioni degli agenti e la cronologia delle conversazioni. Perdere questa directory significa ripartire da zero.
- Attiva gli aggiornamenti automatici: OpenClaw rilascia aggiornamenti frequenti, comprese patch di sicurezza critiche. Esegui openclaw update per aggiornare sul posto, eseguire un controllo dello stato e riavviare automaticamente i servizi.
- Esplora l'automazione dei flussi di lavoro: OpenClaw può eseguire attività pianificate tramite openclaw cron, ed è qui che si trova gran parte del valore. Il vero vantaggio di un agente attivo 24/7 è che prepara il riepilogo del mattino, controlla le modifiche a un sito o stila un sommario mentre dormi.
💡Consiglio: se usi Ollama insieme a OpenClaw per l'inferenza locale, la panoramica di DreamHost sui modelli IA auto-ospitati illustra le migliori opzioni per eseguire modelli linguistici sul tuo hardware.
I prossimi passi
Peter Steinberger è passato a OpenAI. Il progetto ha continuato a crescere comunque: 346.000 stelle, 500.000 istanze e un registro in cui centinaia di skill sono state sorprese a rubare credenziali.
È questo il patto che accetti quando ospiti OpenClaw in autonomia.
Ottieni un agente locale potente che appartiene a te… e tocca a te chiudere la porta a chiave.
Domande frequenti
OpenClaw è gratuito?
Sì, OpenClaw è completamente gratuito e open source con licenza MIT. Il software non costa nulla. Le uniche spese sono l'hosting VPS e i token API dei modelli IA, che per un uso personale arrivano in genere a 11-35 $/mese.
I piani di VPS autogestito di DreamHost ti offrono l'accesso root e le risorse necessarie per eseguirlo.
OpenClaw può funzionare su un VPS da 5 $/mese?
Tecnicamente sì, ma probabilmente non ti piacerà. Le FAQ di OpenClaw indicano un minimo assoluto di 1 vCPU e 1 GB di RAM e consigliano 2 GB o più per avere margine; inoltre, le macchine da 1 GB spesso esauriscono la memoria durante l'installazione. Un VPS da 2 GB può gestire una configurazione personale su un solo canale, ma 4 GB ti danno il margine per più canali senza intoppi.
Il VPS autogestito Stack 4 di DreamHost centra proprio la soglia ideale dei 4 GB.
È sicuro eseguire OpenClaw su un server?
È sicuro se configurato correttamente, rischioso se lasciato con le impostazioni predefinite. Il passaggio più importante in assoluto è associare il gateway a 127.0.0.1 (solo localhost) e usare tunnel SSH o una VPN per l'accesso remoto.
La vulnerabilità ClawJacked (CVE-2026-28472, CVSS 8.8) ha mostrato cosa succede quando le istanze restano esposte. È stata corretta in meno di 24 ore, ma solo per chi aveva aggiornato.
In cosa si differenzia OpenClaw da ChatGPT?
ChatGPT è un chatbot che apri nel browser. OpenClaw è un agente IA auto-ospitato che gira 24 ore su 24, 7 giorni su 7 sul tuo server, si collega a WhatsApp, Telegram, Discord e ad altre piattaforme di messaggistica e può agire in autonomia: esegue attività, risponde ai messaggi e avvia flussi di lavoro mentre dormi.
ChatGPT Pro costa 200 $/mese per un'esperienza limitata al browser. Una configurazione di OpenClaw auto-ospitato costa 11-35 $/mese e ti offre qualcosa che nessun piano ChatGPT prevede: un agente sempre attivo su tutte le tue app di messaggistica.
Devo conoscere Linux per installare OpenClaw?
Basta un minimo di dimestichezza con il terminale. Se sai accedere a un server tramite SSH e copiare e incollare comandi, puoi installare OpenClaw. L'installer tramite script fa il grosso del lavoro e la procedura guidata di onboarding ti accompagna passo passo nella configurazione della chiave API.
Le misure di sicurezza richiedono di capire a cosa servono le regole del firewall e i binding delle porte, ma niente di tutto questo richiede competenze da sistemista.
Quali modelli IA funzionano con OpenClaw?
Con OpenClaw funzionano tutti i principali provider: Anthropic (Claude), OpenAI (GPT-4o, GPT-4o-mini), Google (Gemini) e i modelli locali tramite Ollama. Puoi cambiare modello in qualsiasi momento o assegnare attività diverse a modelli diversi per ottimizzare i costi.