Llevas seis meses viendo cómo sube tu factura de Zapier.
Cada nuevo flujo de trabajo suma otra partida, y cada paso de acción exitoso cuenta como una tarea. La factura mensual ya cuesta más que tu herramienta de gestión de proyectos.
Empiezas a buscar alternativas en Google y llegas a n8n, una plataforma de automatización que puedes autoalojar en tu propio servidor privado virtual (VPS) por el precio de un servidor pequeño.
Sin cuota de ejecuciones. Sin precios por tarea. Sin facturas sorpresa cuando tus automatizaciones despeguen.
Y sí, te guiamos en todo el proceso, comando por comando, desde un servidor Ubuntu vacío hasta una instancia en funcionamiento con HTTPS, respaldos y una restauración probada.
¿Qué es n8n y por qué la gente lo autoaloja?
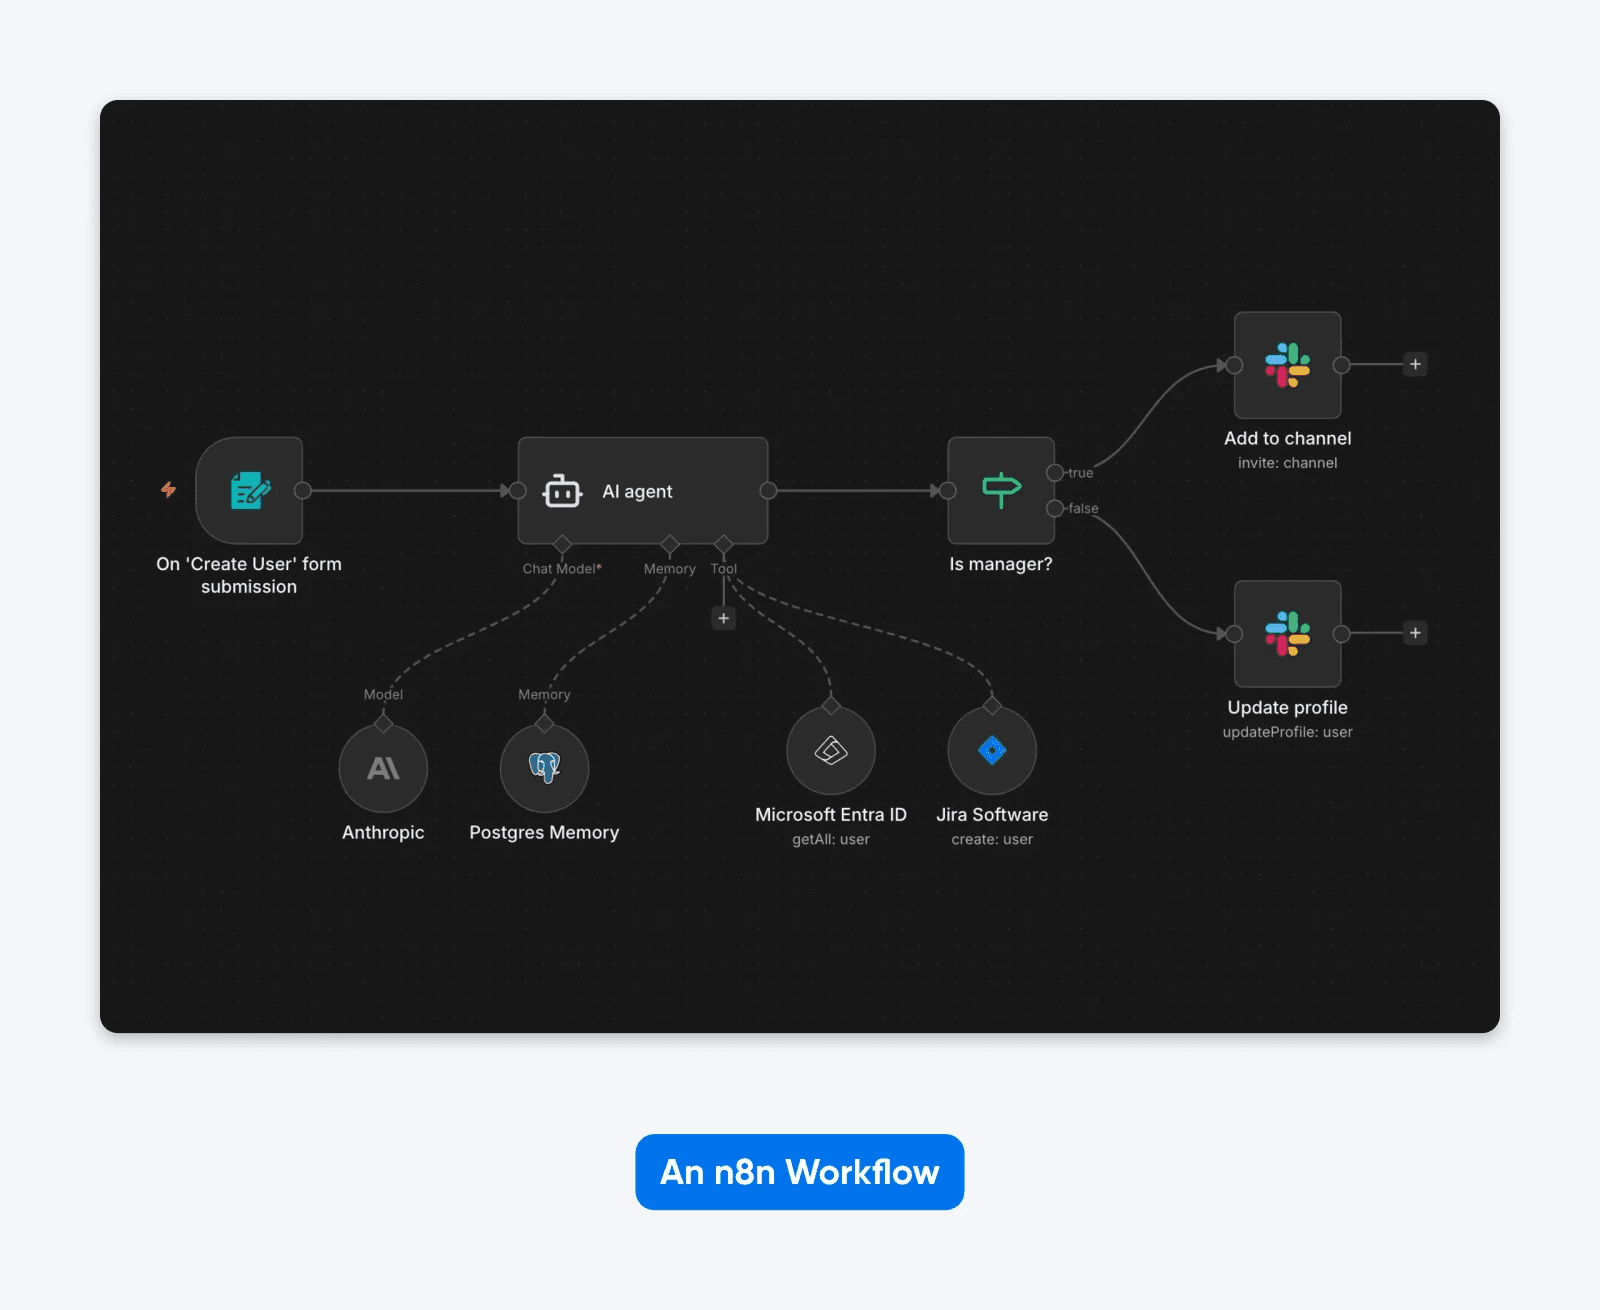
n8n es una plataforma de automatización de flujos de trabajo que te permite conectar apps, mover datos entre servicios y crear automatizaciones complejas con un editor visual. Piensa en él como el motor detrás de cuando pase X, haz Y y Z,
solo que arrastras nodos y trazas conexiones en lugar de escribir código.
El proyecto ya superó las 200,000 estrellas en GitHub, y su imagen oficial de Docker registra más de 100 millones de descargas. Hay muchísimos servidores por ahí ejecutando n8n.
La plataforma funciona bajo una Sustainable Use License, y vale la pena entenderla antes de comprometerte. No es código abierto tradicional (el propio n8n dice que no usa ese término, ya que las licencias aprobadas por la OSI no pueden restringir el uso), pero tampoco es cerrada. Puedes ejecutarla libremente para los fines internos de tu negocio. Lo que no puedes es vender un producto, servicio o módulo cuyo valor derive total o sustancialmente de la funcionalidad de n8n.
In practice this means all use is allowed unless you are selling a product, service, or module in which the value
derives entirely or substantially from n8n functionality.
Mucha gente autoaloja n8n porque las cuentas se invierten en cuanto pasas del uso básico. n8n Cloud empieza en €20/mes (con facturación anual) por 2,500 ejecuciones en el plan Starter, y si manejas un volumen real, esos límites aparecen rápido.
¿En tu propio VPS? Sin cuota de ejecuciones, con control sobre los datos que guarda tu instancia de n8n y sin factura de licencias ni de ejecuciones de n8n, aunque el servidor, el dominio, el almacenamiento de respaldos y la administración sí tienen costos. Las ejecuciones en sí no cuestan nada extra. Un volumen mayor sí usa más memoria y almacenamiento, pero eso es una cuestión de dimensionamiento (lo vemos más abajo), no de facturación.
¿Qué puedes automatizar con n8n?
Las más de 400 integraciones de n8n cubren un rango amplio, y los nodos creados por la comunidad amplían aún más la lista. n8n también es una de muchas alternativas autoalojadas a herramientas SaaS, y la misma lógica aplica a todo, desde CRM hasta gestión de proyectos.
Algunas configuraciones comunes:
- CRM y enrutamiento de prospectos. Sincroniza contactos entre tu CRM, tu plataforma de correo y Slack cuando llegan nuevos prospectos.
- Flujos de trabajo activados por webhooks. Responde en tiempo real a eventos de procesadores de pago, envíos de formularios o commits de GitHub.
- Automatización de pipelines de datos. Extrae datos de APIs, transfórmalos y envíalos a bases de datos u hojas de cálculo de forma programada.
- Cadenas de agentes de IA. Conecta LLMs con tus herramientas internas para crear asistentes de IA personalizados que busquen, resuman y actúen sobre tus datos.
(En ese último caso es donde los recursos de tu servidor empiezan a importar. Más sobre eso en la sección de especificaciones.)
¿Cuánto cuesta autoalojar n8n?
La edición Community autoalojada no tiene costos de licencia ni de ejecución de n8n para los usos permitidos. Tu costo total incluye el servidor más cualquier costo de dominio, almacenamiento de respaldos y tiempo de administración. El desglose de costos 2026 de ExpressTech sitúa un VPS básico con Docker en $4–5 al mes, un VPS administrado con Coolify en $5–8 y las plataformas administradas de n8n en un clic en $3–7.
Esas son estimaciones de hosting de un tercero, ExpressTech. Para una cifra propia: el plan que recomendamos más abajo, DreamHost VPS Hosting Stack 4, cuesta $8.99/mes durante los primeros 3 meses con facturación mensual y después se renueva automáticamente a $15.99/mes, a agosto de 2026. El plazo completo más impuestos se cobra al pagar (los precios vigentes están en la página de VPS para n8n).
Compara eso con los planes alojados y con licencia de n8n, según la página de precios de n8n. n8n fija sus precios en euros, y estas son las tarifas con facturación anual:
| Plan | Costo mensual | Límite de ejecuciones |
|---|---|---|
| n8n Cloud Starter | €20/mes | 2,500 ejecuciones |
| n8n Cloud Pro | €50/mes | 10,000 ejecuciones |
| n8n Business (licencia autoalojada) | €667/mes | 40,000 ejecuciones |
| Edición Community autoalojada en un VPS | Sin costos de licencia ni de ejecución de n8n para los usos permitidos; pueden aplicar costos de VPS, dominio, almacenamiento de respaldos y administración | Sin cuota |
La diferencia crece cuando consideras cómo cuenta el uso cada plataforma. n8n cobra una ejecución por cada vez que corre un flujo de trabajo (regardless of complexity,
) y todos los planes incluyen pasos ilimitados. Zapier, en cambio, cuenta cada paso de acción exitoso como una tarea.
Así, un flujo de trabajo con cuatro pasos de acción que corre 100 veces al día equivale a 3,000 ejecuciones de n8n al mes, pero a unas 12,000 tareas de Zapier.
Las cifras reales lo respaldan. El análisis de ExpressTech desarrolla un ejemplo de cuatro flujos de trabajo que suman unas 7,000 ejecuciones al mes: esa carga supera el plan n8n Cloud Starter y requiere el nivel Pro (que ahí aparece a $60/mes con facturación mensual), mientras que una configuración autoalojada de $3–7/mes la ejecuta sin límites. Calculan la diferencia en $636–684 al año.
Los costos ocultos de autoalojar
El ahorro en dinero es real. Pero autoalojar no es gratis en todos los sentidos.
Esto es lo que te cuesta:
Tu tiempo. El tiempo de mantenimiento varía según tu carga de trabajo y tu experiencia operativa, pero tú serás responsable de las actualizaciones, los respaldos, el monitoreo y las pruebas de restauración. Las configuraciones más pesadas, con automatizaciones con IA, exigirán más.
La fricción de configurar OAuth. Conectar servicios como Google Workspace o Microsoft 365 requiere configurar credenciales de OAuth. Reserva tiempo extra de configuración para cada proveedor y sigue la documentación de su consola. (Si alguna vez te quedaste viendo un ícono de carga mientras una pantalla de consentimiento decide si confía en tu app, ya conoces la sensación.)
TLS en el que confías, pero que verificas. El proxy Caddy de la configuración de abajo obtiene y renueva automáticamente un certificado de confianza pública, usando un emisor como Let’s Encrypt o ZeroSSL. Automático no es lo mismo que infalible: después de cambios en el DNS o en el proxy, confirma que el certificado se siga renovando.
Curva de aprendizaje si eres nuevo con servidores. La guía de abajo da por hecho que sabes conectarte a un servidor por SSH, editar un archivo y ejecutar comandos. Si nunca has hecho nada de eso, reserva tiempo para aprender, además del despliegue en sí.
¿Qué especificaciones de servidor necesita n8n?
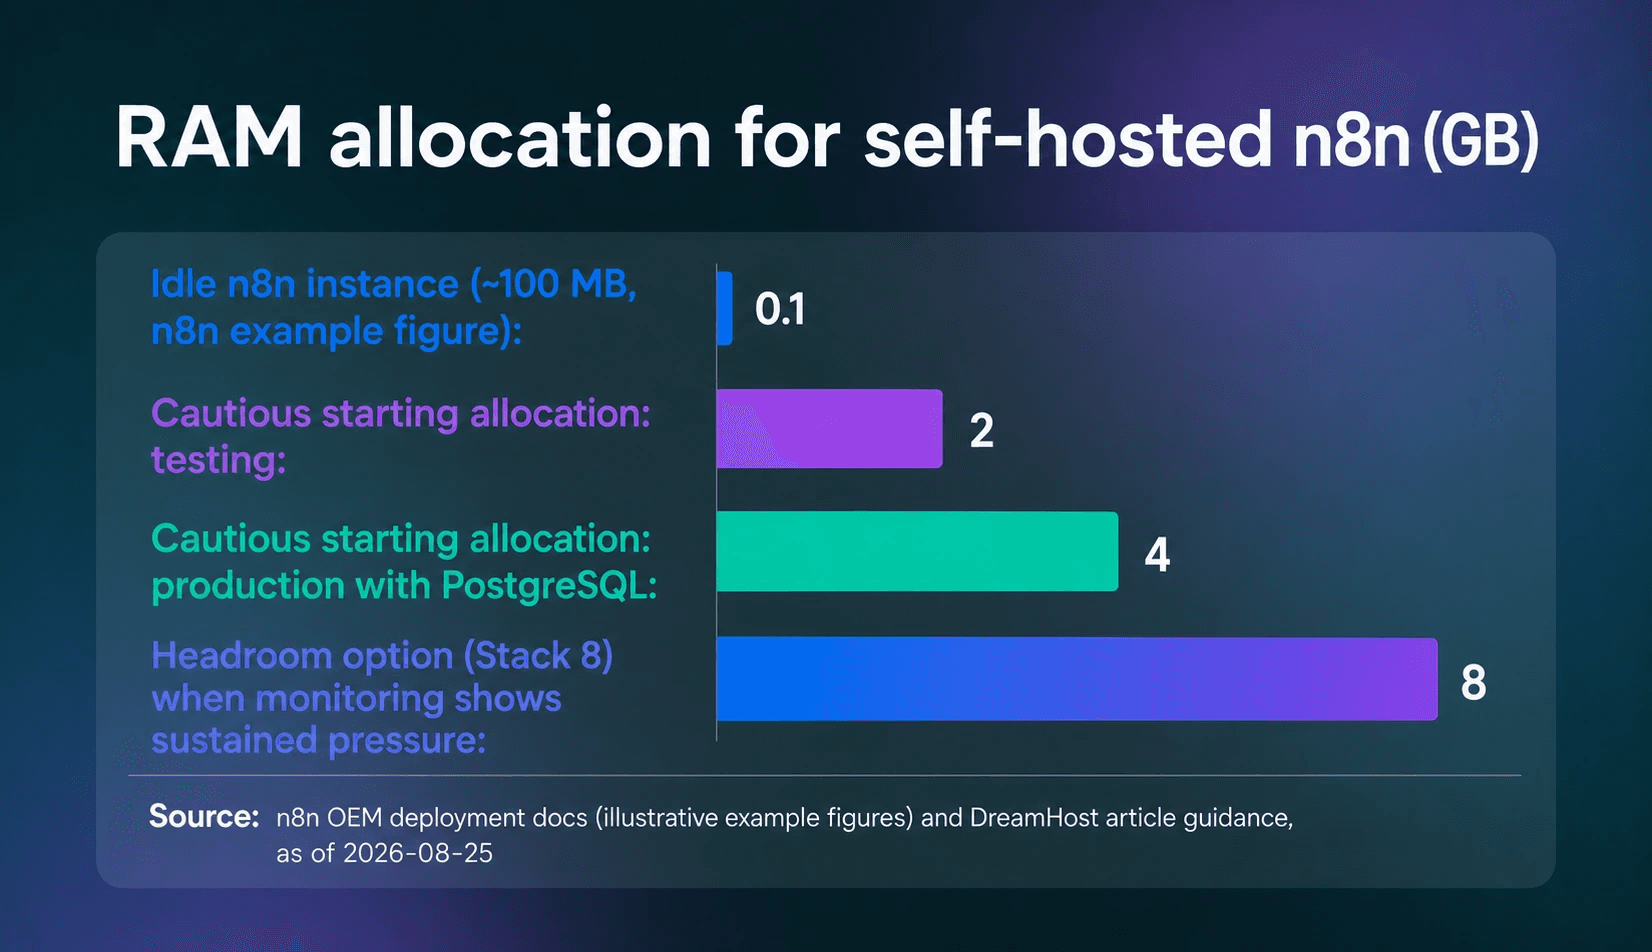
n8n en sí es ligero. Lo más parecido a un dimensionamiento oficial son las cifras de ejemplo de la documentación de despliegue OEM de n8n, que n8n etiqueta como for illustrative purposes only,
basadas en n8n Cloud: un rango de memoria de 320 MB a 2 GB, una base de datos en SSD de 512 MB a 4 GB y unos 100 MB de memoria para una instancia inactiva. Como asignación inicial prudente, y no como un mínimo oficial de n8n, considera 2 GB para pruebas y 4 GB cuando agregues PostgreSQL y flujos de trabajo en producción. Monitorea flujos de trabajo representativos y agrega memoria cuando aparezca una presión sostenida.
Además, recuerda que n8n suele estar más limitado por la memoria que por la CPU. La documentación de n8n lo dice sin rodeos: isn’t CPU intensive,
y usually, memory requirements supersede CPU requirements.
Lo que eleva el uso de memoria son tus flujos de trabajo: el volumen de datos, los nodos Code (que copian los datos antes y después de procesarlos) y los archivos binarios grandes.
Este es nuestro cálculo rápido para dimensionar el margen:
Dimensiona según la concurrencia de ejecuciones y el volumen de datos que procesa cada flujo de trabajo, y luego monitorea el uso de memoria con una carga de trabajo representativa. Los nodos Code y las cargas binarias grandes pueden aumentar los requisitos de memoria, así que deja margen y escala el VPS cuando el monitoreo muestre una presión sostenida.
¿Eres nuevo en el hosting VPS? Empieza con la guía de VPS para principiantes de DreamHost para entender lo básico antes de dimensionar tu servidor.
¿Qué VPS elegir para n8n autoalojado?
n8n no publica niveles fijos de RAM según la carga de trabajo. Dimensiona según la concurrencia de ejecuciones y el volumen de datos, deja margen para Docker y PostgreSQL, y luego monitorea flujos de trabajo representativos y escala cuando la presión de memoria sea sostenida.
Así es como lo trasladaríamos a los planes de DreamHost:
| Plan | Especificaciones | Cuándo elegirlo |
|---|---|---|
| DreamHost VPS Hosting Stack 4 | 4 GB de RAM, 2 vCPU, 75 GB de SSD NVMe | Una asignación inicial de 4 GB, sin pruebas de rendimiento pero prudente, para un primer servidor de n8n. |
| DreamHost VPS Hosting Stack 8 | 8 GB de RAM, 2 vCPU, 150 GB de SSD NVMe | El plan que nuestras páginas señalan para apps en producción, con el doble de RAM y almacenamiento que Stack 4. |
| DreamHost VPS Hosting Stack 16 | 16 GB de RAM, 4 vCPU, 250 GB de SSD NVMe | La opción de 16 GB para más concurrencia, mayores volúmenes de datos o para agregar workers de Redis en modo de cola. |
Algunas especificaciones que vale la pena revisar además de la RAM: n8n incluye el almacenamiento SSD entre las buenas prácticas para la base de datos. Las necesidades de memoria suelen pesar más que las de CPU, pero el cuello de botella real depende de la concurrencia de los flujos de trabajo, el volumen de datos y los nodos que uses. El ancho de banda ilimitado importa si ejecutas cargas con muchos webhooks y un flujo constante de solicitudes HTTP entrantes.
Elige un entorno de hosting que te permita ejecutar Docker y configurar la base de datos, la red, el almacenamiento persistente y el proxy inverso. El hosting compartido convencional por lo general no ofrece ese nivel de control.
Los planes de hosting VPS de DreamHost cumplen con lo esencial (almacenamiento SSD NVMe, ancho de banda ilimitado, acceso root completo y compatibilidad con Docker), y n8n está en la biblioteca de apps de un clic, preinstalado con PostgreSQL y SSL automático, por si prefieres saltarte la configuración manual de abajo.
Nuestra recomendación para un servidor de n8n con flujos de trabajo en producción es Stack 8, el plan que nuestras páginas señalan para apps en producción. Stack 4 cumple con la asignación inicial de 4 GB para un primer servidor ligero. A agosto de 2026, cuesta $8.99/mes durante los primeros 3 meses con facturación mensual y se renueva automáticamente a $15.99/mes. El plazo completo más impuestos se cobra al pagar, y la página de VPS para n8n siempre muestra las tarifas vigentes. Ese precio de renovación es la cifra honesta para comparar con los €20/mes de n8n Cloud Starter.
Ah, y algo que conviene tener presente para más adelante: conforme crezca tu uso, n8n admite el modo de cola, una arquitectura de escalado que separa la instancia principal (interfaz, triggers, webhooks) de la ejecución de flujos de trabajo, usando Redis como intermediario de mensajes e instancias worker para ejecutar los trabajos. La documentación de n8n lo describe como el modo que provides the best scalability.
¿Cómo configuras n8n en un VPS?
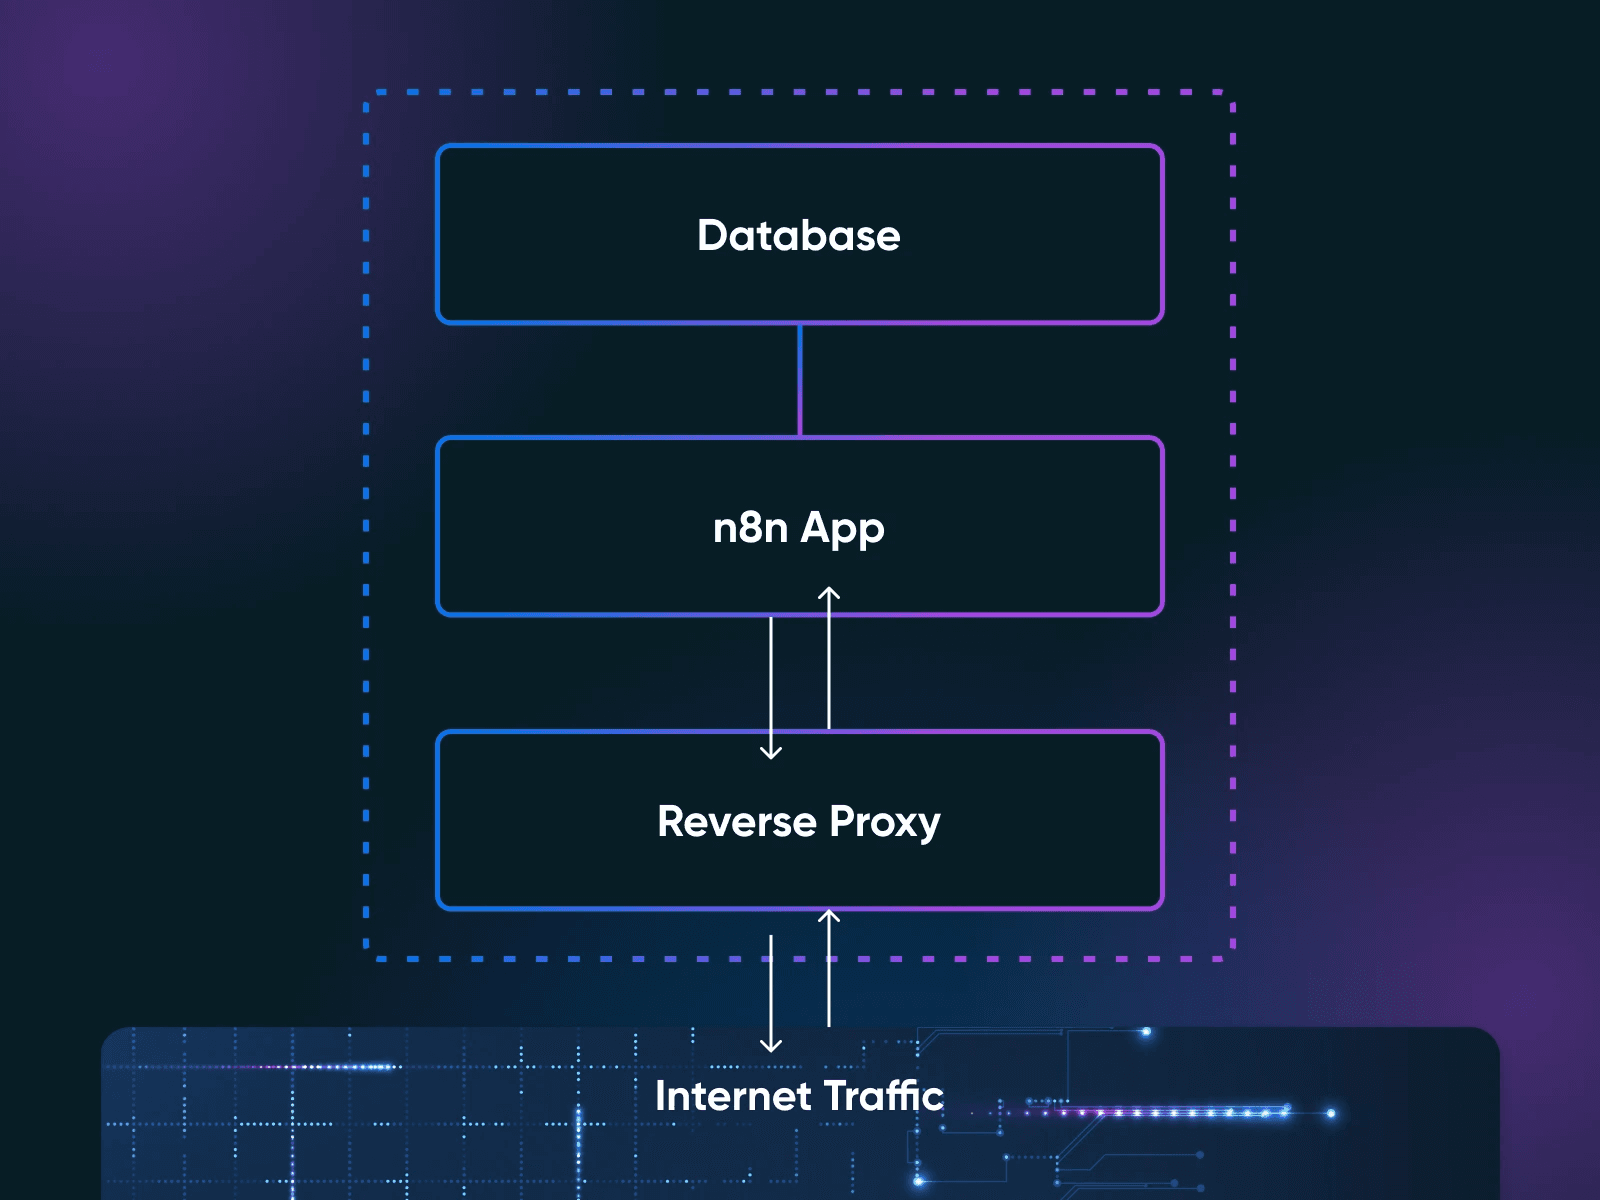
Desplegar una instancia de n8n autoalojada lleva 11 pasos: DNS, refuerzo de SSH, un firewall, Docker, secretos, un archivo de Compose para el stack de tres contenedores (n8n, PostgreSQL y Caddy), el Caddyfile, el lanzamiento y la verificación, las actualizaciones, los respaldos y una prueba de restauración. Caddy es nuestro proxy inverso: el servidor que se ubica entre internet y tu aplicación, y que se encarga de TLS y del enrutamiento. Incluimos los comandos para el despliegue principal y para una prueba manual de respaldo y restauración.
Los comandos están pensados para Ubuntu 22.04 o posterior, pero reemplaza el dominio de ejemplo, los valores secretos, el nombre del volumen y los nombres de archivo de respaldo con fecha donde se indique. La documentación de Docker Compose de n8n cubre lo mismo con un proxy Traefik, si prefieres seguir la plantilla oficial de n8n.
Lo que necesitas antes de empezar
- Un VPS con acceso root con Ubuntu 22.04 o posterior y al menos 2 GB de RAM (4 GB es nuestra recomendación prudente para producción)
- Un nombre de dominio que puedas apuntar a la dirección IP de tu servidor (para TLS y para acceder al editor de n8n)
- Soltura básica con la terminal: debes saber conectarte por SSH a un servidor, editar un archivo y ejecutar comandos
Un requisito más que no aparece en ninguna lista oficial: respalda tu N8N_ENCRYPTION_KEY en cuanto lo generes. Por eso, en el paso 5 creas la clave con openssl rand -hex 32 antes del primer arranque, en lugar de dejar que n8n genere una en silencio. Esta clave cifra todas tus credenciales guardadas, incluidas cada clave de API, cada token de OAuth y cada contraseña de base de datos que hayas conectado. La propia documentación de Docker de n8n advierte que, si la clave no se encuentra al iniciar, n8n crea una nueva y las credenciales existentes ya no se pueden descifrar. Es decir, tendrás que reconstruir cada integración desde cero (y arrepentirte de tus decisiones). Cópiala en un lugar seguro, separado de los respaldos de tu base de datos.
Si tu proveedor solo te dio un inicio de sesión como root, primero crea un usuario de despliegue desde la consola del proveedor o desde una sesión SSH como root, antes de ejecutar los comandos SSH locales del paso 2:
adduser deploy
usermod -aG sudo deploy
Todo lo que sigue se ejecuta como ese usuario, con sudo cuando haga falta.
Paso 1: apunta tu dominio al servidor
Crea un registro DNS A para un subdominio dedicado (n8n.example.com a lo largo de esta guía) que apunte a la dirección IP de tu servidor, tal como lo describe la guía de Docker Compose de n8n. Haz esto primero: si el DNS no se ha propagado, Caddy no puede obtener un certificado y tu navegador podría mostrar un error de seguridad en lugar del editor de n8n.
Paso 2: refuerza el acceso SSH
En tu computadora local, genera un par de claves (la documentación de OpenSSH de Ubuntu recomienda ed25519) y cópialo al servidor:
ssh-keygen -t ed25519
ssh-copy-id deploy@your_server_ip
Confirma que puedes iniciar sesión con la clave. Luego, en el servidor, desactiva el inicio de sesión con contraseña y como root, y verifica lo que sshd aplicará en la práctica:
sudo tee /etc/ssh/sshd_config.d/00-hardening.conf > /dev/null <<'EOF'
PasswordAuthentication no
PermitRootLogin no
EOF
sudo sshd -t
sudo sshd -T | grep -E '^(passwordauthentication|permitrootlogin) '
El prefijo 00- es intencional. Según el manual de sshd_config, OpenSSH usa el primer valor que lee para cada palabra clave, y las imágenes de servidores en la nube suelen incluir archivos de configuración adicionales que se leen antes en el mismo directorio (cloud-init, por ejemplo, escribe su configuración de SSH en 50-cloud-init.conf). Si nombras tu archivo 99-hardening.conf, uno de esos fragmentos puede imponerse sin avisar. sshd -t revisa la configuración en busca de errores; sshd -T muestra la configuración efectiva después de combinar todos los archivos. Confirma que el último comando muestre passwordauthentication no y permitrootlogin no antes de continuar. Luego reinicia sshd:
sudo systemctl restart ssh.serviceLa documentación de Ubuntu advierte que una configuración incorrecta de sshd en un servidor remoto puede dejarte sin acceso. Mantén abierta tu sesión actual y prueba un inicio de sesión nuevo en una segunda terminal antes de cerrar nada.
Paso 3: activa el firewall
Ubuntu incluye UFW (Uncomplicated Firewall) desactivado de forma predeterminada. Permite SSH antes de activarlo, para que el firewall no corte tu propia sesión:
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw --force enable
sudo ufw status
Tres puertos, nada más. Una advertencia específica de Docker, tomada de su propia documentación de instalación: los puertos que Docker publica en el host se saltan por completo las reglas de UFW. Por eso, el archivo de Compose del paso 6 publica puertos del host solo para Caddy: el 80 y el 443 son los únicos puertos de contenedor que publica Compose (el 22 de SSH también está abierto), y n8n y PostgreSQL no tienen ningún puerto publicado en el host.
Paso 4: instala Docker y Docker Compose
Instala Docker Engine desde el repositorio apt oficial de Docker, no con el script de conveniencia get.docker.com, que la documentación de Docker recomienda solo para pruebas y desarrollo. Primero, los requisitos previos y la clave de firma de Docker:
sudo apt update
sudo apt install ca-certificates curl
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
sudo chmod a+r /etc/apt/keyrings/docker.asc
Después, registra el repositorio. Esto escribe el archivo del repositorio que indica la guía de instalación de Docker para Ubuntu y completa automáticamente tu versión de Ubuntu:
sudo tee /etc/apt/sources.list.d/docker.sources > /dev/null <<EOF
Types: deb
URIs: https://download.docker.com/linux/ubuntu
Suites: $(. /etc/os-release && echo "${UBUNTU_CODENAME:-$VERSION_CODENAME}")
Components: stable
Signed-By: /etc/apt/keyrings/docker.asc
EOF
Luego instala y verifica:
sudo apt update
sudo apt install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
sudo docker run hello-world
Si hello-world muestra su mensaje de confirmación, Docker y el plugin de Compose están listos.
Paso 5: crea el directorio del proyecto y los secretos
Crea el directorio del proyecto y luego genera tu clave de cifrado; no dejes que n8n invente una en silencio en el primer arranque:
sudo mkdir -p /opt/n8n-compose
cd /opt/n8n-compose
openssl rand -hex 32
Copia el resultado en un lugar seguro ahora mismo, fuera del servidor. Luego guárdalo, junto con una contraseña segura para la base de datos, en un archivo .env protegido al lado de tu archivo de Compose (Docker Compose lo lee automáticamente). Reemplaza ambos valores de ejemplo por los tuyos:
sudo tee /opt/n8n-compose/.env > /dev/null <<'EOF'
POSTGRES_PASSWORD=choose_a_strong_password
N8N_ENCRYPTION_KEY=paste_the_64_character_key_you_just_generated
EOF
sudo chmod 600 /opt/n8n-compose/.env
El chmod 600 es importante: este archivo guarda secretos, así que solo su propietario (root) debe poder leerlo. En el archivo de Compose, N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true aplica la misma idea dentro del contenedor: según la referencia de variables de seguridad de n8n, hace que n8n intente asignar permisos 0600 a su propio archivo de configuración.
Paso 6: escribe el archivo de Docker Compose
Crea /opt/n8n-compose/docker-compose.yml (por ejemplo, con sudo nano /opt/n8n-compose/docker-compose.yml) y pega lo siguiente; reemplaza n8n.example.com por tu propio dominio en ambas líneas de URL y configura tu zona horaria:
services:
  caddy:
    image: caddy:2
    restart: unless-stopped
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - ./Caddyfile:/etc/caddy/Caddyfile
      - caddy_data:/data
      - caddy_config:/config

  n8n:
    image: docker.n8n.io/n8nio/n8n:2.36.7
    restart: unless-stopped
    expose:
      - "5678"
    environment:
      - DB_TYPE=postgresdb
      - DB_POSTGRESDB_HOST=postgres
      - DB_POSTGRESDB_DATABASE=n8n
      - DB_POSTGRESDB_USER=n8n
      - DB_POSTGRESDB_PASSWORD=${POSTGRES_PASSWORD}
      - N8N_ENCRYPTION_KEY=${N8N_ENCRYPTION_KEY}
      - N8N_HOST=n8n.example.com
      - N8N_PORT=5678
      - N8N_PROTOCOL=https
      - N8N_WEBHOOK_URL=https://n8n.example.com/
      - N8N_PROXY_HOPS=1
      - N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true
      - GENERIC_TIMEZONE=America/New_York
      - TZ=America/New_York
      - EXECUTIONS_DATA_MAX_AGE=168
    depends_on:
      postgres:
        condition: service_healthy
    volumes:
      - n8n_data:/home/node/.n8n

  postgres:
    image: postgres:18
    restart: unless-stopped
    environment:
      - POSTGRES_USER=n8n
      - POSTGRES_PASSWORD=${POSTGRES_PASSWORD}
      - POSTGRES_DB=n8n
      - PGDATA=/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U n8n -d n8n"]
      interval: 5s
      timeout: 5s
      retries: 10
    volumes:
      - postgres_data:/var/lib/postgresql/data

volumes:
  caddy_data:
  caddy_config:
  n8n_data:
  postgres_data:
Hay cinco detalles que valen la pena:
- La imagen está fijada a una versión específica (2.36.7 es la versión estable actual al momento de escribir esto, según la documentación de instalación de n8n), así que las actualizaciones solo ocurren cuando tú lo decides.
- n8n no publica ningún puerto en el host. Los contenedores de la red de Compose, incluido Caddy, pueden acceder a él, pero no a través de un puerto publicado en el host, así que al editor solo se puede llegar mediante el proxy inverso, nunca directamente desde internet.
- El healthcheck hace que n8n espere a PostgreSQL. Un
depends_ona secas solo espera a que el contenedor arranque, no a que la base de datos acepte conexiones. El patróncondition: service_healthyviene directamente del archivo de Compose de ejemplo con Postgres de n8n, que también despliega PostgreSQL 18. - El par
N8N_WEBHOOK_URL/N8N_PROXY_HOPSes importante detrás de un proxy. n8n normalmente arma las URL de webhook a partir de su protocolo, host y puerto, y la documentación de n8n indica que eso no funciona detrás de un proxy inverso. Por eso configuras manualmente la URL del webhook (el objetivo:register the correct webhook URLs with external services,
), establecesN8N_PROXY_HOPSen 1 y te aseguras de que el proxy pase los encabezados X-Forwarded-For, X-Forwarded-Host y X-Forwarded-Proto. (La misma página señala queN8N_WEBHOOK_URLreemplaza al antiguoWEBHOOK_URL, obsoleto a partir de n8n 2.35.0.) TZyGENERIC_TIMEZONEcumplen funciones distintas. Según la documentación de Docker de n8n,GENERIC_TIMEZONEcontrola los nodos de programación como Schedule, mientras queTZdefine la zona horaria del sistema del contenedor (la que reportan comandos comodate). Configura ambas con el mismo valor.
(Empieza con PostgreSQL desde el primer día. n8n usa SQLite de forma predeterminada, que sirve para pruebas, pero las plantillas de hosting de n8n recomiendan PostgreSQL para producción, y migrar después es doloroso, del tipo ojalá lo hubiera hecho bien desde el principio
.)
Paso 7: escribe el Caddyfile
Crea /opt/n8n-compose/Caddyfile con tu dominio (de nuevo, reemplaza n8n.example.com):
n8n.example.com {
    reverse_proxy n8n:5678
}
Esa es toda la configuración del proxy inverso. Según la documentación de HTTPS automático de Caddy, Caddy obtiene y renueva automáticamente un certificado de confianza pública, con un emisor como Let’s Encrypt o ZeroSSL, y redirige HTTP a HTTPS, siempre que tu registro DNS A apunte al servidor y los puertos 80 y 443 estén abiertos (pasos 1 y 3). Caddy también es uno de los proxies inversos de los ejemplos oficiales de hosting de n8n.
Paso 8: inicia y verifica
cd /opt/n8n-compose
sudo docker compose up -d
sudo docker compose ps
Espera hasta que ps muestre el contenedor de postgres en estado healthy y n8n en ejecución; luego revisa la puerta de entrada desde cualquier equipo:
curl -fsS -o /dev/null -w '%{http_code}' https://n8n.example.com/Un código 2xx (o una redirección 3xx) significa que Caddy terminó TLS y n8n respondió; si en cambio curl termina con un error, hay que revisar el DNS, el certificado o los contenedores (sudo docker compose logs caddy y sudo docker compose logs n8n son los primeros lugares donde buscar). Abre https://n8n.example.com en un navegador y crea tu cuenta de propietario.
Paso 9: actualiza n8n con cuidado
n8n publica una nueva versión menor casi cada semana, y sus instrucciones de actualización te piden revisar el registro de cambios incompatibles antes de actualizar. Cuando estés listo, edita la etiqueta de versión en docker-compose.yml y luego ejecuta
cd /opt/n8n-compose
sudo docker compose pull
sudo docker compose up -d
Con una etiqueta fijada, descargar la imagen por sí solo no cambia nada: tú eliges cada actualización al cambiar la etiqueta, y para eso sirve fijarla. Haz un respaldo (paso 10) antes de actualizar a una versión mayor.
Paso 10: programa los respaldos
Para una restauración funcional se necesitan tres cosas: la base de datos de PostgreSQL, el volumen n8n_data y el archivo .env que proporciona N8N_ENCRYPTION_KEY. La documentación de Docker de n8n deja claro que, incluso si usas PostgreSQL, la carpeta /home/node/.n8n (nuestro volumen n8n_data) sigue guardando datos esenciales, incluido el material de la clave de cifrado. Respalda las tres cosas y conserva docker-compose.yml y Caddyfile para poder reconstruir el stack. El script de abajo se encarga de la base de datos y del volumen; copiar los archivos de configuración fuera del host viene justo después. Crea el script como un archivo propiedad de root:
sudo tee /opt/n8n-compose/backup.sh > /dev/null <<'EOF'
#!/bin/bash
set -euo pipefail
cd /opt/n8n-compose
STAMP=$(date +%Y-%m-%d)
mkdir -p /opt/n8n-backups
docker compose exec -T postgres pg_dump -U n8n -d n8n > "/opt/n8n-backups/n8n-db-${STAMP}.sql"
docker run --rm -v n8n-compose_n8n_data:/data -v /opt/n8n-backups:/backup alpine \
  tar czf "/backup/n8n-data-${STAMP}.tar.gz" -C /data .
find /opt/n8n-backups -name 'n8n-db-*.sql' -mtime +30 -delete
find /opt/n8n-backups -name 'n8n-data-*.tar.gz' -mtime +30 -delete
EOF
sudo chmod 700 /opt/n8n-compose/backup.sh
sudo /opt/n8n-compose/backup.sh
Notas sobre el script: n8n-compose_n8n_data es el nombre del volumen que Compose crea para un directorio de proyecto llamado n8n-compose; confirma el tuyo con sudo docker volume ls y ajústalo si es diferente. Las dos líneas find conservan 30 días de respaldos; define otro periodo de retención según tu almacenamiento y tus necesidades de recuperación.
Prográmalo desde el crontab de root. El cron de root solo debe ejecutar un script propiedad de root (chmod 700, con el .env en 600), nunca un archivo que otro usuario pueda editar. Ejecuta sudo crontab -e y agrega una línea para que se ejecute todos los días a las 3 a. m.:
0 3 * * * /opt/n8n-compose/backup.shEl script respalda la base de datos de PostgreSQL y el volumen n8n_data de forma programada. Copia fuera del host el archivo .env (que contiene tu clave de cifrado) y los archivos de Compose y Caddy ahora mismo y cada vez que cambien. En el servidor, crea un archivo comprimido temporal y protegido:
sudo tar -C /opt/n8n-compose -czf /home/deploy/n8n-config.tar.gz .env docker-compose.yml Caddyfile
sudo chown deploy:deploy /home/deploy/n8n-config.tar.gz
chmod 600 /home/deploy/n8n-config.tar.gz
Luego, desde tu computadora local, descarga el archivo comprimido de configuración junto con los respaldos y borra la copia temporal del servidor:
scp deploy@your_server_ip:/home/deploy/n8n-config.tar.gz .
scp -r deploy@your_server_ip:/opt/n8n-backups .
ssh deploy@your_server_ip 'rm /home/deploy/n8n-config.tar.gz'
Un respaldo que solo existe en el servidor que protege desaparece junto con el servidor.
Paso 11: prueba una restauración en un VPS de pruebas
Este es un procedimiento de respaldo y restauración para que puedas verificar que tus respaldos funcionan. Prueba esta restauración en un VPS de pruebas nuevo, nunca en tu servidor de producción. Crea un servidor desechable, repite ahí el paso 4 (Docker) y copia los archivos de tu proyecto (docker-compose.yml, Caddyfile, .env) y tus respaldos fechados más recientes en las mismas rutas.
Primero, cambia el nombre de host: pon un nombre de host de prueba (por ejemplo, n8n-restore-test.example.com, con un registro A que apunte al VPS de pruebas) en N8N_HOST, N8N_WEBHOOK_URL y el Caddyfile. Luego, reemplazando los nombres de archivo fechados por los tuyos:
cd /opt/n8n-compose
sudo docker compose create
sudo docker run --rm -v n8n-compose_n8n_data:/data -v /opt/n8n-backups:/backup alpine \
  sh -c "cd /data && tar xzf /backup/n8n-data-2026-08-25.tar.gz"
sudo docker compose up -d --wait postgres
sudo docker compose exec -T postgres psql -U n8n -d n8n < /opt/n8n-backups/n8n-db-2026-08-25.sql
sudo docker compose run --rm n8n unpublish:workflow --all
sudo docker compose up -d
La línea unpublish:workflow --all usa la CLI de servidor integrada en n8n para despublicar todos los flujos de trabajo restaurados antes de que arranque la instancia, así las programaciones y los disparadores restaurados no se ejecutan contra tus sistemas de producción desde el servidor de prueba. Termina con la misma verificación de curl del paso 8, contra el nombre de host de prueba.
Sé honesto contigo mismo sobre lo que significa una verificación exitosa: confirma que la base de datos y el volumen se restauraron y que el stack arranca sin errores. No pone a prueba tus flujos de trabajo en el editor, así que inicia sesión en la instancia de prueba y revisa los que no puedes darte el lujo de perder.
¿Cómo mantienes segura una instancia de n8n autoalojada?
Una instancia de n8n autoalojada es tan segura como el servidor en el que se ejecuta, y quien controla ese servidor eres tú.
La seguridad se reduce a seis puntos. Ninguno es complicado por sí solo, pero si te saltas cualquiera de ellos, dejas un hueco real. La configuración anterior ya implementa los tres primeros.
- HTTPS mediante un proxy inverso. Nunca accedas al editor de n8n por HTTP sin cifrar. La configuración de Caddy del paso 7 obtiene y renueva automáticamente un certificado de confianza pública, con un emisor como Let’s Encrypt o ZeroSSL, y redirige HTTP a HTTPS.
- Firewall bien cerrado. UFW solo permite SSH (22), HTTP (80) y HTTPS (443). Nunca expongas directamente a internet el puerto predeterminado de n8n, el 5678. El archivo de Compose anterior lo garantiza al no darle a n8n ningún puerto publicado en el host, así que solo los contenedores de la red de Compose pueden acceder a él.
- Aislamiento de red de Docker. PostgreSQL y n8n se comunican por la red interna de Compose. El puerto de tu base de datos nunca se publica en el host, así que nunca es accesible desde fuera.
- Autenticación sólida. Usa una contraseña de propietario segura y activa la autenticación de dos factores; la guía de seguridad de n8n incluye la 2FA entre las protecciones recomendadas para instancias autoalojadas.
- Actualizaciones periódicas. Actualiza la etiqueta de versión en tu archivo de Compose, luego descarga la imagen y reinicia (paso 9). Lee primero el registro de cambios, porque las actualizaciones de n8n pueden incluir cambios incompatibles.
- Respaldos que ya restauraste. Los pasos 10 y 11 te dan la programación y la prueba. Un respaldo que nunca has probado es una esperanza, no un plan.
Una cosa más que conviene vigilar: no es estrictamente de seguridad, pero hace una gran diferencia. De forma predeterminada, n8n guarda en su base de datos la entrada y la salida de cada ejecución. La depuración está activada de forma predeterminada: n8n elimina las ejecuciones con más de 336 horas (14 días) de antigüedad, o cuando superas las 10,000 ejecuciones guardadas. Aun así, una instancia con mucha actividad puede inflar PostgreSQL mientras tanto.
Si tus flujos de trabajo generan mucha actividad, ajústalo: establece EXECUTIONS_DATA_MAX_AGE=168 para eliminar los datos de ejecución con más de siete días de antigüedad (el archivo de Compose anterior ya lo hace) u omite por completo el guardado de las ejecuciones exitosas con EXECUTIONS_DATA_SAVE_ON_SUCCESS=none.
Ventajas y desventajas: autoalojar o n8n Cloud
Autoalojar n8n te da una instancia sin cuota de ejecuciones y control sobre los datos que guarda, por el costo de un VPS pequeño más tu propio trabajo de administración. n8n Cloud te libera por completo del mantenimiento del servidor, con límites de ejecuciones según el plan. La decisión se reduce a si quieres ser dueño de tu infraestructura de automatización o pagarle a alguien más para que la opere.
La documentación de n8n lo dice así: n8n recommends self-hosting for expert users. Mistakes can lead to data loss, security issues, and downtime. If you aren’t experienced at managing servers, n8n recommends n8n Cloud.
Así se comparan las dos opciones:
| Factor | Autoalojado | n8n Cloud |
|---|---|---|
| Costo mensual | Tu factura del VPS más los costos de dominio, almacenamiento de respaldos y administración que apliquen (DreamHost Stack 4: $8.99/mes durante 3 meses, luego $15.99/mes, a agosto de 2026; estimaciones externas de ExpressTech para 2026: $4–8/mes) | €20–50 (con facturación anual), según el nivel |
| Ejecuciones | Sin cuota; la capacidad depende de los recursos de tu servidor | 2,500 (Starter) o 10,000 (Pro) |
| Configuración | La guía de 11 pasos de arriba | Minutos |
| Mantenimiento | Las actualizaciones, los respaldos y el monitoreo corren por tu cuenta | Lo gestiona n8n |
| Ubicación de los datos | Tu servidor | La infraestructura de n8n |
| Actualizaciones | Manuales (actualizar la etiqueta, hacer pull, reiniciar) | Automáticas |
| TLS | Caddy obtiene y renueva los certificados automáticamente (con un emisor como Let’s Encrypt o ZeroSSL) | Se encargan por ti |
| Escalado | Agregar RAM o usar el modo de cola con workers de Redis | Subir de nivel de plan |
También existe un punto intermedio que vale la pena conocer. Plataformas administradas como PikaPods (alrededor de $3.80/mes) y Elestio (alrededor de $17/mes, según la comparativa de ExpressTech) ejecutan n8n autoalojado sin que tengas que administrar el servidor. Estos servicios pueden reducir el trabajo de administración del servidor, aunque debes verificar quién se encarga de las actualizaciones de n8n, los respaldos, el monitoreo y la seguridad.
Pero veamos el panorama completo. En cualquier plan alojado, tu capacidad de ejecución es un nivel de facturación, y la plataforma define esos niveles. Los precios, las cuotas y las funciones pueden cambiar alrededor de los flujos de trabajo que ya creaste.
Al autoalojar, la instancia y los datos que guarda viven en una infraestructura que controlas tú (los servicios conectados siguen recibiendo lo que tus flujos de trabajo les envíen). Control total, responsabilidad total.
La decisión final
Autoalojar tiene sentido cuando se cumplen tres condiciones:
- Ejecutas suficientes automatizaciones como para que los límites de ejecución en la nube te queden cortos
- Quieres los datos de tus flujos de trabajo en una infraestructura que tú controlas
- Tú (o alguien de tu equipo) estás dispuesto a encargarte de las actualizaciones, los respaldos y el monitoreo
Si no, n8n Cloud es una decisión razonable. Pagar el plan Starter para no tener que pensar nunca en los logs de Docker es un intercambio justo, sobre todo para un equipo pequeño que solo quiere que sus automatizaciones funcionen.
Pero cuando estés listo para dar el paso al autoalojamiento, las cuentas se vuelven contundentes muy rápido. Un VPS de 4 GB es un punto de partida práctico, aunque sin pruebas de rendimiento; la capacidad en producción depende de la concurrencia, el volumen de datos y los nodos que uses, así que monitorea la instancia y escálala conforme crezca la demanda. Empieza con poco, sube de plan a medida que crezcan tus flujos de trabajo y conserva el control total de tu stack.
Eso último importa más de lo que parece. Siempre puedes pasarte a un servidor más grande. Es mucho más difícil desligarte de una plataforma SaaS después de que cambia sus precios alrededor de los flujos de trabajo que ya creaste.
Preguntas frecuentes sobre autoalojar n8n
¿Autoalojar n8n es gratis?
El software de n8n se puede ejecutar gratis en tu propio servidor bajo la Sustainable Use License. La edición Community autoalojada (la versión estándar que n8n publica en GitHub) no tiene costos de licencia ni de ejecución de n8n para usos permitidos, como la automatización interna de un negocio. La parte gratis
es el software; aun así pagarás tu servidor, además del dominio, el almacenamiento de respaldos y el tiempo de administración.
La licencia restringe la venta de un producto, servicio o módulo cuyo valor provenga total o sustancialmente de la funcionalidad de n8n. Revisa las preguntas frecuentes sobre la licencia de n8n si planeas ofrecer a tus clientes funciones impulsadas por n8n.
¿Cuáles son los requisitos mínimos de sistema de n8n?
n8n publica tamaños de ejemplo en lugar de un mínimo estricto, y señala que esas cifras son ilustrativas (vienen de su documentación de despliegue OEM): unos 100 MB de memoria en reposo, un rango de memoria de ejemplo de 320 MB–2 GB y una base de datos en SSD de 512 MB–4 GB. Como asignación inicial prudente, y no como mínimo oficial de n8n, considera 2 GB para pruebas y 4 GB al agregar PostgreSQL y flujos de trabajo en producción; después, monitorea y agrega memoria cuando notes presión sostenida.
El plan Stack 4 de hosting VPS de DreamHost ofrece 4 GB de RAM con almacenamiento NVMe SSD y acceso root completo para ejecutar aplicaciones autoalojadas como n8n. Consulta los planes de hosting VPS para ver los detalles.
Usa PostgreSQL en lugar de SQLite en producción, y prefiere almacenamiento SSD, porque n8n lo incluye entre sus buenas prácticas para bases de datos.
¿Puedo ejecutar n8n en local en vez de en un VPS?
Sí: un solo comando de Docker ejecuta n8n en tu propia computadora, y es una gran forma de probar flujos de trabajo antes de comprometerte con un servidor. El detalle está en los webhooks: los flujos de trabajo activados por servicios externos necesitan que tu instancia sea accesible desde internet, y una laptop detrás de un router doméstico no lo es de forma predeterminada. El reenvío de puertos, las VPN y los túneles pueden resolverlo, cada uno con su propia configuración y sus propias concesiones de seguridad.
n8n ofrece un servicio de túnel para retransmitir webhooks a una instancia local, pero su documentación de Docker es tajante: el túnel está pensado only meant for local development and testing
y no debe usarse en producción. Para cualquier cosa que funcione las 24 horas, usa un VPS.
¿Puedo migrar de Zapier a n8n?
No esperes una importación con un clic. Prepárate para recrear tus flujos de trabajo en el editor visual de n8n en lugar de importarlos desde Zapier.
La buena noticia: n8n tiene más de 400 integraciones, pero revisa cada app, disparador y acción que usan tus flujos de trabajo actuales antes de planear la migración. Los flujos simples se recrean rápido; las secuencias complejas de varios pasos toman más tiempo.
¿Cómo actualizo una instancia de n8n autoalojada?
Cambia la etiqueta de versión en tu docker-compose.yml a la versión que quieras y luego ejecuta docker compose pull seguido de docker compose up -d. Con una etiqueta fija como docker.n8n.io/n8nio/n8n:2.36.7, hacer pull por sí solo no cambia nada: tú eliges cada actualización al cambiar la etiqueta, y ese es justo el propósito de fijarla. (Si usas la etiqueta latest, basta con hacer pull y reiniciar, pero cada reinicio se convierte en una actualización sorpresa).
Respalda tu base de datos PostgreSQL antes de las actualizaciones de versión mayor. El script de respaldo de la guía de arriba se encarga de eso, o puedes ejecutar pg_dump directamente en el contenedor de PostgreSQL.
Las actualizaciones descuidadas rompen cosas, y n8n publica una nueva versión menor casi cada semana. Las propias instrucciones de actualización de n8n te piden revisar el changelog de cambios incompatibles antes de actualizar, así que léelo antes de hacer pull. El reinicio en sí es rápido; leer el changelog es lo que merece tu tiempo.
¿n8n autoalojado es lo bastante seguro para datos de negocio?
Autoalojar te da control sobre dónde guarda n8n las definiciones de flujos de trabajo, las credenciales y los datos de ejecución. Sin embargo, los servicios conectados siguen recibiendo los datos que tus flujos de trabajo les envían, y proteger el servidor sigue siendo tu responsabilidad.
Sigue la lista de seis puntos de la sección de seguridad de arriba: HTTPS, firewall, aislamiento de Docker, autenticación sólida con 2FA, actualizaciones periódicas y respaldos probados. El equipo de n8n mantiene una guía de seguridad con consideraciones adicionales para producción, desde auditorías de seguridad hasta la autenticación de dos factores.