Ter seu próprio agente de IA costumava exigir uma máquina com GPU e um fim de semana inteiro de Python. Hoje, ele cabe em um VPS que custa menos que um jantar.
O ChatGPT Pro custa US$ 200 por mês, mas uma configuração auto-hospedada do OpenClaw que se conecta ao WhatsApp, Telegram, Discord e a dezenas de outros aplicativos sai por cerca de US$ 15, com VPS e tokens de API incluídos.
O que é o OpenClaw e por que auto-hospedá-lo?
O OpenClaw, um gateway de agentes de IA de código aberto, é o projeto open source que mais cresceu na história, e você pode executá-lo em um VPS Stack 4, a partir de US$ 8,99/mês nos primeiros 3 meses no plano mensal.
Em menos de 60 dias, o OpenClaw ultrapassou o número de estrelas do React e se tornou o projeto de software (fora os agregadores) com mais estrelas no GitHub, passando de 250.000 estrelas no início de março.
Em abril de 2026, ele já soma mais de 346.000 estrelas e mais de 500.000 instâncias em execução em 82 países, segundo o relatório da comunidade do OpenClaw de abril de 2026.
Veja o que ele realmente é:
O OpenClaw é um agente de IA auto-hospedado, um aplicativo leve em Node.js que fica entre seus aplicativos de mensagens e as APIs de modelos de IA. Você envia uma mensagem no WhatsApp, o OpenClaw a encaminha para o GPT-4o ou o Claude, e a resposta volta para o seu chat.
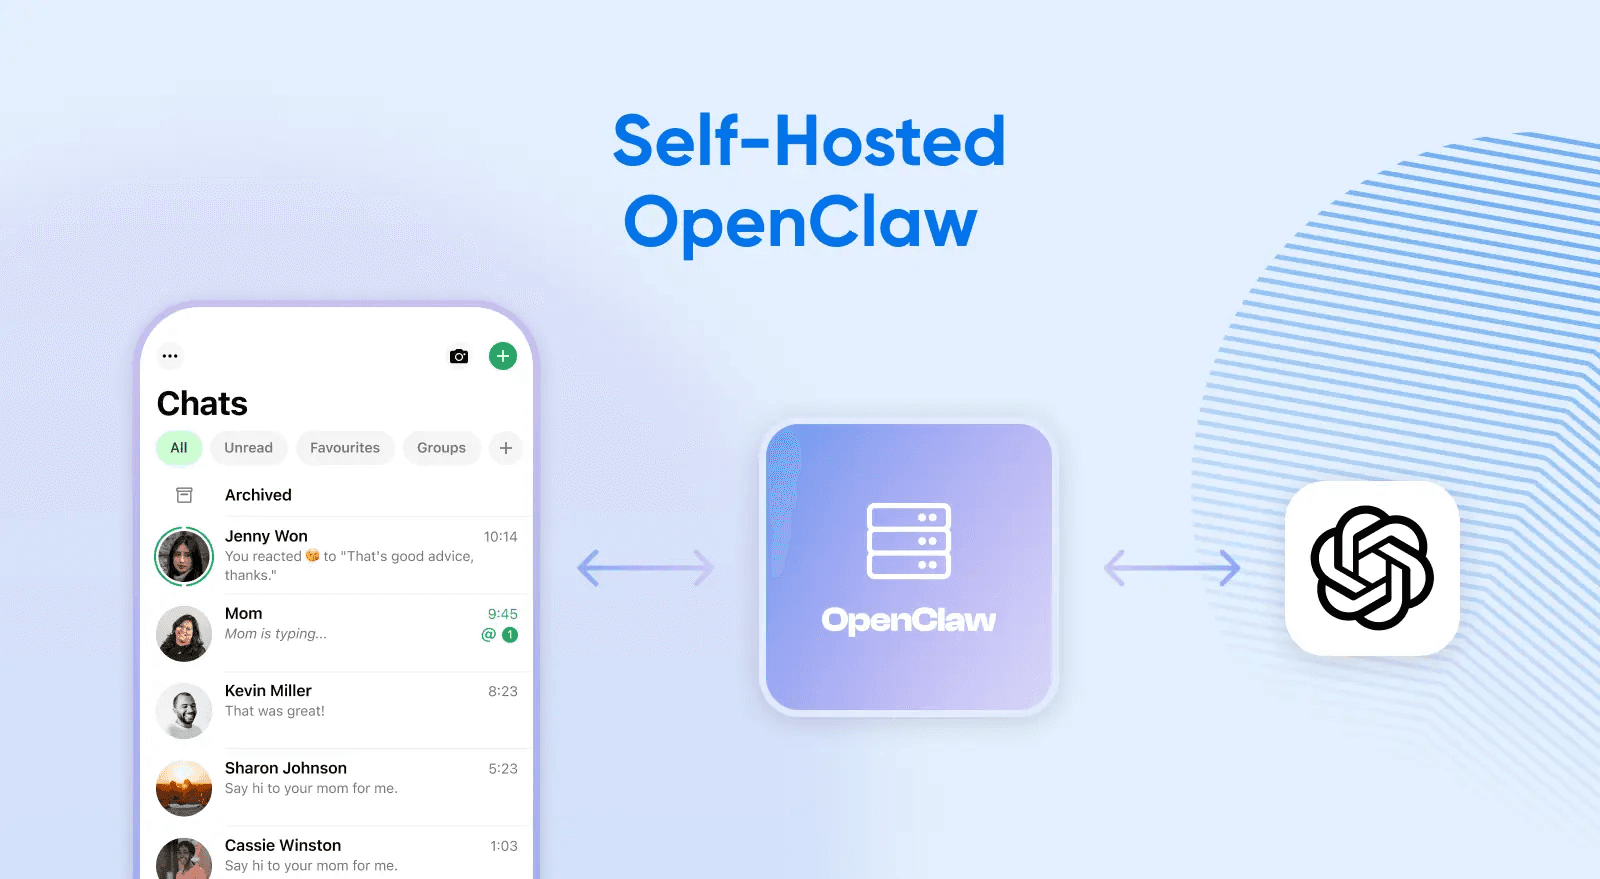
Diferente de um chatbot que você abre em uma aba do navegador, o OpenClaw funciona 24 horas por dia, 7 dias por semana, no seu servidor. Ele pode agir de forma proativa, executar tarefas agendadas e se conectar a qualquer plataforma de mensagens ao mesmo tempo.
Por que não o ChatGPT? O ChatGPT Pro custa US$ 200/mês por um chatbot no navegador que só responde quando você pergunta.
Uma configuração auto-hospedada do OpenClaw custa de US$ 5 a US$ 15/mês em tokens de API, mais a hospedagem do VPS, e oferece um agente sempre ativo em todos os aplicativos de mensagens que você usa.
O ChatGPT Pro tem recursos que o OpenClaw não replica (Deep Research, Sora), mas nenhuma assinatura na nuvem oferece um agente multicanal 24/7, a preço nenhum. A maioria dos usuários avançados usa os dois.
Por que auto-hospedar o OpenClaw?
Três motivos para auto-hospedar: custo, privacidade e controle.
Como disse Peter Steinberger, criador do OpenClaw (hoje na OpenAI), em suas palavras: The community around OpenClaw is something magical… It will stay a place for thinkers, hackers and people that want a way to own their data.
Auto-hospedar o OpenClaw significa executar o software em um servidor que você controla, em vez de alugar acesso de um provedor de SaaS.
Suas conversas ficam com você, você escolhe os modelos de IA e não paga por usuário por funcionalidades que poderiam ser suas.
Do que você precisa para rodar o OpenClaw em um VPS?
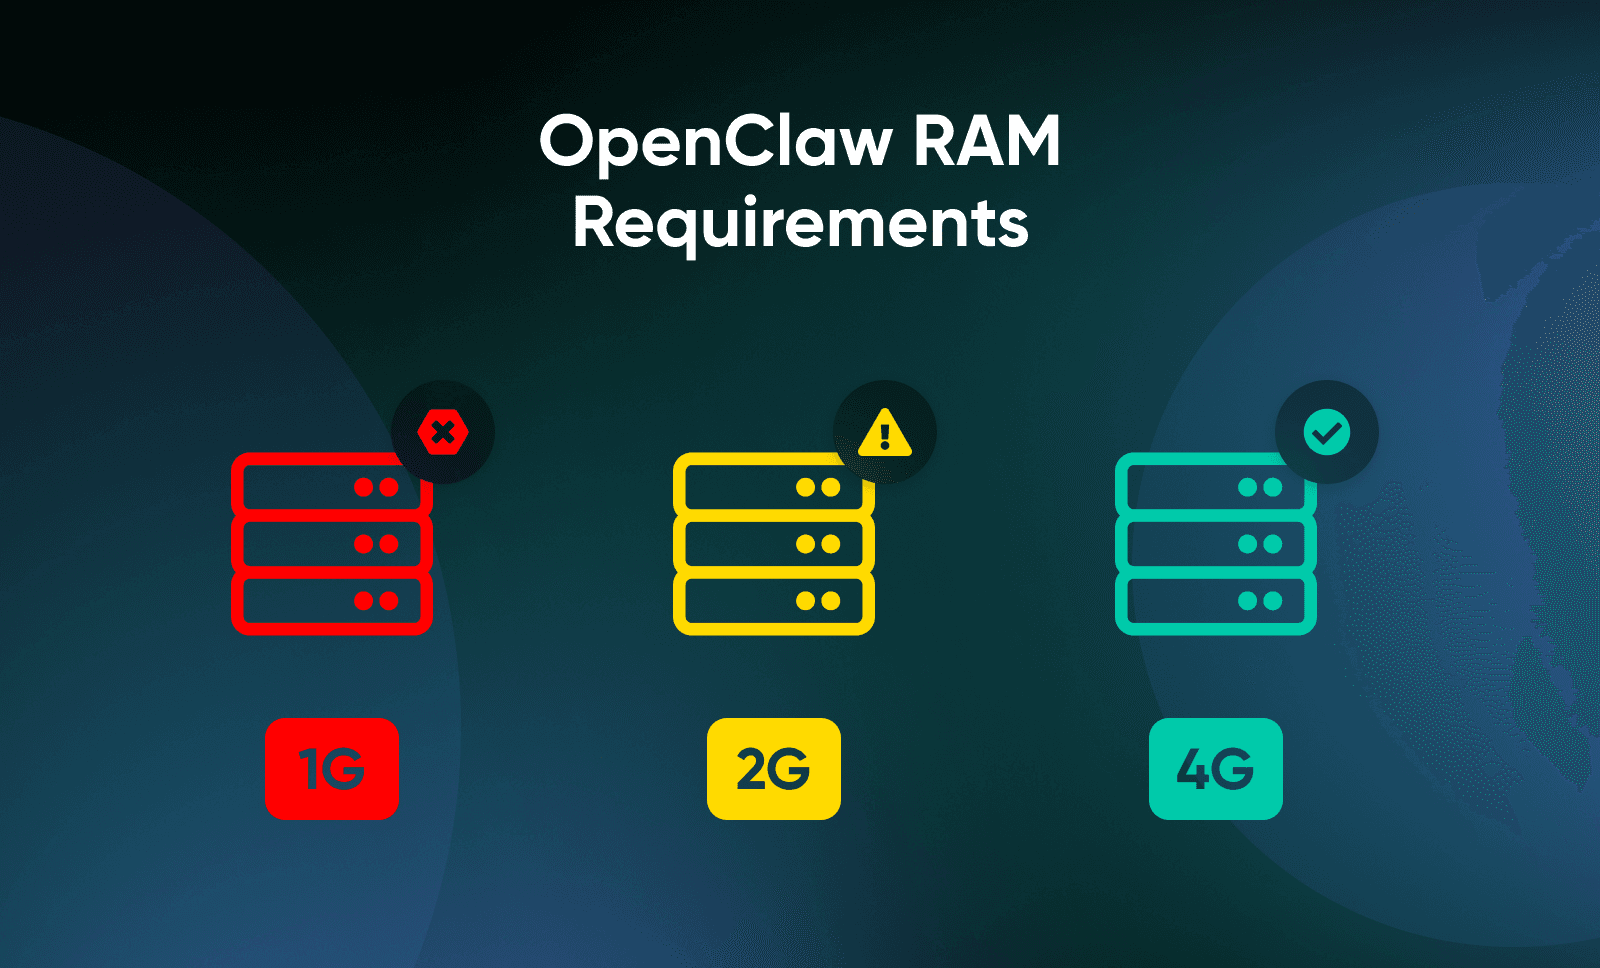
Um VPS com 4 GB de RAM e sem GPU é a implantação padrão: é a especificação em que as outras 500.000 instalações rodam. Na DreamHost, recomendamos 4 GB de RAM como base. Já vimos instalações com 2 GB funcionarem durante a configuração, mas sofrerem no uso diário real, principalmente com vários canais de mensagens ativos ao mesmo tempo. O FAQ do OpenClaw indica um mínimo absoluto de 1 vCPU, 1 GB de RAM e cerca de 500 MB de disco, e recomenda 2 GB de RAM ou mais para ter folga, mas máquinas com 1 GB costumam falhar na instalação com erros de falta de memória
O OpenClaw não executa modelos de IA localmente. Ele é um runtime leve em Node.js que envia solicitações para APIs na nuvem, como OpenAI, Anthropic ou Google.
Os únicos usuários que precisam de hardware robusto são os que executam modelos locais pelo Ollama, uma configuração totalmente separada.
O OpenClaw exige no mínimo o Node.js 22.14, e o Node.js 24 é o recomendado. Muitas imagens de VPS ainda vêm com o Node 18 ou 20, então provavelmente você vai precisar atualizar. O instalador por script faz isso automaticamente. Instalações manuais exigem gerenciamento explícito de versões com o nvm (Node Version Manager) ou o nodesource.
Se você está em uma hospedagem compartilhada, vai precisar de um VPS, porque o OpenClaw exige acesso root e um servidor só para ele. Se quiser uma análise mais detalhada, veja como a hospedagem compartilhada se compara ao VPS autogerenciado.
💡Dica: se este é seu primeiro VPS autogerenciado, o guia de VPS para iniciantes da DreamHost explica o provisionamento, o acesso SSH e o gerenciamento básico do servidor.
Qual plano de VPS escolher para o OpenClaw?
Um VPS com 4 GB de RAM dá conta da maioria das implantações pessoais do OpenClaw que usam APIs de IA na nuvem em um único canal.
Passe para 8 GB se quiser automação de navegador ou uso multicanal, e para 16 GB ou mais se pretende executar modelos locais pelo Ollama.
O VPS autogerenciado Stack 4 da DreamHost é o ponto de partida recomendado.
O OpenClaw é um aplicativo que consome muita RAM. A automação de navegador abre instâncias do Chromium que consomem de 2 a 4 GB cada. A operação multicanal mantém vários gerenciadores de conexão na memória.
E, se você executar modelos locais pelo Ollama em vez de APIs na nuvem, só a inferência do modelo já exige 16 GB ou mais.
O acesso root não é opcional para o OpenClaw. Se o seu provedor de VPS não oferece esse acesso, seu agente não consegue instalar o Docker, gerenciar integrações nem executar automação de navegador. A hospedagem compartilhada está fora de questão.
Saul Dolgin, engenheiro sênior da Microsoft Azure, publicou uma análise detalhada dos requisitos de hardware do OpenClaw para diferentes cenários de implantação. Ele concluiu que, para um gateway puramente headless com apenas acesso SSH, dá para se virar com 1 vCPU e 512 MB de RAM (mas ele recomenda pelo menos 1 GB).
Os requisitos aumentam quando você começa a adicionar sandboxing, canais e navegadores.
Veja como diferentes casos de uso se traduzem em especificações de VPS, com base nos mínimos e nas recomendações dele:
| Caso de uso | vCPU | RAM | Armazenamento | Custo estimado |
|---|---|---|---|---|
| Agente pessoal (somente API na nuvem) | 2 | 2GB | SSD de 10 GB | ~US$ 5-US$ 10/mês em hardware |
| Multicanal + automação de navegador | 2-4 | 4GB | NVMe de 20 GB | ~US$ 15-US$ 25/mês em hardware |
| Modelos locais pelo Ollama | 4+ | 16GB+ | NVMe de 50 GB ou mais | ~US$ 25-US$ 35/mês em hardware |
| Implantação para equipes/vários usuários | 4+ | 8GB+ | NVMe de 40 GB ou mais | Varia conforme o número de usuários |
O VPS autogerenciado da DreamHost foi feito exatamente para esse tipo de carga de trabalho: armazenamento NVMe, acesso root completo, IPv4 e IPv6 e largura de banda ilimitada. O Stack 4 (4 GB) é o ponto de partida ideal para a maioria das implantações pessoais, e você pode migrar para o Stack 8 ou o Stack 16 conforme seu caso de uso crescer.
Implantações com Docker adicionam cerca de 200 MB a 300 MB de consumo de RAM. Isso faz diferença em uma máquina com 2 GB.
Quanto custa rodar o OpenClaw auto-hospedado?
Você vai gastar cerca de US$ 11 a US$ 35 por mês para usar o OpenClaw de forma pessoal, mas o valor pode chegar perto de US$ 100/mês se você precisar de um uso mais intenso ou de casos de uso mais avançados.
Segundo a análise de preços da HaiMaker, os custos de tokens de API para uso pessoal leve (20 a 50 mensagens por dia com o GPT-4o-mini) ficam em torno de US$ 1 a US$ 5/mês.
O uso moderado, com uma combinação de modelos, fica em torno de US$ 5 a US$ 15/mês. Já a automação intensa com o GPT-4o como modelo principal pode levar os custos a US$ 30-US$ 100/mês e, nesse ponto, a vantagem de custo sobre a nova opção intermediária do ChatGPT Pro, de US$ 100/mês (lançada em 9 de abril de 2026), começa a diminuir.
Se você envia mais de 200 mensagens por dia, a conta muda: pule para a linha de uso intenso.
Na maioria das configurações pessoais, usar o GPT-4o-mini como padrão e o GPT-4o como modelo de escalonamento mantém os custos mensais de API abaixo de US$ 10.
| Configuração | VPS | Tokens de API | Total |
|---|---|---|---|
| Otimizado para custo (só GPT-4o-mini) | US$ 10-US$ 15/mês | US$ 1-US$ 5/mês | US$ 11-US$ 20/mês |
| Equilibrado (modelos mistos, roteamento) | US$ 15-US$ 25/mês | US$ 5-US$ 15/mês | US$ 20-US$ 40/mês |
| Automação intensa (GPT-4o como principal) | US$ 15-US$ 25/mês | US$ 50-US$ 150/mês | US$ 65-US$ 175/mês |
O empreendedor e CTO Lance Cleveland publicou uma análise detalhada dos custos da sua instância do OpenClaw. Ele concluiu que o preço ficou em torno de US$ 0,00063 por 1.000 tokens, ou cerca de US$ 0,047 por interação, usando o GPT 5.4.
Você pode reduzir os custos usando modelos mais antigos e baratos (como o GPT-4o-mini) para as tarefas de rotina e reservar os modelos caros para quando precisar de capacidade de raciocínio.
O OpenClaw envia verificações de heartbeat a cada 30 minutos usando seu modelo principal. Se o modelo principal for o GPT-4o, esses pings de keep-alive vão somando custos sem benefício nenhum.
Configure um modelo de heartbeat mais barato ou use roteamento inteligente para não pagar tarifas premium pelo que, na prática, é só um ping de você ainda está aí?
Segundo os cálculos da VelvetShark, o roteamento inteligente de modelos reduz os custos de API entre 50% e 80%.
O custo de hospedagem também é um fator a considerar. O Stack 4, o VPS de 4 GB da DreamHost, custa US$ 8,99/mês nos primeiros 3 meses no plano mensal e depois US$ 15,99/mês, o ponto ideal para implantações pessoais do OpenClaw.
Quando NÃO auto-hospedar o OpenClaw
Auto-hospedar não é a escolha certa para todo mundo.
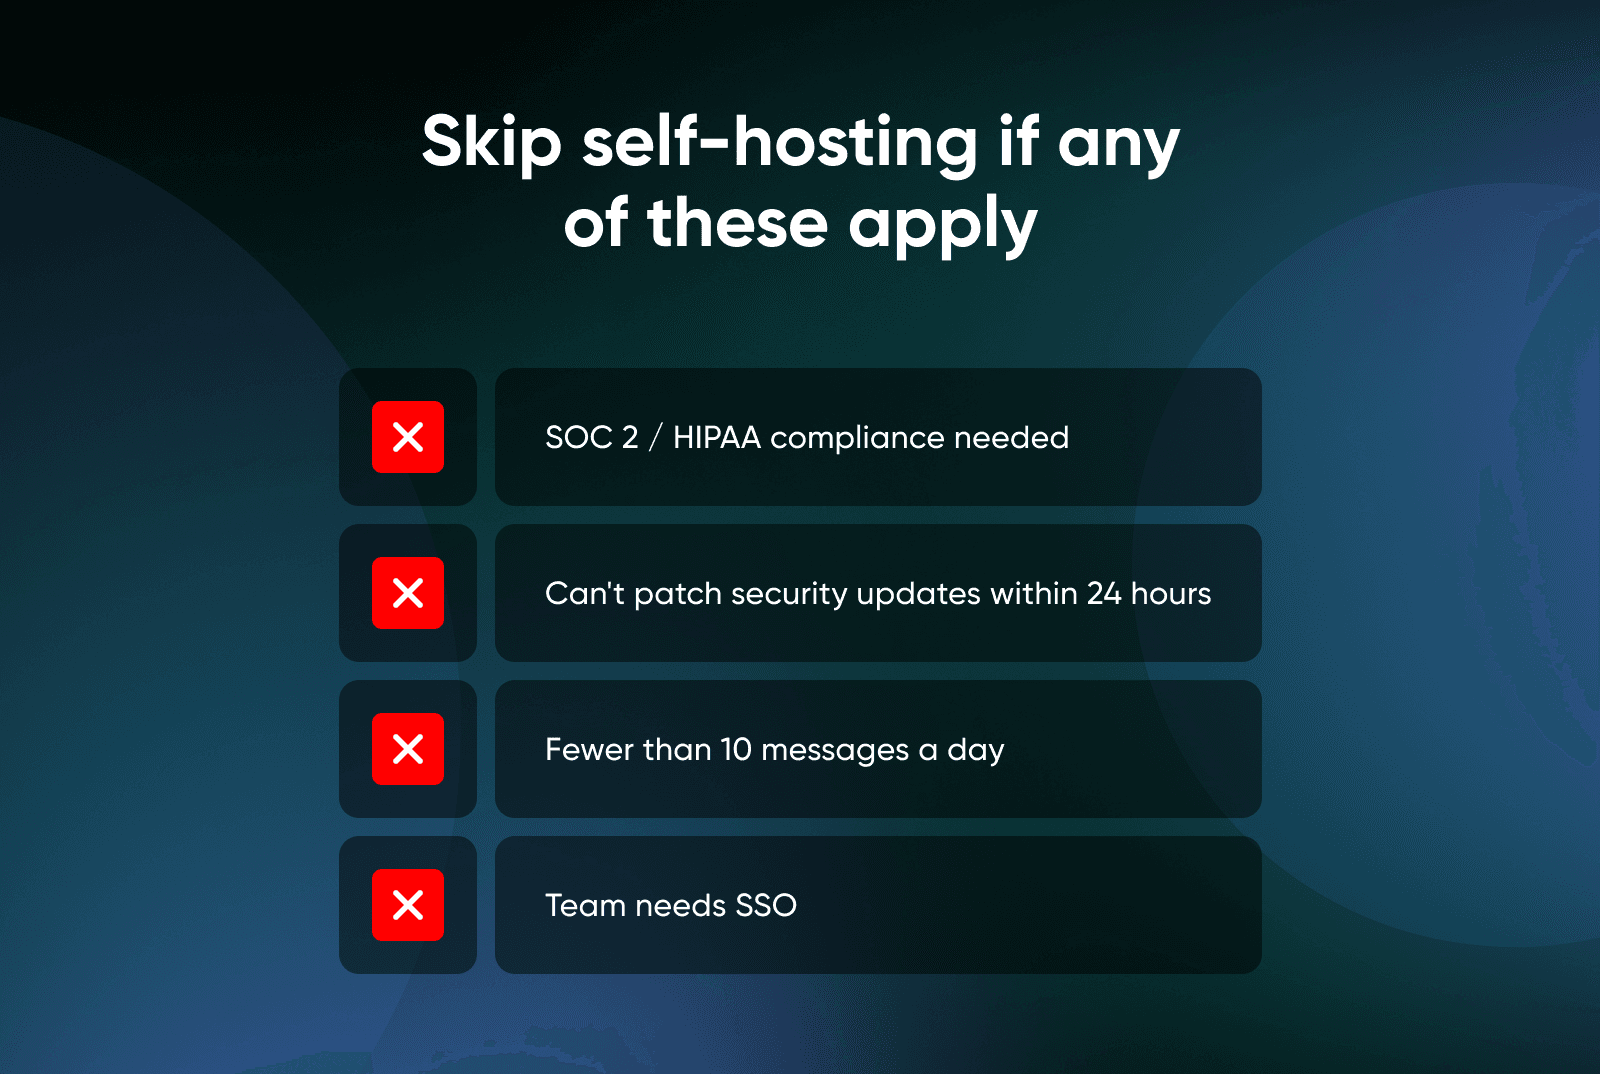
Evite o OpenClaw se você precisa de conformidade com SOC 2 ou HIPAA (na auto-hospedagem, as auditorias passam a ser problema seu), se não se sente à vontade para aplicar correções de CVEs em até 24 horas, se envia menos de 10 mensagens por dia (o plano gratuito do ChatGPT sai mais em conta) ou se precisa de SSO para uma implantação em equipe (o OpenClaw ainda não oferece).
Como instalar o OpenClaw em um VPS Linux?
Dois métodos, ambos em menos de 30 minutos. O instalador por script é o mais rápido, enquanto o Docker Compose é o mais popular, usado em 65% de todas as implantações do OpenClaw, porque isola as dependências e deixa as atualizações muito simples.
Método 1: instalador por script (mais rápido)
Acesse seu VPS via SSH e execute:
curl -fsSL https://openclaw.ai/install.sh | bash
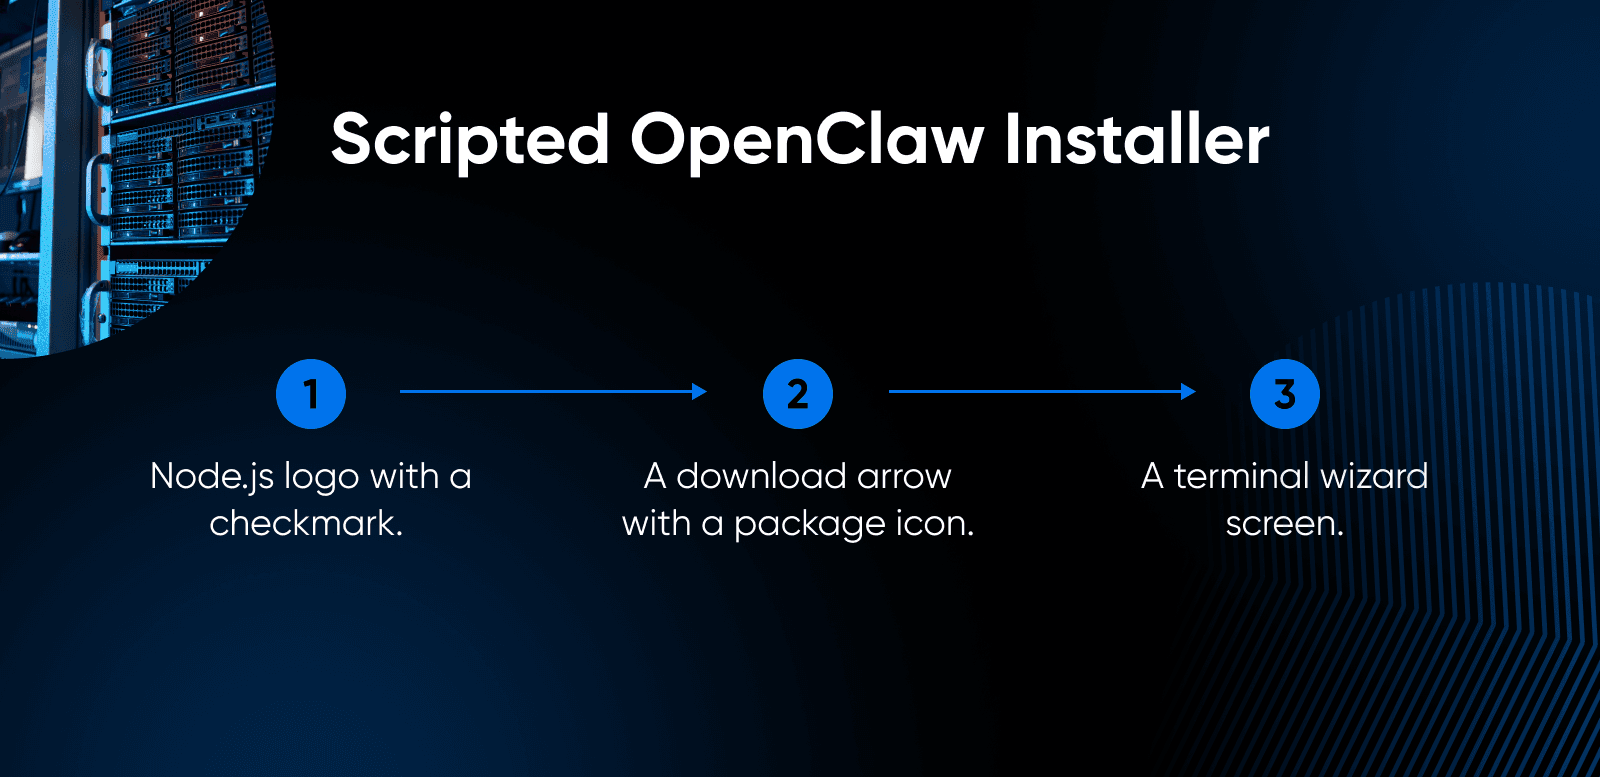
- O script verifica se o Node.js 24 está instalado (e o instala, se necessário), baixa a versão mais recente e abre o assistente de configuração inicial.
- O assistente orienta você na escolha de um provedor de modelos (Anthropic, OpenAI, Google e outros), na definição da sua chave de API e na configuração do gateway.
- O script também registra o OpenClaw como um serviço em segundo plano no Linux (systemd), para que o agente continue funcionando após reinicializações. Se preferir o caminho manual, execute
npm install -g openclaw@latestseguido deopenclaw onboard --install-daemon: é essa flag que faz o registro do serviço.
👀 Um detalhe para ficar de olho: o instalador abre uma interface de usuário no terminal (TUI), um menu gráfico dentro do terminal, que pode travar em ambientes de VPS headless sem um TTY adequado.
Se a instalação travar em uma tela em branco, use o método manual:
npm install -g openclaw@latestopenclaw doctor --non-interactive
Isso ignora a TUI completamente. Você vai configurar o token do gateway e as chaves de API pelos arquivos de configuração em ‘~/.openclaw’, em vez de usar o assistente.
Outros dois problemas comuns: se a porta 18789 já estiver em uso, execute lsof -i :18789 para descobrir o que a está ocupando e, depois, encerre esse processo ou remapeie a porta do OpenClaw no seu docker-compose.yml. Se o pareamento do WhatsApp cair depois de uma reinicialização do VPS, execute o comando de login novamente (as credenciais em ~/.openclaw/credentials/whatsapp/ podem mudar se o processo não for encerrado corretamente).
Método 2: Docker Compose (mais isolado)
A segunda forma de instalar o OpenClaw no seu VPS é usando o Docker.
💡Dica: se você está começando com contêineres, o guia da DreamHost sobre o Docker explica o básico.
O Docker empacota um aplicativo como o OpenClaw em uma unidade padronizada, chamada contêiner.
O contêiner é executado em um ambiente isolado no seu servidor, o que garante desempenho consistente e facilita as atualizações.
Veja como colocá-lo para funcionar:
- Clone o repositório do OpenClaw e execute o script de configuração:
git clone https://github.com/openclaw/openclaw.gitcd openclaw && ./docker-setup.sh
- O script de configuração cria a imagem do Docker, executa o assistente de configuração inicial, gera o token do gateway e inicia o gateway do OpenClaw.
- Sua instância é executada dentro de um contêiner com sistema de arquivos e namespace de rede próprios e isolados, um ambiente em que os processos não interferem em mais nada no seu servidor.
Para atualizar, basta executar o comando docker compose pull && docker compose up -d, e as reversões são instantâneas.
Como verificar se a instalação funcionou?
Execute openclaw doctor: ele verifica sua versão do Node.js, o status do gateway e a configuração da chave de API de uma só vez:
Faça estas três verificações para confirmar que tudo está configurado corretamente:
openclaw --version— confirma que o OpenClaw está instalado e acessível pelo terminal.openclaw doctor— valida seu ambiente, as dependências e a configuração da chave de API de uma só vez.openclaw gateway status— verifica se o processo do gateway está em execução.
Se os três comandos retornarem sem erros, está tudo pronto.
Como proteger o OpenClaw em um VPS?
Você pode proteger sua instalação seguindo alguns passos simples, como configurá-la para aceitar conexões apenas da sua máquina local, executar o OpenClaw com um usuário dedicado e configurar seu firewall corretamente.
Essas três mudanças bloqueiam a maioria dos ataques reais contra instâncias do OpenClaw, dois dos quais foram amplamente documentados:
- A configuração padrão do OpenClaw expõe o gateway à internet pública: a SecurityScorecard analisou mais de 40.000 instâncias expostas do OpenClaw e identificou 32% (cerca de 14.000) como vulneráveis à execução remota de código. Uma pesquisa paralela da Bitsight rastreou mais de 30.000 instâncias expostas em outro período.
- Rodar um agente de IA em um servidor público sem proteger o gateway é como deixar a porta de casa aberta: a vulnerabilidade mais grave até agora foi a ClawJacked (CVE-2026-28472), divulgada em fevereiro de 2026. Qualquer site que você visitasse poderia abrir uma conexão direta com sua instância do OpenClaw e enviar comandos ao seu agente de IA.
A correção foi uma mudança de uma única linha na configuração.
As correções de segurança do OpenClaw costumam sair em poucas horas, mas aplicá-las é responsabilidade sua.
Estas são cinco etapas de proteção que ajudam a deixar sua instalação do OpenClaw mais segura, em ordem de prioridade:
- Restrinja as conexões ao seu próprio servidor: por padrão, o OpenClaw aceita conexões de qualquer dispositivo na internet. Abra o arquivo de configuração do OpenClaw (~/.openclaw/openclaw.json) e altere o valor de host de 0.0.0.0 para 127.0.0.1. Isso faz o gateway aceitar apenas conexões originadas no próprio servidor, então ninguém de fora consegue acessá-lo diretamente. Só essa mudança já teria evitado a ClawJacked.
- Crie uma conta de usuário própria para o OpenClaw: se você executa o OpenClaw como administrador root, um agente comprometido tem controle total sobre todo o seu servidor. Com uma conta de usuário dedicada, até a pior invasão possível fica limitada às permissões dessa conta.
- Configure limites de execução: na sua configuração, defina tools.exec.security como
deny
e _tools.exec.ask_ comoalways
para garantir que qualquer tentativa de executar comandos locais exija sua intervenção manual e explícita. - Feche a porta para o tráfego externo: o OpenClaw se comunica pela porta 18789, e seu firewall deve impedir que qualquer pessoa na internet chegue até ela. Se você estiver usando Docker, as regras padrão de firewall não vão proteger você, porque o Docker as ignora. Em vez disso, defina o mapeamento de porta no seu docker-compose.yml como 127.0.0.1:18789:18789 para que o Docker aceite apenas conexões locais, como você fez na etapa 1.
- Configure uma conexão privada para acesso remoto: depois de restringir o gateway a conexões locais, você vai precisar de uma forma segura de acessá-lo do seu computador. Ferramentas como o SSH, que conecta você diretamente ao seu VPS pelo terminal, ou o Tailscale criam um túnel privado sem abrir a porta para o público.
- Proteja o diretório de configuração do OpenClaw (~.openclaw): restrinja quem pode acessá-lo, faça backup dele e nunca o inclua em um repositório de código público.
Essas etapas são específicas do OpenClaw, mas se baseiam em boas práticas gerais de segurança na nuvem que valem para qualquer carga de trabalho em VPS. Para implantações em produção, adicione um proxy reverso com Nginx.
Como conectar o OpenClaw ao WhatsApp ou ao Telegram?
Comece pelo Telegram: é o canal mais estável, não exige nenhuma configuração de portas de entrada, e você terá um agente de IA funcionando nas suas mensagens diretas em cinco minutos.
Como configurar o Telegram com o OpenClaw?
O Telegram é a integração mais fácil porque usa long-polling (ou seja, o cliente pede novas mensagens ao servidor em intervalos regulares) em vez de webhooks. Isso significa que ele funciona atrás de NAT e firewalls sem precisar de portas de entrada.
- Abra o Telegram e envie uma mensagem para @BotFather.
- Envie /newbot e siga as instruções para dar um nome ao seu bot.
- Copie o token de API que o BotFather fornecer.
- No terminal do seu VPS, execute ‘openclaw channel add telegram.’
- Reinicie o gateway: openclaw gateway restart.
- Envie uma mensagem ao seu bot no Telegram e depois aprove a solicitação de pareamento: use openclaw pairing list telegram para vê-la e openclaw pairing approve telegram
<code>para aceitá-la. - Depois disso, seu agente vai responder.
Agora seu agente do OpenClaw pode ser acessado pelo Telegram: cinco minutos, um token de API e nenhuma porta de entrada.
Como conectar o OpenClaw ao WhatsApp?
O WhatsApp usa pareamento de dispositivos em vez de uma API tradicional.
- Execute openclaw channels login –channel WhatsApp para gerar o QR code e vincular sua conta. Isso também inicia o processo de instalação, caso o plugin ainda não esteja presente.
- Um QR code aparece no seu terminal.
- No celular, abra WhatsApp > Configurações > Dispositivos conectados > Conectar dispositivo e escaneie o código.
- Sua instância do OpenClaw é registrada como um dispositivo conectado na sua conta do WhatsApp. As credenciais ficam salvas em ~/.openclaw/credentials/whatsapp/.
Seu VPS precisa continuar em execução para que o pareamento se mantenha. Se o processo do OpenClaw reiniciar, talvez você precise parear de novo.
Há duas coisas que você precisa saber antes de apostar no WhatsApp:
- O WhatsApp usa a biblioteca Baileys, um cliente de WhatsApp não oficial, criado pela comunidade, e não uma API oficial da Meta: embora funcione bem hoje, a Meta pode bloquear esse método, e atualizações do WhatsApp podem ocasionalmente quebrar a compatibilidade.
- Sem uma lista de permissões configurada, qualquer pessoa que tenha o número de telefone conectado pode enviar comandos ao seu agente de IA: configure a lista de permissões logo após o pareamento para restringir o acesso a números específicos.
Com a lista de permissões configurada, o WhatsApp funciona de forma tão confiável quanto o Telegram no dia a dia.
O que fazer depois de instalar o OpenClaw?
Envie agora mesmo uma mensagem ao seu agente do OpenClaw. Peça para ele resumir uma URL, criar um lembrete ou listar os arquivos do seu diretório de trabalho.
É por aí que você começa.
O ecossistema de skills do OpenClaw tinha mais de 44.000 skills criadas pela comunidade no ClawHub em abril de 2026, cobrindo de tudo, desde integração com calendário até execução de código e web scraping. Mas o ClawHub tem um problema na cadeia de suprimentos. Uma pesquisa da Koi identificou 341 skills maliciosas da campanha ClawHavoc, e uma investigação posterior da Trend Micro sobre a ClawHavoc, em fevereiro de 2026, revelou 39 skills sobrepostas contendo o Atomic Stealer; a contagem paralela da Antiy CERT elevou o total para mais de 800, com maior concentração em skills de automação de criptomoedas.
Avalie cada skill antes de instalá-la. Prefira opções populares, bem avaliadas e com mantenedores ativos, e revise o código-fonte da skill se ela pedir permissões sensíveis.
Além das skills, esta é sua checklist pós-instalação:
- Configure seu diretório de trabalho: é aqui que o OpenClaw armazena arquivos, anotações e a memória do agente. Mantenha tudo organizado, porque ele cresce rápido.
- Configure backups automáticos: faça backup de ‘~/.openclaw’ regularmente. Ele contém seu token do gateway, chaves de API, configurações do agente e histórico de conversas. Perder esse diretório significa começar do zero.
- Ative as atualizações automáticas: o OpenClaw lança atualizações com frequência, incluindo correções de segurança críticas. Execute openclaw update para atualizar no local, rodar uma verificação de integridade e reiniciar os serviços automaticamente.
- Explore a automação de fluxos de trabalho: o OpenClaw pode executar tarefas agendadas com o openclaw cron, e é aí que está a maior parte do valor. A grande vantagem de um agente 24/7 é gerar seu resumo matinal, monitorar mudanças em um site ou preparar um resumo enquanto você dorme.
💡Dica profissional: se você usa o Ollama junto com o OpenClaw para inferência local, a seleção da DreamHost de modelos de IA auto-hospedados apresenta as melhores opções para rodar modelos de linguagem no seu próprio hardware.
Próximos passos
Peter Steinberger foi para a OpenAI. Mesmo assim, o projeto continuou crescendo: 346.000 estrelas, 500.000 instâncias e um repositório onde centenas de skills foram flagradas roubando credenciais.
Esse é o acordo que você faz ao auto-hospedar o OpenClaw.
Você ganha um agente local poderoso que é só seu… e a responsabilidade de trancar a porta é sua.
Perguntas frequentes
O OpenClaw é gratuito?
Sim, o OpenClaw é totalmente gratuito e de código aberto, sob a licença MIT. O software não custa nada. Seus únicos gastos são a hospedagem VPS e os tokens de API dos modelos de IA, que costumam somar entre US$ 11 e US$ 35/mês para uso pessoal.
Os planos de VPS autogerenciado da DreamHost oferecem o acesso root e os recursos de que você precisa para executá-lo.
O OpenClaw roda em um VPS de US$ 5/mês?
Tecnicamente, sim, mas você provavelmente não vai gostar da experiência. As perguntas frequentes do OpenClaw indicam um mínimo absoluto de 1 vCPU e 1 GB de RAM e recomendam 2 GB ou mais para ter folga, e máquinas com 1 GB costumam ficar sem memória durante a instalação. Um VPS com 2 GB dá conta de uma configuração pessoal com um único canal, mas 4 GB oferecem folga para vários canais sem engasgos.
O VPS autogerenciado Stack 4 da DreamHost acerta em cheio nesses 4 GB ideais.
É seguro rodar o OpenClaw em um servidor?
É seguro quando configurado corretamente e arriscado quando mantido nas configurações padrão. A etapa mais importante é vincular o gateway a 127.0.0.1 (somente localhost) e usar túneis SSH ou uma VPN para o acesso remoto.
A vulnerabilidade ClawJacked (CVE-2026-28472, CVSS 8.8) mostrou o que acontece quando as instâncias ficam expostas. A correção saiu em menos de 24 horas, mas só protegeu quem atualizou.
Qual é a diferença entre o OpenClaw e o ChatGPT?
O ChatGPT é um chatbot que você abre no navegador. O OpenClaw é um agente de IA auto-hospedado que roda 24 horas por dia, 7 dias por semana, no seu servidor, se conecta ao WhatsApp, ao Telegram, ao Discord e a outras plataformas de mensagens e pode agir de forma autônoma: executa tarefas, responde mensagens e roda fluxos de trabalho enquanto você dorme.
O ChatGPT Pro custa US$ 200/mês por uma experiência que fica só no navegador. Uma configuração auto-hospedada do OpenClaw custa entre US$ 11 e US$ 35/mês e oferece algo que nenhum plano do ChatGPT tem: um agente sempre ativo em todos os seus aplicativos de mensagens.
Preciso saber Linux para instalar o OpenClaw?
Ter uma familiaridade básica com o terminal é suficiente. Se você consegue acessar um servidor via SSH e copiar e colar comandos, consegue instalar o OpenClaw. O instalador por script faz o trabalho pesado, e o assistente de configuração inicial guia você passo a passo na configuração da chave de API.
As etapas de proteção de segurança exigem entender o que fazem as regras de firewall e os vínculos de portas, mas nada aqui exige conhecimento de administrador de sistemas.
Quais modelos de IA funcionam com o OpenClaw?
Todos os principais provedores funcionam com o OpenClaw: Anthropic (Claude), OpenAI (GPT-4o, GPT-4o-mini), Google (Gemini) e modelos locais pelo Ollama. Você pode trocar de modelo quando quiser ou direcionar tarefas diferentes para modelos diferentes para otimizar os custos.