Calcolo. Storage. Conservazione dei backup.
L'esportazione dello snapshot che avevi dimenticato. Il costo del traffico in uscita dell'ambiente di staging che martedì scorso ha eseguito un ‘pg_dump’.
Nessuno apre la fattura del proprio database gestito aspettandosi che sia economica.
Ma accidenti.
Il divario tra Postgres a 25 $ al mese
e ciò che poi compare sull'estratto conto è diventato enorme. Oggi un VPS da 4 GB, al prezzo di un singolo componente aggiuntivo di Supabase, fa girare l'intero database e lascia al sistema operativo spazio in abbondanza per mettere in cache le pagine più usate.
Ospitare in autonomia un database Postgres di produzione non è più l'incubo operativo di una volta. Il repository del PostgreSQL Global Development Group (PGDG) è affidabile. Le installazioni moderne di PostgreSQL (v14+) usano per impostazione predefinita la cifratura delle password SCRAM-SHA-256, e il vecchio MD5 è ufficialmente deprecato dalla v18. Oggi chi resta su RDS, Supabase o Neon lo fa per motivi operativi, non tecnici.
Parliamo di fatture reali, di carico operativo reale e di com'è davvero l'hosting di Postgres oggi.
Quanto costa davvero ospitare PostgreSQL in autonomia su un VPS?
PostgreSQL auto-ospitato su un VPS da 4 GB costa in genere una frazione di un piano RDS, Supabase Pro o Neon Scale equivalente, una volta sommati alla fattura del servizio gestito storage, backup e traffico in uscita.
PostgreSQL è il database usato dal 55,6% degli sviluppatori secondo il Developer Survey 2025 di Stack Overflow, ed è il più popolare per il secondo anno consecutivo. È anche un database che puoi gestire da solo senza troppi patemi.
Confronto per un carico di lavoro tipico di un piccolo team (4 GB di RAM, ~100 GB di dati, carico di scrittura medio-basso, singola regione), con prezzi aggiornati a maggio 2026:
| Opzione | Calcolo | Storage | Traffico in uscita oltre il piano gratuito | Ideale per |
|---|---|---|---|---|
| Auto-ospitato su un VPS da 4 GB | Stack 4: 8,99 $/mese per i primi 3 mesi con fatturazione mensile, poi 15,99 $/mese (Stack 8 per la produzione: 13,99 $, poi 21,99 $) | Di solito incluso | Di solito illimitato o con soglie elevate | Carichi stabili, team attenti ai costi e a proprio agio con Linux |
| AWS RDS db.t4g.medium | 47,45 $/mese solo per il calcolo | ~0,115 $/GB al mese (gp3) | ~0,09 $/GB verso internet o fuori regione | Team che vogliono backup gestiti, failover e operatività nativa AWS |
| Supabase Pro | 25 $/mese di base + consumo | 0,125 $/GB per il disco del database oltre gli 8 GB inclusi | 0,09 $/GB oltre i 250 GB | App che richiedono Postgres, autenticazione, storage e real-time in un unico stack |
| Neon Scale | 0,222 $ per CU/ora | 0,35 $ per GB/mese | A consumo | Flussi di sviluppo con picchi e uso intensivo di ambienti di anteprima e branch |
Il prezzo on-demand di RDS db.t4g.medium è di circa 0,065 $ l'ora, ovvero circa 47,45 $ al mese per il solo calcolo.
Aggiungi 100 GB di storage gp3 a circa 0,115 $/GB al mese e i backup automatici, e un'istanza Single-AZ arriva a circa 60 $/mese. Attiva il failover Multi-AZ e la voce di calcolo raddoppia all'incirca, portando una configurazione adatta alla produzione a 100 $/mese e oltre.
Non è una differenza da poco.
Ospitare in autonomia costa meno perché il lavoro che pagavi con la fattura del servizio gestito lo fai tu: disciplina operativa e reperibilità, anche alle 2 di notte quando il disco si riempie. L'alternativa gestita con cui ti stai confrontando potrebbe avere un prezzo minimo diverso il prossimo trimestre, quindi fai i conti sulla tua fattura prima di decidere.
Quando conviene ospitare PostgreSQL in autonomia?
Ospitare in autonomia PostgreSQL su un VPS ha senso quando nel team c'è una conoscenza di base di Linux, il carico di lavoro è stabile, la dimensione del working set è prevedibile e hai un motivo concreto per liberarti della fattura del servizio gestito.
Non funziona se non hai capacità operative, se hai requisiti normativi di alta disponibilità (HA) che non puoi implementare da solo o se il traffico ha picchi improvvisi che traggono vantaggio da una scalabilità istantanea.
Tre fattori guidano questa decisione: costo, privacy e sovranità dei dati, e controllo.
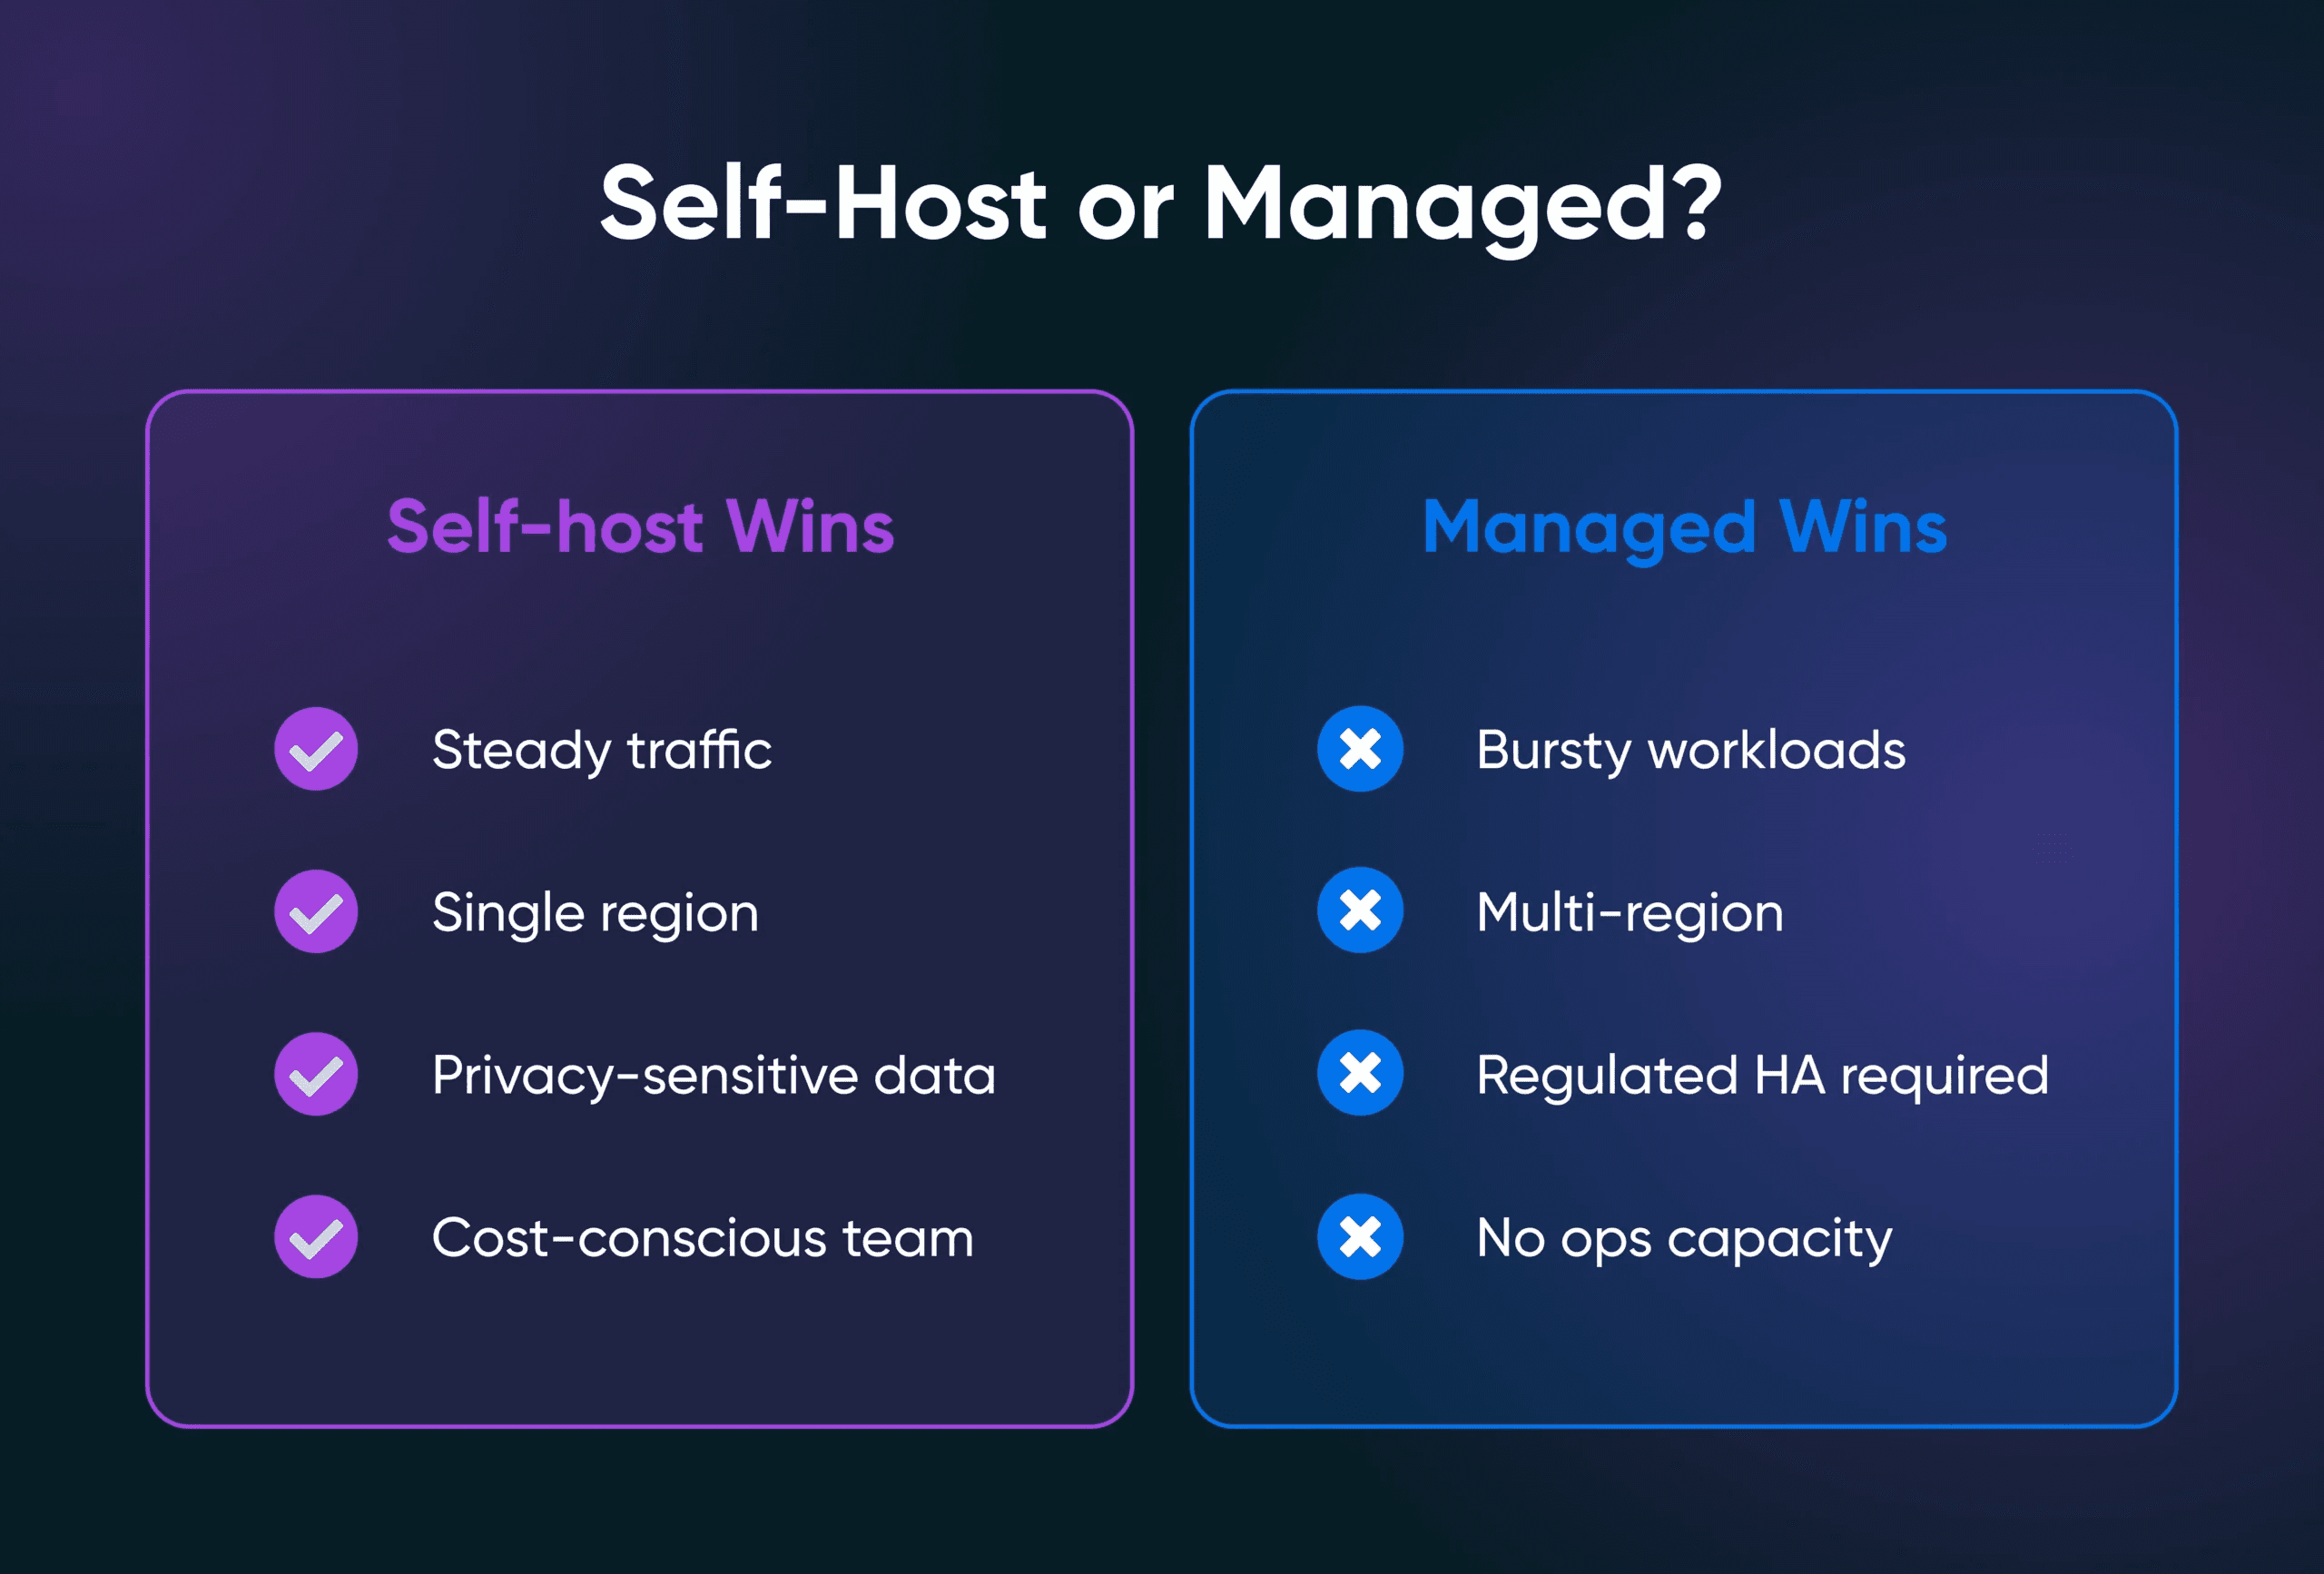
Dove la soluzione auto-ospitata vince nettamente:
- Traffico stabile in una singola regione con un working set prevedibile.
- App SaaS di piccole e medie dimensioni con un solo database Postgres e un team a proprio agio con Linux.
- Carichi sensibili alla privacy, in cui il database non dovrebbe risiedere nell'infrastruttura di qualcun altro.
- Team attenti ai costi, la cui fattura del servizio gestito ha superato la soglia oltre la quale conviene farsi carico della gestione operativa.
Dove la soluzione gestita vince nettamente:
- Carichi con picchi improvvisi che traggono vantaggio da scale-up e scale-down istantanei.
- Configurazioni multi-regione in cui la replica globale è il prodotto stesso.
- Ambienti regolamentati che richiedono HA chiavi in mano, certificazioni di conformità e audit trail.
- Team senza capacità operative disponibili e senza alcun piano per svilupparle.
Il dato del 40-60% di risparmio viene citato spesso. Controlla bene a quando risale.
Nel 2021 Rupesh Desai, autore AWS, ha documentato che PostgreSQL su EC2 costava dal 40% al 60% in meno rispetto a RDS a parità di specifiche. Il dato è però precedente alla maggior parte delle attuali famiglie di istanze RDS.
Il dato aggiornato arriva dall'analisi dei costi complessivi di byteiota, pubblicata a fine 2025, secondo cui RDS costa dal 75% all'88% in più rispetto a hardware dedicato equivalente.
Il vero punto di pareggio sono le ore di lavoro operativo, non il costo del server.
Come scegli la dimensione giusta del VPS per PostgreSQL?
La maggior parte dei database applicativi in produzione funziona senza problemi con 4 GB di RAM e storage NVMe. Dataset più grandi, molte connessioni simultanee o carichi analitici portano il requisito a 8 GB, 16 GB e oltre.
La RAM determina quanta parte del working set Postgres riesce a tenere in memoria: quando le pagine più usate finiscono su disco, le query rallentano. NVMe conta perché Postgres è sensibile alla latenza delle letture casuali per le pagine più usate e al throughput di scrittura del write-ahead log.
Le linee guida comuni per l'ottimizzazione di PostgreSQL partono da:
shared_buffersa circa il 25% della RAM di sistema.effective_cache_sizea circa il 50-75% della RAM di sistema.work_memdimensionato con prudenza, in base alla complessità delle query simultanee e non solo alla RAM totale.
Su un VPS da 4 GB, questo di solito significa assegnare circa 1 GB a shared_buffers, lasciando abbastanza memoria alla page cache di Linux per conservare i dati a cui si accede più spesso. Questo equilibrio è uno dei motivi per cui un modesto server da 4 GB può gestire senza problemi molti carichi di produzione di piccole e medie dimensioni.
La corrispondenza tra piani e carichi di lavoro che devi conoscere:
| Fascia di RAM | Carico di lavoro tipico | Piano Stack consigliato |
|---|---|---|
| 2 GB | Ambienti di sviluppo, progetti secondari con poco traffico | Sotto il piano base |
| 4 GB | Piccole app, database di sviluppo e staging | Stack 4 |
| 8 GB | La maggior parte dei database applicativi in produzione | Stack 8 |
| 16 GB+ | Postgres insieme ad altri servizi impegnativi, analisi dati | Stack 16 |
Con i piani di hosting VPS di DreamHost hai accesso root, storage NVMe e larghezza di banda illimitata, con una fattura mensile prevedibile.
Sono proprio le quattro cose da cui dipende un carico Postgres auto-ospitato.
Come installi PostgreSQL su un VPS?
Installare PostgreSQL su un VPS richiede cinque passaggi, in sintesi.
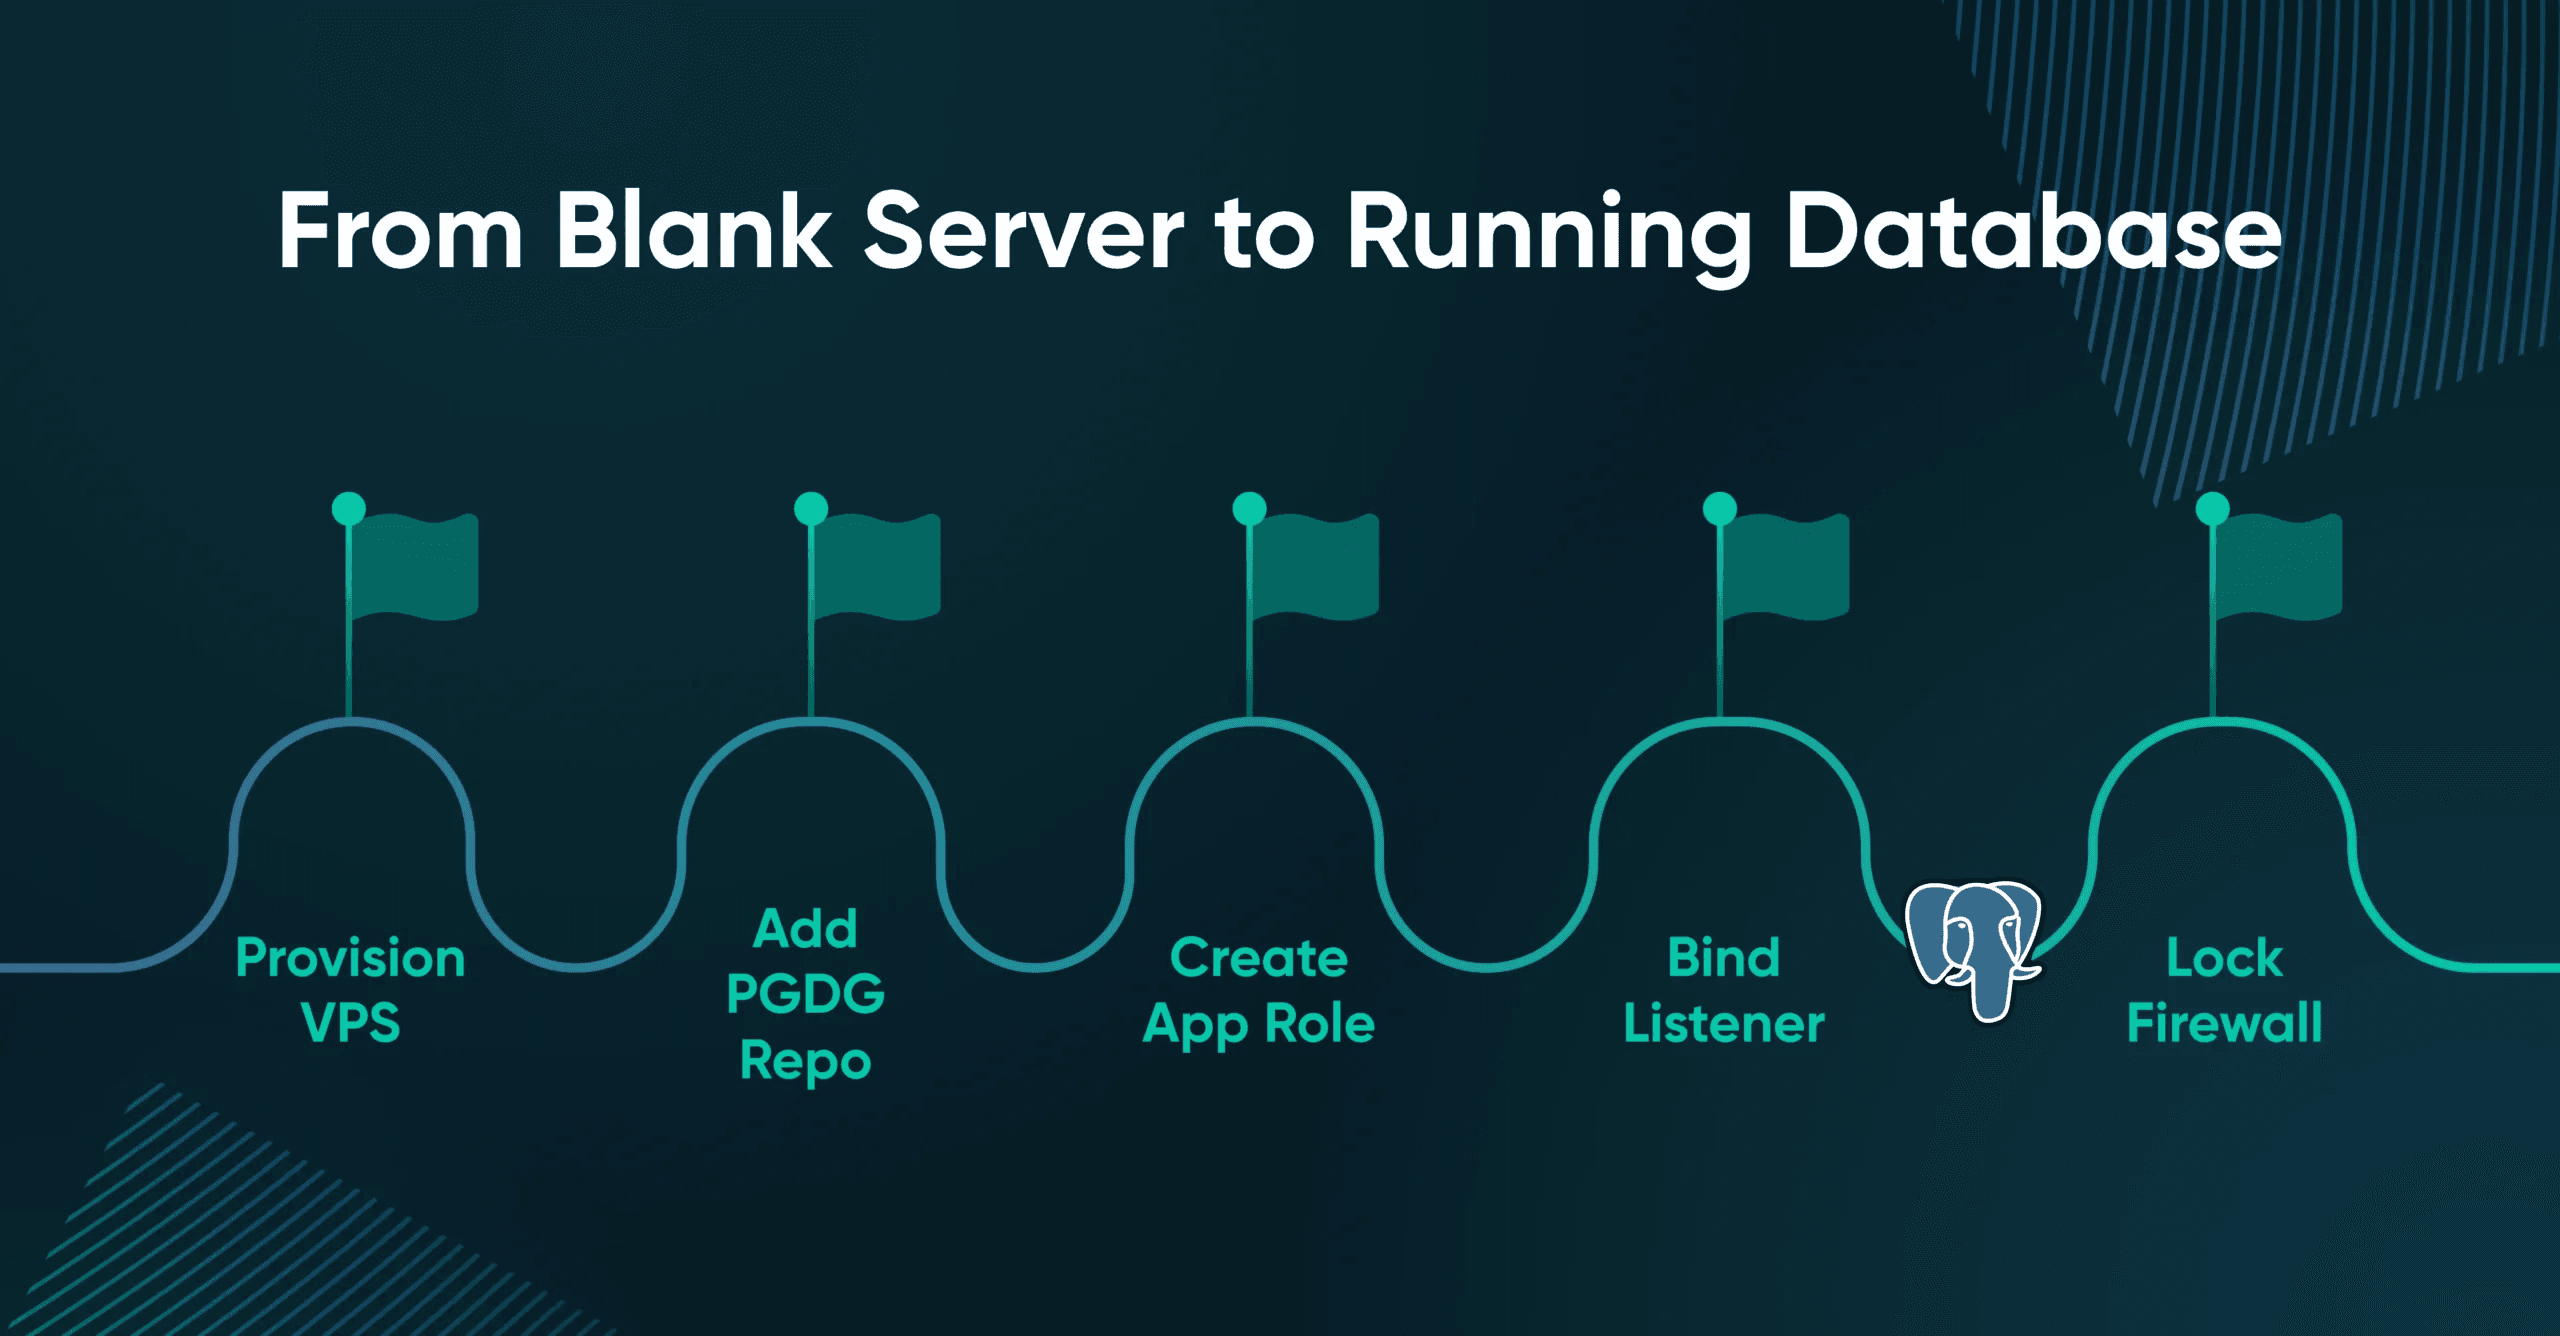
- Prepara il VPS: scegli un piano con RAM sufficiente per il tuo working set (Stack 8/8 GB per la produzione). Il sistema operativo consigliato è Ubuntu 24.04 LTS. Accedi via SSH con autenticazione a chiave, non con password.
- Installa dal repository ufficiale PGDG: il pacchetto
‘apt install postgresql’della distribuzione è indietro di diverse versioni principali. Aggiungi il repository apt PGDG, poi‘sudo apt install postgresql-18.’Verifica con‘sudo systemctl status postgresql’ - Imposta la password di postgres e crea il ruolo dell'app: esegui
sudo -i -u postgres, poipsql, poipassword postgres. Crea un ruolo dedicato con privilegi minimi:‘CREATE ROLE myapp WITH LOGIN PASSWORD '...';’e‘CREATE DATABASE myapp_prod OWNER myapp;’ - Configura correttamente l'ascolto: apri /etc/postgresql/18/main/postgresql.conf. Imposta listen_addresses = ‘localhost’ se app e database sono sullo stesso server, oppure usa un IP privato se l'app gira su un VPS separato. Evita di mettere PostgreSQL in ascolto su 0.0.0.0 su un'interfaccia raggiungibile pubblicamente: i bot automatici scansionano in modo aggressivo le istanze PostgreSQL esposte e le prendono di mira con attacchi brute-force.
- Blinda ‘pg_hba.conf’ e UFW: modifica pg_hba.conf per consentire solo gli IP delle applicazioni che ti servono davvero, con ‘scram-sha-256’ come metodo di autenticazione. Configura UFW per consentire la porta 5432 solo da quegli stessi IP. Per gli strumenti di amministrazione usa un tunnel SSH (e, per favore, non aprire la 5432 all'internet pubblico).
Prova da un'altra macchina: psql -h <vps-ip> -U postgres.
Un timeout o una connessione rifiutata da un IP non autorizzato di solito significa che le regole di ascolto e del firewall stanno facendo il loro lavoro. Se dall'internet pubblico compare la richiesta di password, qualcosa è configurato male. Una volta che Postgres è in funzione, la configurazione è solo metà del lavoro.
Come proteggi PostgreSQL su un VPS?
La sicurezza di PostgreSQL su un VPS si costruisce su tre livelli, più una buona gestione dei ruoli e aggiornamenti regolari.
- Autenticazione: usa scram-sha-256 per le nuove installazioni e rimuovi le vecchie regole md5 da pg_hba.conf. La documentazione di PostgreSQL ora avverte che il supporto alle password cifrate con MD5 è deprecato e verrà rimosso in una versione futura.
- Rete: metti PostgreSQL in ascolto su ‘localhost’, su un IP privato o su un'interfaccia raggiungibile solo dai tuoi server applicativi. Evita le interfacce raggiungibili pubblicamente. Aggiungi UFW come ulteriore livello e consenti la porta 5432 solo dagli IP delle applicazioni attendibili.
- Cifratura in transito: attiva TLS per ogni connessione che attraversa un confine di rete. Imposta ssl = on in postgresql.conf, poi usa regole hostssl … scram-sha-256 in pg_hba.conf, così i client non possono ripiegare silenziosamente su connessioni senza TLS. I certificati autofirmati vanno bene per il traffico interno, purché i client li verifichino correttamente.
- Ruoli: le connessioni dell'applicazione dovrebbero usare un ruolo con privilegi minimi, con i soli diritti necessari per gli schemi di quell'app. Il superutente serve per le migrazioni e le emergenze.
- Aggiornamenti: usa il repository apt PGDG per avere pacchetti PostgreSQL aggiornati. Attiva gli aggiornamenti di sicurezza automatici per il sistema operativo, ma pianifica con attenzione quelli di PostgreSQL, così un riavvio a sorpresa non diventa l'incidente della settimana.
La tua checklist di sicurezza:
- Usa solo scram-sha-256; disattiva md5.
- Imposta ‘listen_addresses’ su localhost o su un IP privato.
- Le regole UFW consentono la 5432 solo da IP attendibili.
- SSL/TLS attivo per ogni connessione che attraversa la rete.
- L'app si connette con un ruolo a privilegi minimi, mai come ‘postgres’.
- Aggiornamenti di sicurezza automatici attivati.
- Nessuna riga ‘host all all 0.0.0.0/0 md5’ in ‘pg_hba.conf’, mai.
Quest'ultimo punto è un monito.
Una porta 5432 esposta al pubblico con credenziali deboli è un bersaglio noto per cryptominer e attacchi brute-force. Le istanze PostgreSQL esposte vengono scansionate di continuo da bot automatici a caccia di account predefiniti, password trapelate o regole pg_hba.conf troppo permissive.
Le istanze Postgres raggiungibili pubblicamente con un'autenticazione debole vengono spesso compromesse in tempi incredibilmente rapidi. Un database esposto direttamente su internet senza controlli di rete adeguati, TLS e isolamento dei ruoli è il tipo di errore che finisce in un report sugli incidenti. E anche un database configurato correttamente è sempre a un guasto del disco dalla perdita dei dati.
Come esegui backup e replica di PostgreSQL su un VPS?
I backup di PostgreSQL su un VPS si basano su uno di tre meccanismi, da scegliere in base al guasto da cui vuoi proteggerti: backup logici con pg_dump per la portabilità, backup fisici con pg_basebackup più l'archiviazione WAL per il ripristino point-in-time, e replica in streaming per l'alta disponibilità.
I backup logici servono per migrazioni, ripristini parziali e aggiornamenti degli ambienti di sviluppo. Esegui pg_dump –format=custom –file=mydb.dump mydb_prod da un cron job giornaliero. Il formato custom si comprime bene e, insieme al formato directory, supporta le opzioni di ripristino parallelo e selettivo di pg_restore. Invia il dump a uno storage a oggetti compatibile con S3, esterno al VPS.
I backup fisici servono per il ripristino completo del sistema e il ripristino point-in-time. pg_basebackup insieme all'archiviazione continua del Write-Ahead Log (WAL) ti permette di tornare a qualsiasi momento compreso tra l'ultimo backup di base e il segmento WAL più recente. È l'opzione adatta alla produzione quando la perdita di dati tollerabile si misura in secondi, non in ore.
La replica in streaming è la terza opzione. Una replica di lettura su un secondo VPS fa da hot standby per carichi con molte letture o da destinazione per un failover rapido. Questa configurazione di replica costa un secondo VPS, ma limita a pochi minuti l'interruzione nel caso peggiore.
| Meccanismo | Cosa ti offre | Quanto costa |
|---|---|---|
| pg_dump + cron + storage esterno al VPS | Backup logico giornaliero, portabile | Tempi di ripristino lunghi, niente point-in-time |
| pg_basebackup + archiviazione WAL | Backup fisico con ripristino point-in-time | Storage e complessità operativa |
| Replica in streaming | Hot standby, Recovery Point Objective (RPO) quasi nullo, scalabilità in lettura | Un secondo VPS più la gestione della replica |
Fai un test di ripristino ogni mese. I servizi gestiti includono già tutto questo, ed è proprio ciò che smetti di pagare quando ospiti il database in autonomia. Se usi già un provider gestito, uscirne è più semplice di quanto sembri.
Come migri da RDS, Supabase o Neon a un VPS?
Passare da un provider Postgres gestito a una VPS richiede quattro passaggi.
- Prepara la VPS di destinazione: Usa esattamente la stessa versione major di Postgres dell'origine. Installa PostgreSQL sulla nuova VPS seguendo i passaggi descritti sopra, poi crea in anticipo il ruolo e il database dell'applicazione.
- Esegui il dump dall'origine: Lancia pg_dump –format=custom –no-owner –no-privileges –file=src.dump <source-connection-string>. I flag –no-owner e –no-privileges eliminano le assegnazioni di ruoli specifiche del provider, che raramente si ricreano senza problemi su un nuovo host.
- Ripristina sulla destinazione: Lancia pg_restore –dbname=myapp_prod –jobs=4 –no-owner –no-privileges src.dump. Fai attenzione agli avvisi sulle estensioni: RDS, Supabase e Neon abilitano spesso estensioni che potrebbero non esistere in Postgres standard. Prima del ripristino, installa le estensioni compatibili dai pacchetti PGDG o da postgresql-contrib.
- Sostituzione della stringa di connessione e verifica: Collega prima un ambiente di staging alla nuova VPS, esegui la tua suite di test, poi verifica query di produzione e flussi applicativi rappresentativi prima di cambiare la stringa di connessione di produzione. Per le applicazioni con poche scritture, una breve finestra di manutenzione durante il passaggio finale è spesso più semplice che configurare la replica. Tieni il database di origine online e in sola lettura per diversi giorni, così puoi tornare indietro se serve.
Cosa cambia in base al provider?
- Da RDS: I ruoli specifici di RDS («rds_superuser», «rdsadmin») non esistono in Postgres standard; –no-owner e –no-privileges risolvono quasi tutto. Alcune estensioni gestite da RDS vanno installate manualmente, e il traffico in uscita da AWS durante il dump viene fatturato.
- Da Supabase: Il Postgres di Supabase è Postgres a tutti gli effetti, ma i livelli di autenticazione, storage ed edge di Supabase non si migrano. Lo schema della tua applicazione sì. Sostituisci quei livelli con equivalenti auto-ospitati prima di effettuare il passaggio.
- Da Neon: Dopo la migrazione il branching non c'è più: affidati ai backup. Dump e ripristino sono semplici, ma abitudini operative come i branch istantanei richiedono un flusso di lavoro alternativo.
La migrazione in sé richiede di solito meno tempo della scelta del piano VPS. Il downtime realistico è di pochi minuti per i database piccoli, più lungo per quelli grandi a causa del replay dei WAL. Per la maggior parte delle installazioni finisce qui, ma c'è uno scenario che ti spinge oltre…
Quando aggiungere PgBouncer e quando restare con Postgres standard?
La maggior parte delle app su una VPS da 4 GB non ha bisogno di un connection pooler all'inizio. Aggiungi PgBouncer quando le connessioni simultanee superano circa 100 o quando il tuo stack applicativo apre una nuova connessione per ogni richiesta.
Le connessioni PostgreSQL sono pesanti perché ognuna è un processo completo del sistema operativo. Con 4 GB di RAM, non vuoi centinaia di connessioni inattive che consumano memoria. Il pooler mantiene da un lato le costose connessioni a Postgres e dall'altro distribuisce alla tua app connessioni leggere e di breve durata.
Contano due modalità di pooling:
- Pooling di sessione: Ogni client ottiene una connessione al server per tutta la sessione. Sicuro per qualsiasi app, nessun cambiamento di comportamento, ma un guadagno di throughput minore.
- Pooling di transazione: Ogni client ottiene una connessione al server per una singola transazione. Grande guadagno di throughput. Perdi le funzionalità che dipendono dallo stato della sessione (prepared statement, advisory lock, «LISTEN»/«NOTIFY»), a meno che l'app non sia scritta per gestirlo.
La maggior parte delle piccole app SaaS con un ORM dotato di connection pooling funziona bene senza PgBouncer, finché non smette di farlo. Il segnale che hai superato il limite sono gli errori «FATAL: too many connections» o la pressione sulla memoria causata dalle connessioni inattive.
Installalo con sudo apt install pgbouncer, configura /etc/pgbouncer/pgbouncer.ini con l'elenco dei tuoi database e la modalità di pooling, poi collega l'app a PgBouncer sulla porta 6432.
Sì, te ne accorgerai quando ne avrai bisogno.
La decisione finale
La differenza di costo è abbastanza concreta da giustificare un confronto con la tua bolletta. Ma la configurazione non è la parte difficile.
La parte difficile è il lavoro operativo che la tariffa del servizio gestito ti stava pagando: backup, prove di ripristino, aggiornamenti e monitoraggio.
In ogni caso, fai un bel respiro prima di aprire la prossima fattura.
Domande frequenti su PostgreSQL su un VPS
Quanta RAM serve a PostgreSQL su un VPS?
PostgreSQL funziona con 1-2 GB per carichi di lavoro minimi e senza problemi con 4 GB per la maggior parte dei database applicativi in produzione. Dataset più pesanti, più connessioni simultanee o carichi di analisi portano il requisito a 8 GB o più.
Posso eseguire PostgreSQL su un VPS da 2 GB?
Sì, puoi eseguire PostgreSQL su una VPS da 2 GB per piccole app, ambienti di sviluppo e progetti personali con poco traffico. Una macchina da 2 GB lascia poco margine per la cache, quindi le prestazioni delle query calano man mano che i dati superano la memoria disponibile. Per i carichi di produzione, 4 GB è la base più sicura.
Ospitare PostgreSQL in autonomia su un VPS costa meno di RDS o Supabase?
Sì, ospitare PostgreSQL in autonomia su una VPS costa meno di RDS o Supabase per la maggior parte dei carichi di lavoro stabili. Una VPS da 4 GB costa in genere una frazione della configurazione equivalente su RDS, Supabase Pro o Neon Scale, una volta sommati storage, backup e traffico in uscita. Il compromesso è che il database lo gestisci tu.
Come espongo PostgreSQL su un VPS in modo sicuro?
Non esporre la porta 5432 su internet. Associa PostgreSQL a localhost o a un IP privato, richiedi l'autenticazione scram-sha-256 e usa un tunnel SSH per gli strumenti di amministrazione invece di aprire la 5432 al tuo portatile. Una porta 5432 pubblica con autenticazione debole è un bersaglio noto dei cryptominer.
Devo usare Docker per PostgreSQL su un VPS?
No, Docker non è necessario. Il repository apt ufficiale PGDG installa PostgreSQL come servizio di sistema nativo, la configurazione più semplice adatta alla produzione. Docker ha senso se esegui già altri container.
Come faccio il backup di PostgreSQL su un VPS?
Esegui pg_dump –format=custom con una pianificazione cron giornaliera e archivia l'output fuori dalla VPS, in un object storage compatibile con S3. Usa pg_basebackup insieme all'archiviazione dei WAL per il ripristino point-in-time quando anche pochi secondi di dati persi contano. Fai un test di ripristino ogni mese.
Quale piano dovrei scegliere per ospitare PostgreSQL in autonomia su DreamHost?
Stack 8 (8 GB di RAM) di DreamHost è il piano giusto per un database applicativo in produzione. Scegli Stack 4 per piccole app e sviluppo, e Stack 16 per dataset più grandi o per Postgres affiancato ad altri servizi che consumano molte risorse.
Dovrei usare PgBouncer con PostgreSQL su un VPS piccolo?
La maggior parte delle app su una VPS da 4 GB non ha bisogno di PgBouncer all'inizio. Aggiungi un connection pooler quando le connessioni simultanee si avvicinano a 100 o quando la tua app apre una nuova connessione per ogni richiesta.