Heroku ha eliminato il piano gratuito e alzato il prezzo minimo. Vercel fa pagare per utente e interrompe i job di lunga durata. Su Render e Railway il prezzo cresce con il traffico.
Apri l'ultima fattura del tuo provider di hosting. L'app Node, un database Postgres e una cache Redis. Tre voci, tre serie di avvisi per il superamento dei limiti e una discussione frenetica su Slack il giorno in cui il marketing lancia finalmente una campagna.
È per via di quella fattura che molti team stanno riconsiderando il VPS. A Node.js di per sé non importa dove viene eseguito. L'unica cosa da cui il serverless ti proteggeva era scoprire cosa succede dopo «npm start».
Vediamo uno schema di configurazione di produzione per Node.js su un server Linux che controlli tu. Se sai collegarti a un server via SSH e leggere un file di configurazione, alla fine avrai uno stack di produzione che puoi far girare per anni con un paio d'ore di manutenzione al mese.
Quando conviene eseguire Node.js su un VPS?
Un VPS è la casa giusta per Node.js quando hai un processo di lunga durata, uno stack che vuoi riunire in un'unica fattura o una fattura di un runtime gestito che ormai costa più della comodità che offre.
In linea generale, ci sono tre casi in cui è la scelta giusta:
- Processi di lunga durata: server WebSocket, worker di code, scheduler cron, server MCP. Tutto ciò che deve restare in esecuzione e in ascolto. La maggior parte delle piattaforme serverless è ancora ottimizzata per esecuzioni brevi e per il ciclo di vita delle singole richieste. Un processo Node su un VPS, invece, resta semplicemente lì.
- Consolidamento dei costi: app Node, Postgres, Redis e un piccolo worker di build convivono tutti sullo stesso server da 4 GB. Una sola voce in fattura, non quattro.
- App diventate troppo grandi per un PaaS: timeout delle funzioni sul tuo lungo job di generazione di PDF. Prezzi per utente in un team che ha finalmente assunto il quarto sviluppatore. Una fattura di Heroku che supera i 60 $ al mese per un carico che gira tranquillamente su un VPS da 15 $.
E ce ne sono tre in cui è la scelta sbagliata:
- Siti statici e contenuti SSG: un export di Next.js, una build di Astro, un blog Gatsby. Il piano gratuito di Vercel è lo strumento giusto. Un VPS è eccessivo.
- Carichi sporadici e basati su eventi: AWS Lambda o Cloudflare Workers costano pochi centesimi per un webhook che si attiva dieci volte al giorno. Un VPS costa uguale sia che l'app lavori sia che dorma.
- App in tempo reale con scalabilità orizzontale: se il tuo server WebSocket deve gestire 100.000 connessioni simultanee, un singolo VPS non è la risposta. Ti serve un cluster Kubernetes, un'infrastruttura edge distribuita o una piattaforma real-time gestita.
JavaScript è il linguaggio più usato nel 2025 Stack Overflow Developer Survey, e Node.js resta uno dei modi predefiniti con cui gli sviluppatori eseguono JavaScript nel backend. Sono tante le persone che eseguono Node da qualche parte. Questo articolo è per quelle che preferirebbero farlo su un server che controllano direttamente.
Ho visto team spostare quattro servizi Node di produzione da Heroku a un unico VPS da 4 GB, con lo stesso uptime, un terzo della spesa e WebSocket di lunga durata che finalmente funzionavano senza espedienti.
La migrazione richiede per lo più un pomeriggio di «apt install», un «pm2 start» e una modifica ai DNS.
Di quali specifiche VPS ha davvero bisogno Node.js?
Node.js di per sé è leggero. Un server Express minimale a riposo può restare ben sotto i 100 MB di memoria residente. Il consiglio «a Node basta 1 GB
» che trovi ancora sui blog più vecchi è tecnicamente vero e praticamente inutile. Quando hai aggiunto Postgres, Redis, i log e un processo di deploy che non si regge solo sulla speranza, superi già quella soglia in una giornata tranquilla.
Dimensionamento realistico per i carichi più comuni:
| Carico di lavoro | RAM | vCPU | Spazio di archiviazione | Note |
|---|---|---|---|---|
| Piccola API Express, nessun database sul server | 2 GB | 1-2 | 40 GB NVMe | Minimo realistico per un'app di produzione |
| API Node + Postgres + Redis su un unico server | 4 GB | 2 | 80 GB NVMe | Il giusto equilibrio: la scelta della maggior parte dei team |
| App con molto SSR (Next.js, Nuxt, Remix) | 8 GB | 4 | 80 GB NVMe | Il rendering SSR e le pipeline di build sono ciò che consuma memoria |
| App real-time/WebSocket, scala moderata | 8 GB | 4 | 80 GB NVMe | Ogni connessione persistente consuma memoria |
Alcuni dettagli da definire prima del provisioning:
- Lo storage NVMe conta più della dimensione del disco: le app Node moderne accedono a migliaia di piccoli file durante installazioni, build e avvio. I dischi lenti peggiorano sensibilmente l'installazione delle dipendenze, gli avvii a freddo e le ricompilazioni SSR.
- Virtualizzazione KVM, non OpenVZ: i vecchi piani basati su OpenVZ condividono il kernel con l'host, il che può significare versioni del kernel obsolete e qualche problema di compatibilità con i runtime più recenti. Ormai la maggior parte dei provider VPS affidabili usa solo KVM, ma conviene comunque verificarlo.
- Spazio di swap: abilita 1-2 GB di swap sui server più piccoli. L'heap V8 di Node può oscillare parecchio durante la garbage collection. Senza swap, un picco temporaneo uccide il processo. Ho visto un server da 4 GB esaurire la memoria durante un deploy di routine perché qualcuno aveva disabilitato lo swap, convinto che fosse un anacronismo dell'era pre-Docker.
- Larghezza di banda: la maggior parte dei piani VPS moderni include 1-4 TB di larghezza di banda mensile, sufficienti per quasi tutto tranne l'hosting di video. I piani VPS autogestiti includono larghezza di banda illimitata: una riga in meno nel foglio di calcolo per la pianificazione della capacità.
Un VPS da 4 GB costa circa 15 $ al mese ai prezzi di mercato. Sono 50 centesimi al giorno, più o meno un caffè in aeroporto ogni due settimane. Rispetto a pagare separatamente runtime per le app, Postgres gestito e Redis su un PaaS, i conti si ribaltano sorprendentemente in fretta.
Quale versione di Node.js dovresti installare?
Installa Node.js 24 (nome in codice Krypton). È l'attuale versione Active LTS, promossa a ottobre 2025 e supportata fino ad aprile 2028 secondo il calendario ufficiale dei rilasci di Node.js.
Molti tutorial indirizzano ancora a Node 22. Sono guide che non sono state aggiornate. Se oggi avvii un nuovo deploy, fissa la tua immagine CI e il tuo VPS su Node 24.x.
| Versione | Nome in codice | Stato | Fine supporto |
|---|---|---|---|
| Node.js 26.x | (nessuno) | Current | Diventa LTS a fine 2026 |
| Node.js 24.x | Krypton | Active LTS | Aprile 2028 |
| Node.js 22.x | Jod | Maintenance LTS | Aprile 2027 |
| Node.js 20.x | Iron | Fine del supporto | | Ha raggiunto la fine del supporto il 30 aprile 2026. Non usarla. |
Alcune regole pratiche:
- Non usare versioni Current (non LTS) in produzione: Node 26 serve a testare la compatibilità futura e le nuove funzionalità del runtime, non per l'app da cui dipendono i tuoi ricavi.
- Node 22 è l'alternativa di riserva se una dipendenza critica non è ancora compatibile con Node 24: la maggior parte dell'ecosistema si è stabilizzata entro pochi mesi dalla promozione a LTS.
- Fissa la versione di Node ovunque: immagine CI, Dockerfile, .nvmrc e VPS di produzione devono essere allineati. Il classico «
sul mio computer funziona
» diventa costoso in fretta quando entrano in gioco i moduli nativi.
🤔Stai valutando Bun? È più veloce su alcuni carichi e davvero notevole, ma l'ecosistema è ancora più piccolo e l'esperienza in produzione è più breve rispetto a quella di Node. Per la maggior parte dei team, vince la scelta noiosa.
NodeSource, che gestisce i repository apt e yum da cui molti team di produzione installano Node, mette in evidenza i miglioramenti della serie 24.x, a partire da un motore V8 più recente. Node 24 include anche strumenti ormai maturi come node –watch integrato e un test runner nativo stabile (node: test), entrambi stabilizzati nelle serie 20–22 e confermati qui. Niente di appariscente: semplicemente un po' meno attrito operativo ogni mese.
Come si installa Node.js su un VPS?
Hai due strade realistiche per l'installazione. Scegli in base a se il server esegue una sola app Node o più app.
NodeSource per un server con una sola app
Questa è la strada più semplice per la produzione. Bastano uno script di configurazione e un apt install per avere l'attuale serie Node 24 LTS come pacchetto di sistema, e i futuri aggiornamenti di sicurezza arrivano con i normali aggiornamenti dei pacchetti.
Su Ubuntu o Debian:
curl -fsSL https://deb.nodesource.com/setup_24.x | bash -
apt install -y nodejs
Verifica l'installazione:
node -v
npm -v
Dovresti vedere una versione Node 24.x.
Le istruzioni per le distribuzioni della famiglia RHEL (yum/dnf) si trovano nel repository ufficiale delle distribuzioni NodeSource.
nvm per cambiare versione in base al progetto
nvm (Node Version Manager) installa Node nella tua directory home e permette a progetti diversi di usare versioni diverse di Node. È utile se ospiti più app sullo stesso server o se non hai accesso sudo.
Esegui questo comando con l'utente dell'app, non come root:
curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.40.5/install.sh | bashRicarica la shell, poi installa Node 24:
nvm install 24
nvm use 24
nvm alias default 24
👉Una regola importante: non usare sudo ‘npm install -g’ per le dipendenze dell'applicazione.
Le installazioni globali sono di solito riservate agli strumenti CLI di sistema come pm2, typescript o nodemon. Le dipendenze della tua app vanno in package.json e si installano dalla directory del progetto con npm ci.
NodeSource
- Una sola versione di Node per server
- Installato a livello di sistema, utilizzabile da qualsiasi utente
- Aggiornamenti automatici con
‘apt’ - Richiede
sudo
nvm
- Più versioni di Node per server
- Installato per singolo utente
- Gestito manualmente
- Non richiede
sudo
Se non sei sicuro, inizia con NodeSource. La maggior parte dei server di produzione dedicati a un solo scopo non ha bisogno di cambiare versione di Node per progetto.
👉Utenti VPS di DreamHost: l'app Node.js disponibile al momento del provisioning include Node.js 24 LTS, oltre a fnm, PM2, Nginx e SSL con Certbot, quindi puoi saltare i passaggi di installazione qui sopra.
Meglio PM2 o systemd per mantenere attiva la tua app?
Funzionano entrambi. La risposta onesta è: quello con cui il tuo team si trova meglio. PM2 è la strada pensata per gli sviluppatori, systemd quella nativa di Unix. Entrambi risolvono gli stessi tre problemi: riavvio in caso di crash, avvio al boot e arresto controllato alla ricezione di «SIGTERM».
Se parti da zero, ecco come scegliere:
| PM2 | systemd | |
|---|---|---|
| Tempo di configurazione | 3 minuti | 10 minuti |
| Modalità cluster (multi-core) | Integrata | Non integrata (avvia N unit) |
| Rotazione dei log | Modulo: ‘pm2-logrotate’ | Integrata tramite ‘journalctl’ |
| Ricaricamento senza downtime | ‘pm2 reload’ | Di solito gestito manualmente con riavvii progressivi o più unit |
| Overhead di memoria (daemon) | Piccolo overhead del daemon | Nessuno (nessun daemon aggiuntivo) |
| Ideale per | Server singolo, team JavaScript, iterazione rapida | Server con più app, team ops già esperti |
La guida rapida di PM2 è esattamente questo, rapida:
npm install -g pm2
pm2 start app.js --name api
pm2 startup    # prints the systemd startup command to run
pm2 save       # saves the current process list
Da quel momento PM2 diventa l'unica cosa con cui interagisci: «pm2 logs», «pm2 reload api», «pm2 monit».
👉Buono a sapersi: «pm2 startup» crea una unit systemd, quindi la configurazione di PM2 in realtà usa systemd dietro le quinte.
Una unit systemd minimale per gestire Node direttamente, in «/etc/systemd/system/api.service»:
[Unit]Description=My Node APIAfter=network.target
[Service]Type=simpleUser=appWorkingDirectory=/var/www/apiExecStart=/usr/bin/node server.jsRestart=on-failureRestartSec=5Environment=NODE_ENV=productionStandardOutput=journalStandardError=journal
[Install]WantedBy=multi-user.target
Poi «systemctl enable --now api». I log si trovano in «journalctl -u api -f».
Se usi già PM2 e funziona, non migrare a systemd solo perché qualcuno su Hacker News ha detto di farlo. La memoria usata dal daemon di PM2 non è un buon motivo per abbandonarlo.
Migra quando hai un motivo concreto, come eseguire una mezza dozzina di processi Node in cui ogni megabyte conta, o lavorare in un ambiente ops dove tutti gli altri servizi sono unit systemd e PM2 è l'unica eccezione.
Come si mette NGINX (o Caddy) davanti alla tua app Node?
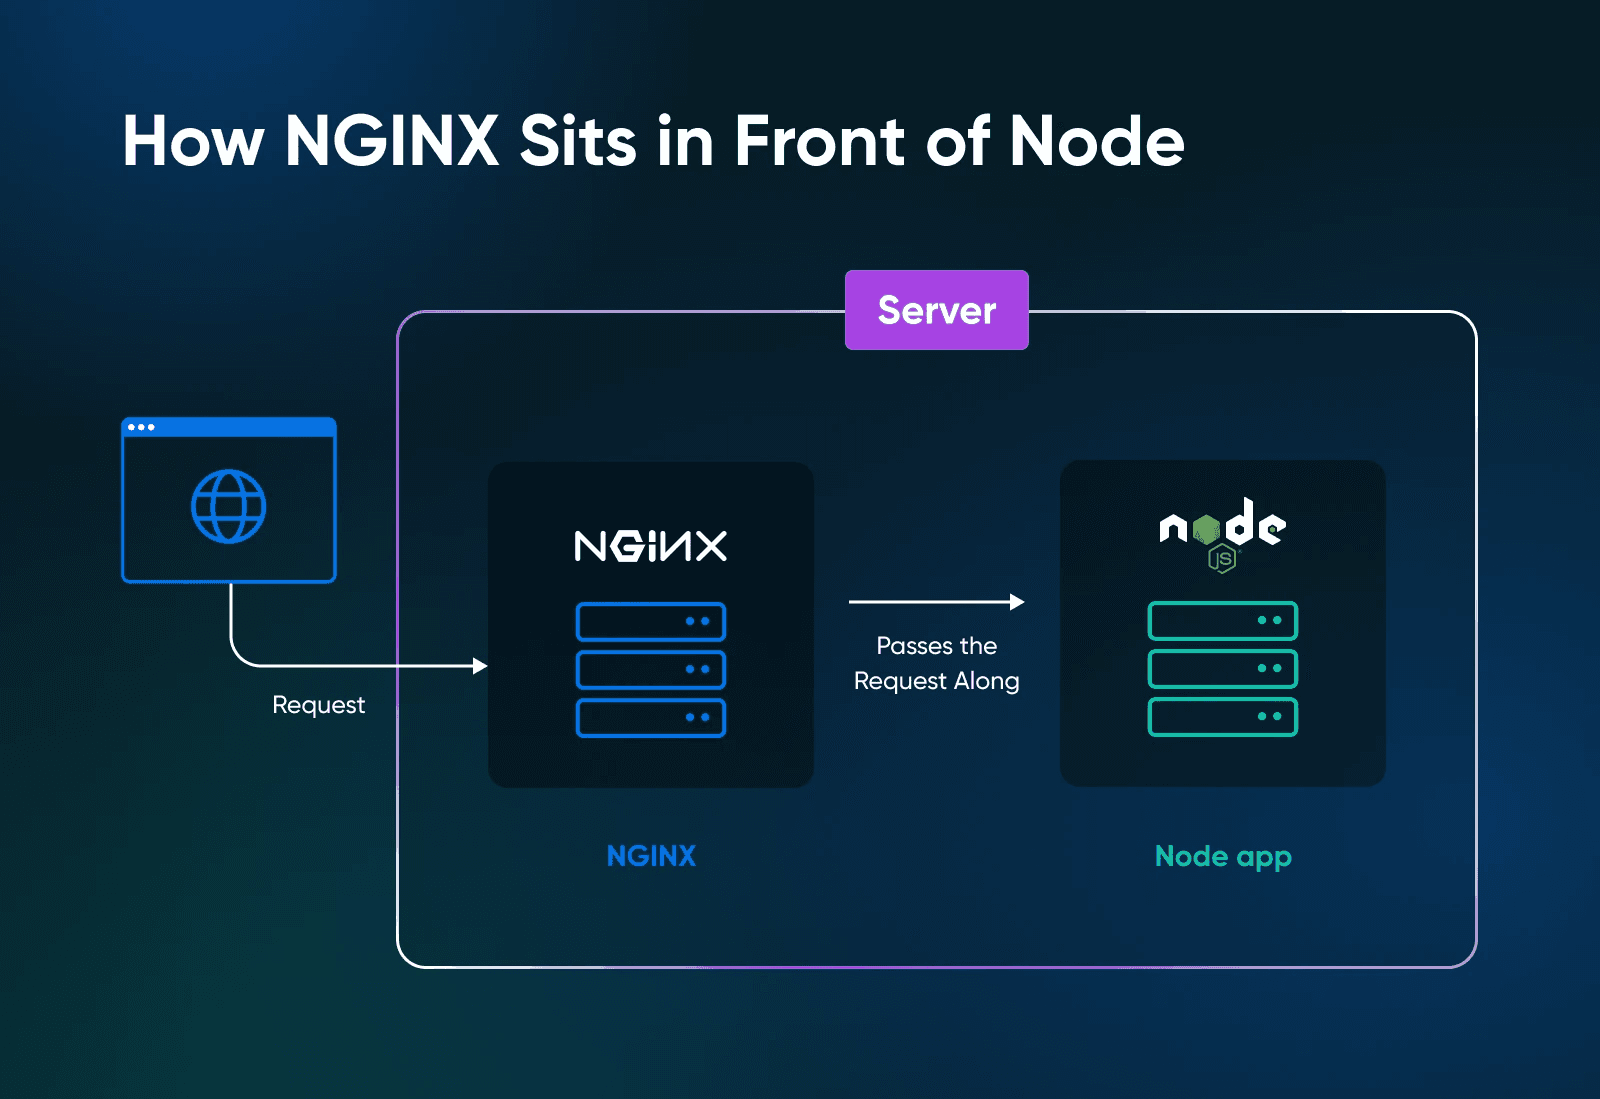
Ci sono cinque motivi per mettere un reverse proxy davanti a Node: terminazione HTTPS, compressione gzip/brotli, distribuzione degli asset statici, esecuzione di più app sullo stesso server e rate limiting più semplice. Node può fare tutto questo. NGINX e Caddy lo fanno meglio, e non bloccano il tuo event loop quando qualcosa va storto.
Scegli NGINX se qualcuno nel tuo team lo conosce già. Scegli Caddy se vuoi l'HTTPS con tre righe di configurazione e ti va bene un ecosistema più ridotto per le configurazioni avanzate.
Configurazione NGINX minima
Inserisci questo blocco proxy in /etc/nginx/sites-available/api, crea un link simbolico in sites-enabled, poi esegui nginx -t && systemctl reload nginx.
server {
    listen 80;
    server_name api.example.com;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection 'upgrade';
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_cache_bypass $http_upgrade;
    }
}
Gli header «Upgrade» e «Connection» sono le righe che abilitano il supporto WebSocket. La documentazione stessa di NGINX sottolinea che Upgrade è un header hop-by-hop, quindi va gestito esplicitamente quando si fa da proxy al traffico WebSocket.
Lasciale se la tua app usa WebSocket ora o potrebbe usarli in futuro. Socket.IO, le subscription GraphQL su WebSocket e un numero sorprendente di funzionalità real-time normali
dipendono da quell'handshake di upgrade.
Il bug di produzione più comune che vedo nelle configurazioni Node è un server Socket.IO dietro NGINX senza quelle due righe. Le connessioni falliscono a intermittenza, gli sviluppatori danno la colpa a Socket.IO e il vero problema di solito è la configurazione del proxy.
Caddyfile minimo
La stessa configurazione secondo la guida rapida al reverse proxy di Caddy:
api.example.com {
    reverse_proxy 127.0.0.1:3000
}
Tutto qui: questo è l'intero file. Se il dominio punta al server e le porte 80/443 sono raggiungibili, Caddy ottiene e rinnova HTTPS in automatico. Secondo la documentazione di Caddy, l'HTTPS automatico fornisce i certificati TLS ai siti e li mantiene rinnovati. Anche la guida rapida al reverse proxy di Caddy precisa che HTTPS è automatico quando Caddy conosce il nome host.
Associa Node a localhost, non a 0.0.0.0
Qualunque proxy tu scelga, configura la tua app Node in modo che resti in ascolto su 127.0.0.1:3000, non su 0.0.0.0:3000. Su un server Node, l'unica cosa esposta alla rete pubblica dovrebbe essere il proxy. Abbina questa configurazione a UFW, il frontend per firewall più diffuso su Ubuntu, per bloccare tutto tranne le porte 22, 80 e 443.
ufw default deny incoming
ufw allow 22/tcp
ufw allow 80/tcp
ufw allow 443/tcp
ufw enable
Se SSH usa una porta personalizzata, consenti quella porta prima di attivare UFW.
Collega Node a localhost fin dal primo giorno. Non vuoi trovarti alla riunione in cui qualcuno ammette che l'app era esposta perché Node era in ascolto su 0.0.0.0
.
Come si configura HTTPS per la tua app Node.js?
Usa Let’s Encrypt. È gratuito, automatizzato e riconosciuto da tutti i browser. Le strade sono due, a seconda del proxy che hai scelto.
NGINX + Certbot
Fai puntare un record A all'IP del tuo VPS e attendi la propagazione del DNS.
Installa Certbot:
apt install certbot python3-certbot-nginxEsegui:
certbot --nginx -d api.example.comCertbot aggiorna la configurazione di NGINX e ricarica il server in automatico.
Sulle versioni recenti di Ubuntu, il rinnovo è gestito in automatico da un timer systemd installato dal pacchetto Certbot.
Apri https://api.example.com e verifica che compaia l'icona del lucchetto.
La documentazione ufficiale di Certbot descrive anche l'installazione tramite snap, utile se il pacchetto della tua distribuzione è obsoleto.
Caddy
Aggiungi il dominio al Caddyfile (l'esempio qui sopra lo include già), poi riavvia Caddy. Se il dominio si risolve correttamente e le porte 80/443 sono raggiungibili, il certificato viene emesso in automatico al primo avvio. Niente Certbot.
In produzione, non gestire la terminazione TLS direttamente in Node.
Il modulo https di Node funziona benissimo, ma i reverse proxy come NGINX e Caddy sono progettati apposta per la terminazione TLS. Ti offrono OCSP stapling, cifrari moderni predefiniti, rinnovo automatico dei certificati, supporto HTTP/2 e, nel caso di Caddy, anche HTTP/3 già pronto all'uso.
Potresti gestire tutto questo direttamente in Node? Certo. Ma finiresti per ricostruire un'infrastruttura che il tuo proxy offre già, e molto bene.
Com'è fatta davvero una configurazione Node.js pronta per la produzione?
Ci sono otto cose che in produzione mettono in difficoltà. Quasi nessuna compare nei tutorial di installazione, perché non rientra nello schema installa Node, avvia l'app
. Eppure fanno la differenza tra un'app che arriva al secondo mese e una che non ci arriva.
- NODE_ENV=production: il passaggio dimenticato più spesso in assoluto. In molti framework e librerie Node disattiva i comportamenti pensati solo per lo sviluppo e attiva le ottimizzazioni per la produzione. Express, per esempio, in produzione mette in cache i template compilati e restituisce messaggi di errore più sintetici: secondo la sua documentazione, le prestazioni possono migliorare fino a 3 volte. Imposta questa variabile d'ambiente ovunque.
- Arresto controllato: quando il VPS si riavvia o PM2 invia «SIGTERM», la tua app ha pochi secondi per completare le richieste in corso, chiudere le connessioni al database e terminare in modo pulito. Configura un gestore «process.on('SIGTERM', …)». I tempi di arresto predefiniti di PM2 dipendono dalla configurazione e dall'ambiente, quindi non dare per scontato di avere sempre molto tempo per fare pulizia.
- Rotazione dei log: con PM2 se ne occupa il modulo «pm2-logrotate». Con le unità systemd dirette ci pensa il journal di systemd. Senza rotazione, i log riempiono il disco in un quarto del tempo che ti aspetteresti.
- Disciplina con i file .env: non fare mai commit dei segreti e non scriverli mai nei log. Usa «dotenv» per lo sviluppo in locale. In produzione, imposta le variabili d'ambiente con la direttiva «Environment=» della tua unità systemd o nel file ecosystem di PM2. Il giorno in cui esegui per sbaglio «console.log(process.env)» è il giorno in cui devi cambiare tutte le credenziali.
- Un reverse proxy davanti a Node: collega Node a localhost e lascia che sia NGINX o Caddy a esporsi alla rete pubblica.
- Un firewall: con UFW blocca tutto tranne le porte 22, 80 e 443. Spostare SSH dalla porta 22 non fermerà un attaccante determinato, ma riduce drasticamente il rumore degli attacchi brute-force automatizzati e i log di autenticazione inutili.
- Monitoraggio: un endpoint di healthcheck che il tuo strumento di monitoraggio interroga ogni minuto. PM2 include le funzioni di base. Per qualcosa di serio, usa Prometheus e Grafana oppure un servizio di uptime in hosting come Better Stack o UptimeRobot. Devi sapere che la tua app è offline prima che te lo dica un cliente.
Stima della manutenzione per lo stack descritto: da una a tre ore al mese.
Aggiornamenti con apt, qualche aggiornamento delle dipendenze ogni tanto e un controllo trimestrale del volume dei log. È il prezzo da pagare per risparmiare e avere il pieno controllo.
Quando un VPS è la scelta sbagliata per Node.js?
Un VPS è la scelta sbagliata quando il tuo carico di lavoro è pensato per altro. Prima di attivarne uno, valuta con onestà da che parte stai.
- Siti statici e contenuti SSG: export di Next.js, Astro, Gatsby e blog con Eleventy. Piattaforme come Vercel, Netlify o Cloudflare Pages offrono hosting statico con cache globale, deploy basati su Git e rebuild automatiche già pronte all'uso. Per contenuti puramente statici, un VPS è di solito un'infrastruttura superflua.
- Carichi di lavoro sporadici e basati su eventi: Cloudflare Workers e AWS Lambda costano poco per webhook che vengono eseguiti dieci volte al giorno.
- App in tempo reale che richiedono oltre 100.000 connessioni simultanee: un singolo VPS non scala orizzontalmente. Ti serve un sistema di orchestrazione (Kubernetes, ECS, Nomad) o una piattaforma gestita per il tempo reale come Ably o Pusher.
- Carichi di lavoro regolamentati con requisiti di conformità stringenti: HIPAA, PCI-DSS Level 1, FedRAMP. Una PaaS gestita con certificazioni di conformità integrate ti risparmia parecchi grattacapi in fase di audit. Gestire in autonomia la conformità su un VPS è un progetto che dura diversi trimestri e che probabilmente non vuoi affrontare.
- Nessuna dimestichezza con Linux, e nessuna voglia di acquisirla: piattaforme come Render, Railway e DigitalOcean App Platform si collocano a metà strada tra un VPS puro e una PaaS completamente gestita. Strumenti come Dokploy aggiungono flussi di deploy in stile Heroku alla tua infrastruttura VPS. Ottieni comunque buona parte dei vantaggi in termini di costi e controllo, senza dover conoscere a fondo iptables, il funzionamento interno di systemd o il debug del reverse proxy all'una di notte.
Nessuna di queste risposte è motivo di vergogna. La decisione tecnica migliore è quella più adatta al tuo carico di lavoro.
Scegli il tuo stack Node e trasferisciti
Riapri quella fattura dell'hosting ancora una volta.
Stai per sostituirne una parte sorprendente con un'unica fattura per il VPS.
👉Lo stack: Ubuntu 24.04 LTS, Node 24, PM2 (o systemd), NGINX (o Caddy), Let’s Encrypt tramite Certbot (o con la funzione integrata in Caddy).
Attiva il piano VPS più piccolo che offre la RAM che hai stimato, installa Node, avvia la tua app su «127.0.0.1», fai puntare NGINX all'app e aggiorna il DNS.
Se l'app supera un deploy, un riavvio e una notte di funzionamento senza intoppi, sei a buon punto.
Il resto è manutenzione. Un'ora o due al mese, qualche finestra per «apt upgrade» ogni tanto, un aggiornamento trimestrale delle dipendenze. È l'accordo che hai fatto quando hai scambiato una fattura per postazione con una a costo fisso, e lo Stack 4 dei VPS autogestiti di DreamHost è il punto da cui puoi partire.
Domande frequenti sull'esecuzione di Node.js su un VPS
Posso eseguire Node.js su qualsiasi VPS?
La maggior parte dei piani VPS moderni esegue Node.js senza problemi. I piani VPS moderni basati su KVM con una distribuzione Linux a 64 bit sono la scelta predefinita più sicura per le versioni attuali di Node.js.
I piani più vecchi basati su OpenVZ a volte hanno restrizioni del kernel che impediscono il funzionamento delle versioni più recenti di Node. Se stai scegliendo tra diversi provider, chiedi se usano KVM.
Di quanta RAM ha bisogno Node.js su un VPS?
Un server Express minimale a riposo consuma ben meno di 100 MB, ma un'app di produzione realistica con middleware, logging e un pool di connessioni di solito si colloca tra 150 e 300 MB.
Il minimo realistico per un'app di produzione è 2 GB; il giusto equilibrio per uno stack Node + Postgres + Redis è 4 GB. Lo Stack 4 (4 GB) di DreamHost è il piano da cui partire per un'app Node. Lo Stack 8 (8 GB), il piano che sulle nostre pagine indichiamo per le app in produzione, è adatto a uno stack Node + Postgres + Redis e alle app con molto SSR o in tempo reale.
Qual è l'attuale versione LTS di Node.js?
L'attuale Active LTS è Node.js 24.x (Krypton
), promossa il 28 ottobre 2025 e supportata fino ad aprile 2028. Node.js 22.x (Jod
) è in Maintenance LTS fino ad aprile 2027, se una dipendenza ti obbliga a mantenere la retrocompatibilità. Node.js 26 è stato rilasciato il 5 maggio 2026 come versione Current e diventerà LTS a ottobre 2026.
La maggior parte dei team di produzione resta sulle versioni LTS, a meno che non abbia bisogno di funzionalità del runtime più recenti.
Mi serve PM2 se ho già systemd?
No, non ti servono entrambi. PM2 e systemd risolvono lo stesso problema: mantenere attiva la tua app Node in caso di crash e riavvii. Molti team focalizzati su Node scelgono PM2 per il clustering integrato, la gestione dei log e gli strumenti di ricaricamento.
I team che usano già unit systemd per tutto il resto scelgono systemd.
Perché mettere NGINX davanti a Node.js?
Mettere NGINX (o Caddy) davanti a Node.js permette di centralizzare terminazione TLS, compressione, distribuzione degli asset statici e rate limiting in un software progettato appositamente per fare da proxy e da server web.
Ti permette anche di eseguire più app Node sullo stesso VPS senza conflitti di porte. In produzione, Node resta in ascolto su localhost e NGINX si espone alla rete pubblica.
Node.js su un VPS costa meno di Heroku o Vercel?
Sì, spesso. Un VPS da 4 GB costa di solito tra 15 e 25 $ al mese ai prezzi di mercato e può riunire i costi di runtime delle app, database e cache che su molte piattaforme PaaS vengono fatturati separatamente.
I prezzi di Vercel Pro sono calcolati per postazione, e le piattaforme serverless impongono comunque limiti alla durata di esecuzione a seconda del runtime e del piano.
Il compromesso è che le operazioni le gestisci tu, circa da una a tre ore al mese.
Posso eseguire più app Node su un solo VPS?
Sì, ed è il motivo più comune per cui i team passano da un PaaS a un VPS. Esegui ogni app su una propria porta interna (3000, 3001, 3002) e instrada il traffico con i server block di NGINX in base al nome host. PM2 le gestisce tutte come processi separati; systemd usa un file unit per ogni app.
Un VPS da 4 GB spesso riesce a gestire diversi servizi Node leggeri insieme a un piccolo carico di database.
Posso eseguire Node.js sull'hosting condiviso di DreamHost?
No. Node.js ha bisogno di processi persistenti, installazione di pacchetti con privilegi di root e binding diretto delle porte, e l'hosting condiviso non offre nessuna di queste cose. I piani VPS autogestiti di DreamHost (dallo Stack 4 in su) sono adatti ai carichi di lavoro Node, con accesso root completo, spazio di archiviazione NVMe e larghezza di banda illimitata.