Hai mai sentito parlare di Dockerception?
Allora tieniti forte. Stiamo per scendere nella tana del Bianconiglio.
Portainer, l'interfaccia web che stai per installare sopra Docker, è a sua volta un container Docker.
È uno strumento che gira proprio sulla cosa che gestisce. Lo avvii con una sola riga docker run e la prima cosa che fa è passare attraverso un piccolo varco nell'host (un file socket) per chiedere al daemon Docker di mostrargli tutti i container sul server, compreso se stesso. Da quella scheda del browser gestisci tutti gli altri tuoi container Docker.
L'interfaccia che stai guardando compare nel suo stesso elenco di container.
Su un VPS che stai già pagando, e con SSH che conosci già bene, Portainer si inserisce in modo pulito sopra Docker senza cambiare nulla di come funziona ciò che c'è sotto.
Ecco il vantaggio.
Un server da 4 GB può essere un punto di partenza per Docker e Portainer, ma sono le applicazioni che aggiungi a determinare se quella capacità basta. Pensa alla domotica, all'archivio delle foto di famiglia, all'assistente IA e alla newsletter che minacci di lanciare da tempo, tutto su un server che possiedi davvero.
Ecco come farlo funzionare, metterlo in sicurezza e iniziare a vederne i benefici.
Che cos'è Portainer, esattamente?
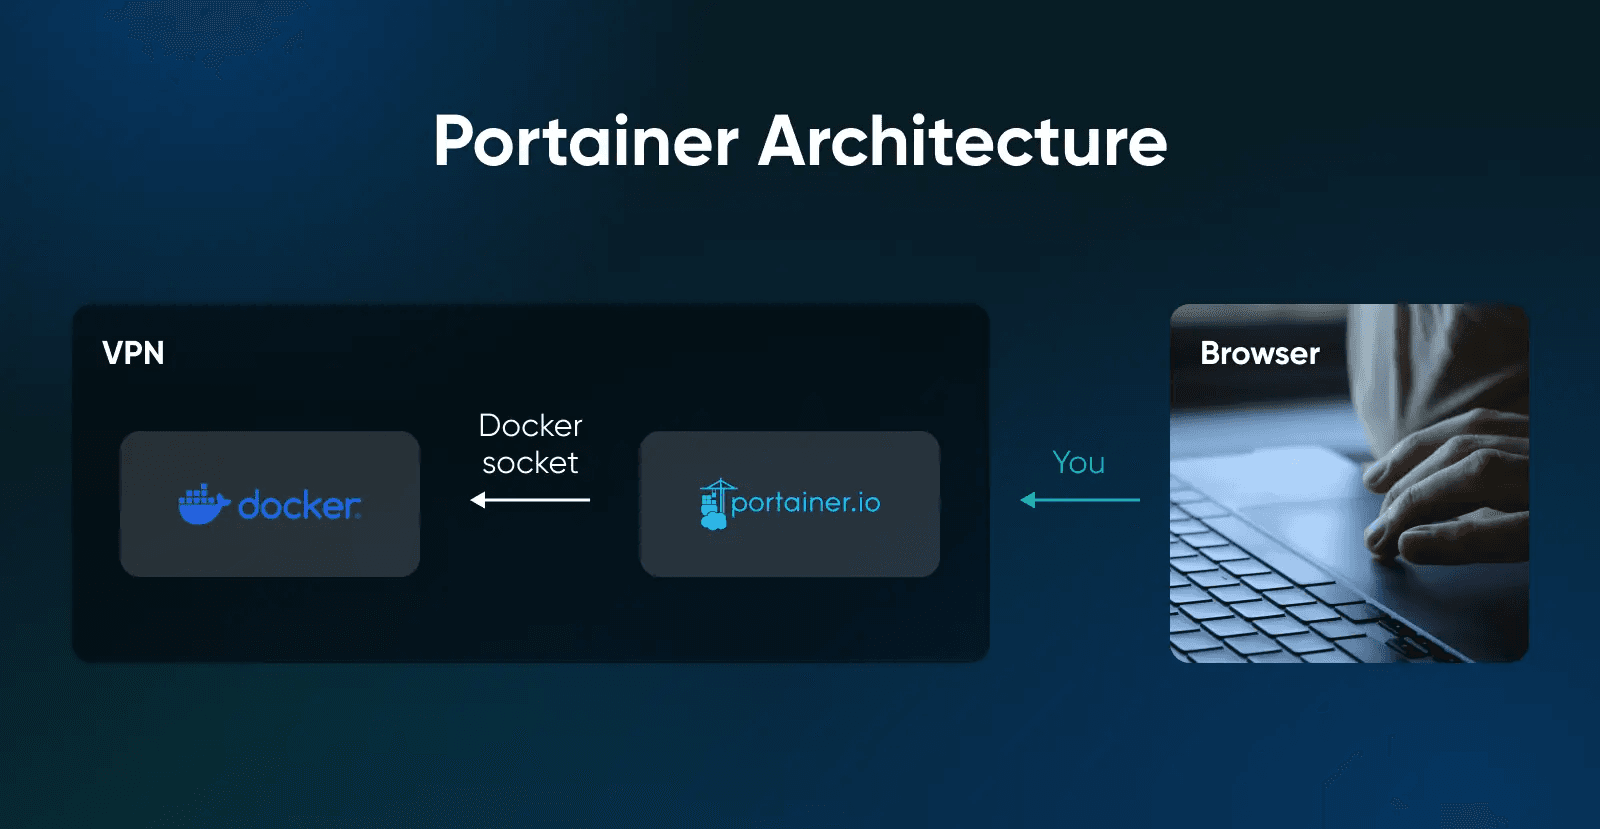
Portainer è un'interfaccia web che gira come container Docker e gestisce gli altri container tramite il socket Docker.
In sostanza è un frontend nel browser (una GUI per Docker) per gli stessi comandi Docker che altrimenti digiteresti a mano, con in più la gestione degli stack, l'accesso basato sui ruoli (se passi a Business Edition) e una dashboard con l'utilizzo di CPU e memoria.
È la connessione al socket a far funzionare tutto. Nel comando di installazione il bind appare come -v /var/run/docker.sock:/var/run/docker.sock, e quella sola riga fa tutto il lavoro pesante. Senza di essa, Portainer è un'interfaccia per un host Docker vuoto. Con essa, Portainer diventa il telecomando dell'host Docker.
Una cosa da tenere a mente: qualsiasi processo in grado di raggiungere /var/run/docker.sock può controllare il daemon Docker, e la documentazione sulla sicurezza di Docker è chiara: solo gli utenti fidati dovrebbero poterlo fare, perché un container avviato tramite il daemon può montare l'intero filesystem dell'host e modificarlo senza restrizioni. È una funzionalità quando a chiedere è Portainer, e un problema quando si tratta di qualche container che hai avviato la settimana scorsa dimenticandoti di avergli dato accesso al socket.
Tratta il bind del socket come un privilegio e verifica ogni altro container che lo richiede.
Ti serve Portainer se hai già Docker?
No. Docker funziona benissimo da terminale, e molte persone gestiscono un paio di container per anni senza mai installarci sopra un'interfaccia.
Ti serve Portainer se:
- Gestirai più di due o tre container Docker per app diverse.
- Alle 23 preferisci cliccare
restart
piuttosto che riscrivere un comando Compose. - Condividi l'accesso con qualcuno che non vive nel terminale.
- Vuoi distribuire gli aggiornamenti degli stack da un repository Git senza scrivere uno script di deploy.
Lascia perdere Portainer se:
- Esegui uno o due container che cambiano raramente.
- Ti trovi già bene con Docker Compose e vuoi restare lì.
Docker è ormai così diffuso che questa non è affatto una scelta di nicchia. Nello Stack Overflow Developer Survey 2025, il 71% degli intervistati ha dichiarato di usare Docker: il risultato più alto tra le tecnologie di sviluppo cloud e infrastruttura, con un balzo di 17 punti percentuali rispetto al 2024. Ad agosto 2026 il progetto Portainer conta più di 38.000 stelle su GitHub.
Esistono altre opzioni. Dokploy, per esempio, si avvicina di più a una PaaS auto-ospitata completa, gestendo per te app, database e SSL. Portainer resta più vicino a Docker puro: stessi file Compose, stesse immagini, solo con un'interfaccia sopra.
Se vivi in tmux ed esegui una sola app, chiudi pure questa scheda. Sei a posto. Se invece gestisci quattro app auto-ospitate e questo mese hai cercato due volte su Google Come funzionavano i log di Docker?
, continua a leggere.
Quanto deve essere potente il VPS per eseguire Docker e Portainer?
Portainer non indica un requisito minimo di RAM. Un VPS da 4 GB può andare bene per uno stack piccolo, ma dimensionalo in base ai requisiti combinati del sistema operativo, del daemon Docker e di ogni container che prevedi di eseguire.
La pagina dei requisiti di Portainer dice sorprendentemente poco sulla RAM: il Server viene distribuito come container leggero e le indicazioni sulle prestazioni nella documentazione riguardano lo storage (ne parliamo più avanti). Il vero calcolo della RAM dipende dai tuoi carichi di lavoro: metti in conto il sistema operativo, il daemon Docker e ogni container che prevedi di eseguire. Metti in conto anche lo spazio su disco per i log: il driver di log predefinito di Docker, json-file, non effettua alcuna rotazione, quindi i log di un container molto loquace possono occupare parecchio disco nel tempo. La documentazione di Docker sul logging consiglia invece il driver local. Una volta installato Docker (passaggio 2 più avanti), crea la directory di configurazione di Docker, imposta il driver di logging local e riavvia Docker: esegui sudo install -d -m 0755 /etc/docker, poi printf '%s\n' '{ "log-driver": "local" }' | sudo tee /etc/docker/daemon.json > /dev/null, poi sudo systemctl restart docker. Fallo prima di distribuire app a lunga esecuzione: il driver local ruota i log per impostazione predefinita e la modifica si applica solo ai container creati successivamente.
Ecco come si traduce nei carichi di lavoro reali:
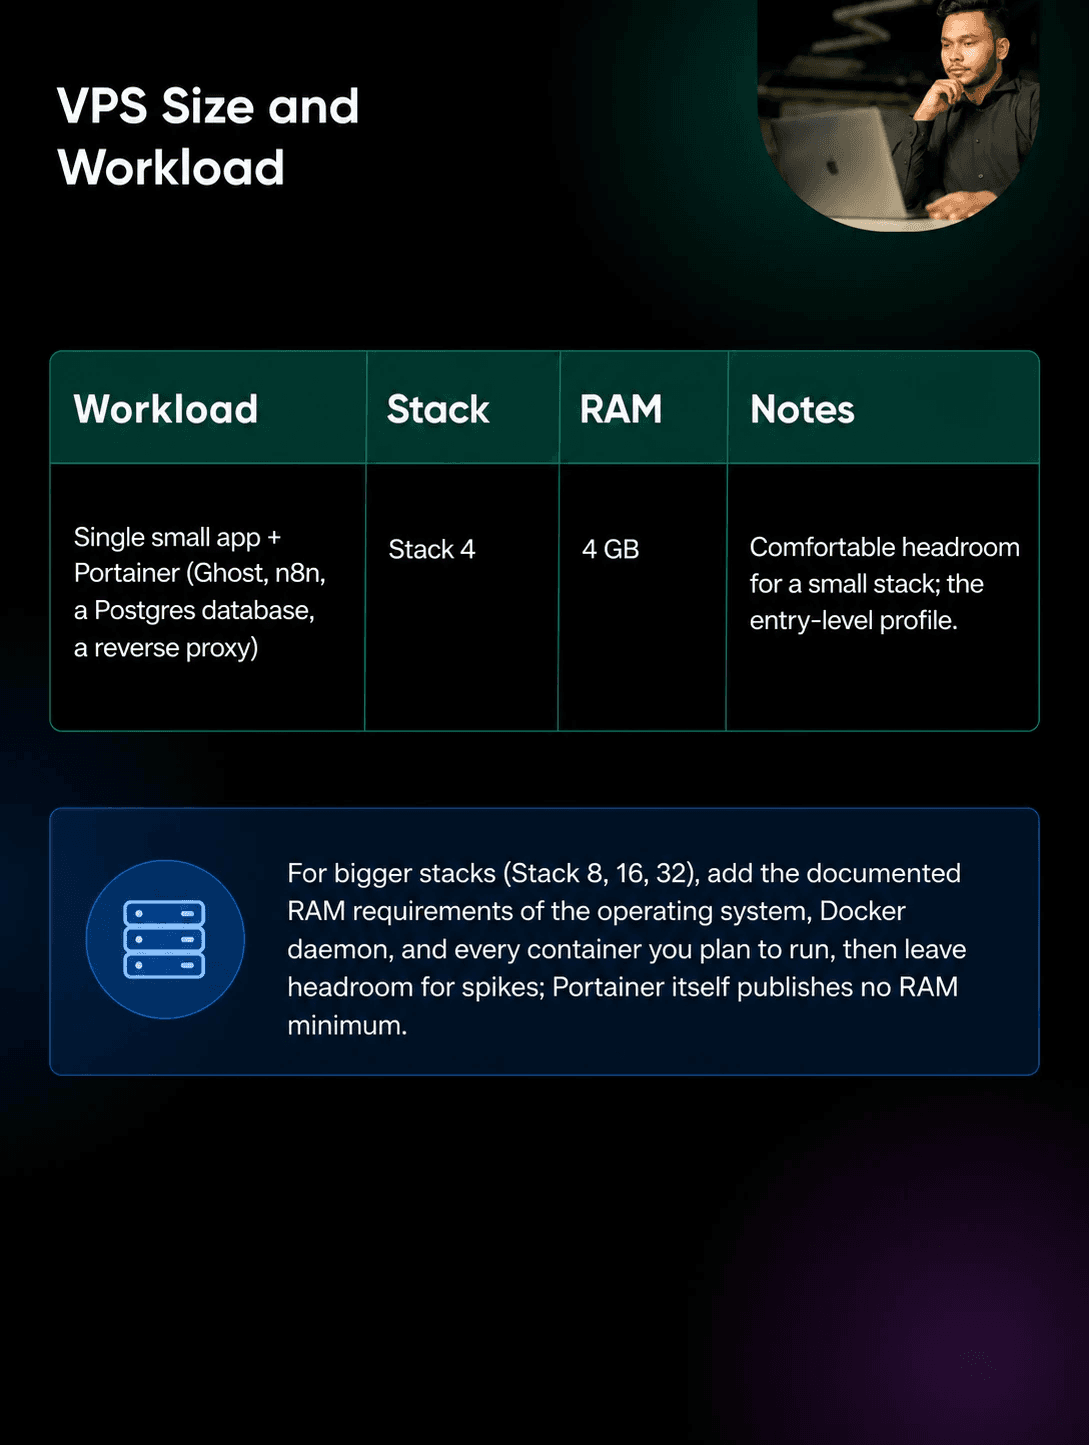
Il foglio di calcolo è una semplice somma: cerca il requisito di RAM documentato per ogni app che prevedi di eseguire, aggiungi il sistema operativo e il daemon Docker, poi lascia un margine per i picchi di utilizzo. Portainer non indica un requisito minimo di RAM, quindi sono le app, non l'interfaccia, a riempire il server.
Da DreamHost, il nostro hosting VPS è disponibile in quattro piani Stack basati sulla RAM (Stack 4, 8, 16 e 32). Il piano base Stack 4 (2 vCPU, 4 GB di RAM, 75 GB di SSD NVMe, accesso root completo) è perfetto per un piccolo host Docker. Con fatturazione mensile costa 8,99 $/mese per i primi 3 mesi e poi si rinnova automaticamente a 15,99 $/mese (dati di agosto 2026; l'intero periodo più le tasse viene addebitato al checkout. I prezzi aggiornati sono sempre sulla pagina VPS Docker + Portainer).
Se non sai ancora se ospitare in autonomia le tue app valga il tempo che richiede, Stack 4 è la taglia da cui partire: abbastanza grande per scoprirlo, abbastanza piccola da non farti pagare un margine che non userai. Se il tuo foglio di calcolo lo supera, puoi passare a un piano superiore e il tuo ambiente si sposta con te; tieni presente però che al momento non è possibile tornare a uno Stack più piccolo, quindi inizia in piccolo di proposito.
Una nota sullo storage: il volume dati di Portainer contiene il suo database e la sua configurazione, più un clone di ogni repository Git da cui distribuisci stack; la documentazione di Portainer avverte che repository grandi o numerosi possono occupare parecchio disco. Le indicazioni sulle prestazioni della documentazione riguardano lo storage, non la memoria: considerano ideali prestazioni da SSD (≈3,5 MB/s, almeno 30.000 IOPS, latenza di scrittura inferiore a 10 ms). Stack 4 include 75 GB di storage SSD NVMe.
Come si installano Docker e Portainer su un VPS?
Bastano sette passaggi. I tempi di download e installazione dipendono dal tuo VPS e dalla connessione di rete. I comandi dei passaggi da 2 a 6 sono scritti per Ubuntu e puoi incollarli in ordine su un server pulito; l'unico punto in cui un comando richiede un valore che conosci solo tu (il tuo indirizzo IP, nel passaggio 4) è segnalato nel passaggio stesso. (Vuoi saltare tutta la lista? La libreria di app dell'hosting VPS di DreamHost include un'immagine Docker + Portainer con entrambi già configurati.)
1. Scegli una distribuzione Linux
Questa guida usa Ubuntu 24.04 LTS. Docker Engine supporta Ubuntu 22.04, 24.04 e 26.04 LTS (ad agosto 2026). Ubuntu è uno dei sistemi operativi preinstallati disponibili sull'hosting VPS di DreamHost.
Funzionano anche Debian e le distribuzioni della famiglia RHEL come AlmaLinux, ma hanno procedure di installazione proprie nella documentazione di Docker e i comandi qui sotto non sono trasferibili così come sono. Un'ulteriore complicazione per la famiglia RHEL: la guida di installazione di Portainer presuppone che SELinux sia disattivato e indica di passare --privileged a Docker durante il deployment di Portainer se ti serve SELinux attivo. Se questa frase non ti ha detto nulla, usa Ubuntu.
Non sai quale versione di Ubuntu stai usando? Scopri cinque modi per verificarlo.
2. Installa Docker dal repository ufficiale
Non eseguire apt install docker.io e non installare Docker nemmeno tramite snap: la documentazione ufficiale di installazione di Docker inserisce docker.io tra i pacchetti non ufficiali da disinstallare prima di installare Docker Engine, e la guida di installazione di Portainer avverte che il pacchetto snap può causare problemi di compatibilità.
Per prima cosa, rimuovi gli eventuali pacchetti in conflitto. Questo è il comando di rimozione dell'attuale guida di installazione di Docker e su un server pulito di solito non trova nulla da rimuovere: la documentazione precisa che apt potrebbe segnalarti che nessuno di questi pacchetti è installato:
sudo apt remove $(dpkg --get-selections docker.io docker-compose docker-compose-v2 docker-doc docker-buildx podman-docker containerd runc | cut -f1)Poi aggiungi la chiave GPG di Docker (ogni riga qui sotto è un comando a sé):
sudo apt update
sudo apt install ca-certificates curl
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
sudo chmod a+r /etc/apt/keyrings/docker.asc
Quindi aggiungi il repository apt di Docker. Questo comando scrive la definizione del repository in /etc/apt/sources.list.d/docker.sources, il file usato dalla guida di installazione di Docker, inserendo automaticamente la tua versione di Ubuntu e l'architettura della CPU:
sudo tee /etc/apt/sources.list.d/docker.sources > /dev/null <<EOF
Types: deb
URIs: https://download.docker.com/linux/ubuntu
Suites: $(. /etc/os-release && echo "$VERSION_CODENAME")
Components: stable
Architectures: $(dpkg --print-architecture)
Signed-By: /etc/apt/keyrings/docker.asc
EOF
sudo apt update
Infine, installa Docker Engine e il plugin Compose in un colpo solo:
sudo apt install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin3. Verifica che Docker sia in esecuzione
Esegui sudo docker run hello-world.
Se non ricevi il messaggio Hello from Docker!
, sistema il daemon prima di aggiungere Portainer.
4. Integra UFW con Docker prima di avviare Portainer
Ecco la parte che la maggior parte delle guide mette alla fine, quando ormai è troppo tardi: quando Docker pubblica una porta, il traffico diretto a quella porta viene deviato prima di raggiungere le catene filtrate da UFW, quindi una porta pubblicata è raggiungibile dall'internet pubblico anche quando UFW dice che è bloccata. (La spiegazione completa è più avanti.) Nel momento in cui avvii Portainer, la sua porta 9443 sarà pubblica, proprio durante la finestra di cinque minuti in cui chiunque la raggiunga per primo può creare l'account amministratore. Quindi sistema il firewall prima.
Se UFW non è già attivo, consenti SSH e attivalo. (Se il tuo SSH usa una porta personalizzata, consenti quella porta al posto della 22, altrimenti è proprio in questo passaggio che ti chiudi fuori.)
sudo ufw allow 22/tcp
sudo ufw enable
Poi installa chaifeng/ufw-docker, uno strumento di terze parti che aggiunge le regole necessarie a /etc/ufw/after.rules, in modo che il traffico verso le porte pubblicate da Docker venga filtrato attraverso la catena DOCKER-USER. I comandi qui sotto fissano la release 251123 del progetto (novembre 2025) invece di scaricare dal branch master in continua evoluzione, e usano curl, che hai installato nel passaggio 2:
sudo curl -fsSL -o /usr/local/bin/ufw-docker \
  https://github.com/chaifeng/ufw-docker/raw/251123/ufw-docker
sudo chmod +x /usr/local/bin/ufw-docker
sudo ufw-docker install
sudo ufw reload
Dopo il ricaricamento, le porte pubblicate dei container vengono filtrate tramite UFW. Se la tua policy per il traffico instradato nega le connessioni in entrata e nessuna regola esistente consente la porta, le connessioni pubbliche restano bloccate finché non le consenti esplicitamente. (Il progetto ufw-docker segnala che, se le regole non hanno effetto dopo un riavvio di UFW, basta riavviare il server.)
Ora autorizza in anticipo il tuo accesso all'interfaccia di Portainer. Sostituisci YOUR_HOME_IP con l'IP pubblico da cui navigherai:
sudo ufw route allow proto tcp from YOUR_HOME_IP to any port 9443Con questa regola attiva prima dell'avvio di Portainer, il traffico IPv4 verso l'interfaccia è consentito solo dal tuo IP e da nessun altro, anche durante la finestra di creazione dell'amministratore iniziale. Così com'è scritta, la regola copre solo IPv4. La documentazione di ufw-docker afferma che lo strumento supporta anche le reti IPv6 e aggiorna /etc/ufw/after6.rules quando necessario, ma non fidarti sulla parola: se il tuo VPS risponde su un indirizzo IPv6 pubblico, prima di fidarti esegui anche via IPv6 il test dall'esterno descritto nella sezione sul firewall. Il compromesso: la maggior parte delle connessioni domestiche cambia IP di tanto in tanto, quindi potresti dover aggiornare la regola più avanti. Se la cosa ti infastidisce, la soluzione più pulita a lungo termine è mettere una VPN davanti all'interfaccia (ne parliamo nella sezione sulla messa in sicurezza).
5. Crea un volume persistente per i dati di Portainer
Poi esegui sudo docker volume create portainer_data.
Tenere il database di Portainer su un volume Docker (e non dentro il container) significa che un aggiornamento di Portainer non cancellerà la tua configurazione.
6. Avvia Portainer Community Edition
Questo è il comando della documentazione di installazione di Portainer per Linux, con un flag in meno: la versione ufficiale pubblica anche la porta 8000, un tunnel TCP che serve solo se in futuro colleghi ambienti remoti tramite Edge Agent. Un'installazione su un singolo host non ne ha bisogno, quindi la omettiamo:
sudo docker run -d \
  -p 9443:9443 \
  --name portainer \
  --restart=always \
  -v /var/run/docker.sock:/var/run/docker.sock \
  -v portainer_data:/data \
  portainer/portainer-ce:lts
Analizziamolo riga per riga:
-dlo esegue in modalità detached.-p 9443:9443è l'interfaccia web di Portainer su HTTPS, la porta che hai consentito per il tuo IP nel passaggio 4.--restart=alwaysriavvia Portainer dopo un reboot.- I flag
-vsono il bind del socket e il volume persistente del passaggio 5. :ltsti vincola alla linea di rilascio Long Term Support di Portainer, il tag usato nella documentazione di installazione ufficiale di Portainer.
7. Apri l'interfaccia e crea il tuo account amministratore
Apri nel browser https://YOUR_VPS_IP:9443 (dall'indirizzo IP che hai consentito nel passaggio 4).
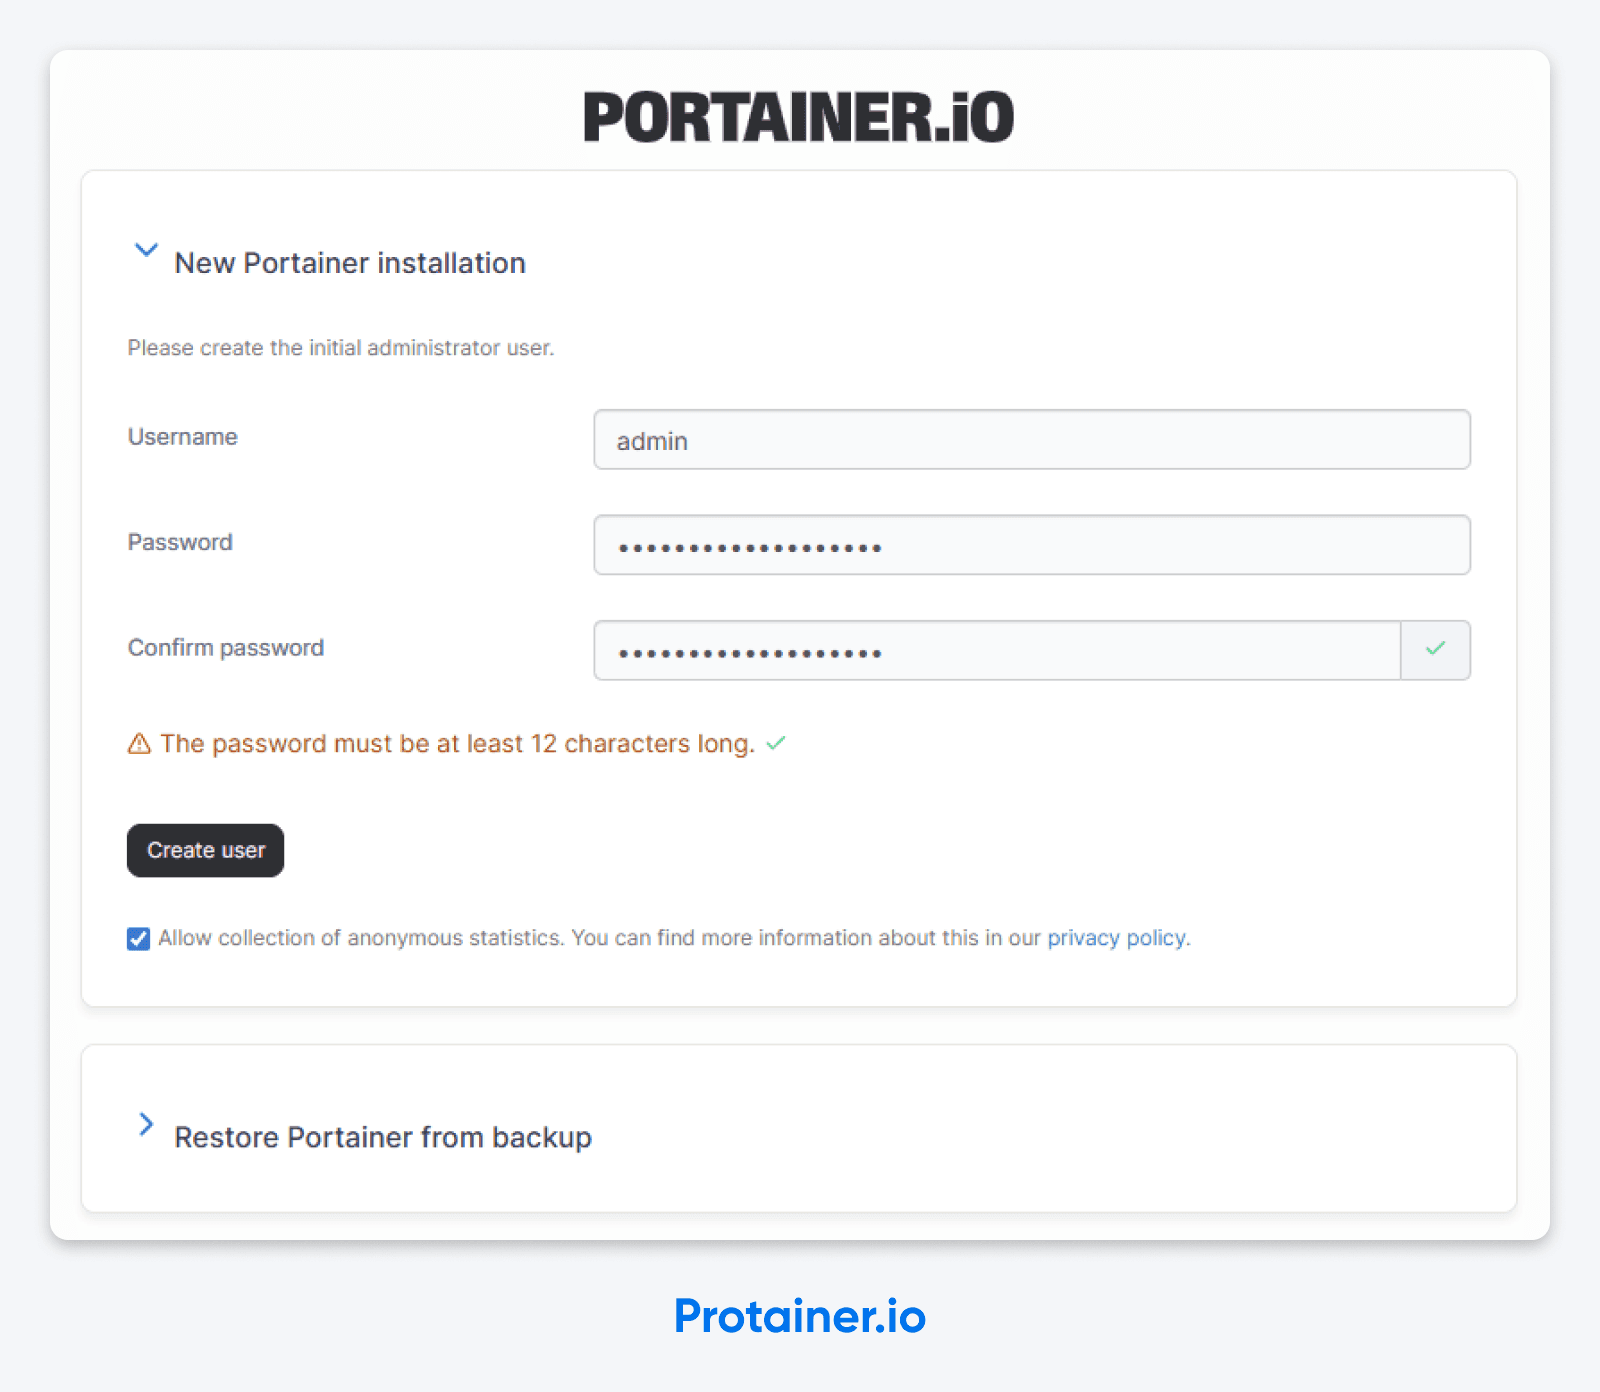
Supera l'avviso sul certificato autofirmato. Arriverai alla schermata create the initial administrator user
. Scegli un nome utente diverso da admin, imposta una password robusta e salvala in un posto sicuro. E… sei dentro!
Perché Portainer è andato in timeout?
Perché alla prima installazione Portainer aspetta esattamente cinque minuti che qualcuno lo rivendichi. Se nessuno lo fa, chiude la porta.
Testualmente dalle FAQ ufficiali di Portainer:
As a security precaution, when Portainer is first installed it will wait for 5 minutes for an administrator user to be created (part of the initial setup). If a user is not created within those 5 minutes, the Portainer Server will stop listening for requests.
Tradotto: se durante il passaggio 6 ti sei preparato un panino, ora la tua installazione si rifiuta di parlarti, e non hai sbagliato nulla.
La soluzione è semplice. Esegui sudo docker restart portainer.
Questo riavvia il container, ti dà un'altra finestra di cinque minuti e ti porta alla schermata di creazione dell'amministratore. Ripeti quanto serve. Benvenuto nel mondo dell'hosting in autonomia.
Se automatizzi l'installazione su più server (Ansible, Terraform, una pipeline di deploy), Portainer accetta il flag --admin-password-file, che crea l'utente amministratore da un file al primo avvio del container: così non c'è nessuna schermata di creazione dell'amministratore da raggiungere in tempo. La documentazione sulla configurazione CLI di Portainer spiega la sintassi. Per un'installazione singola su un VPS, il trucco del riavvio va benissimo.
Come impedisci a Docker di aggirare il firewall?
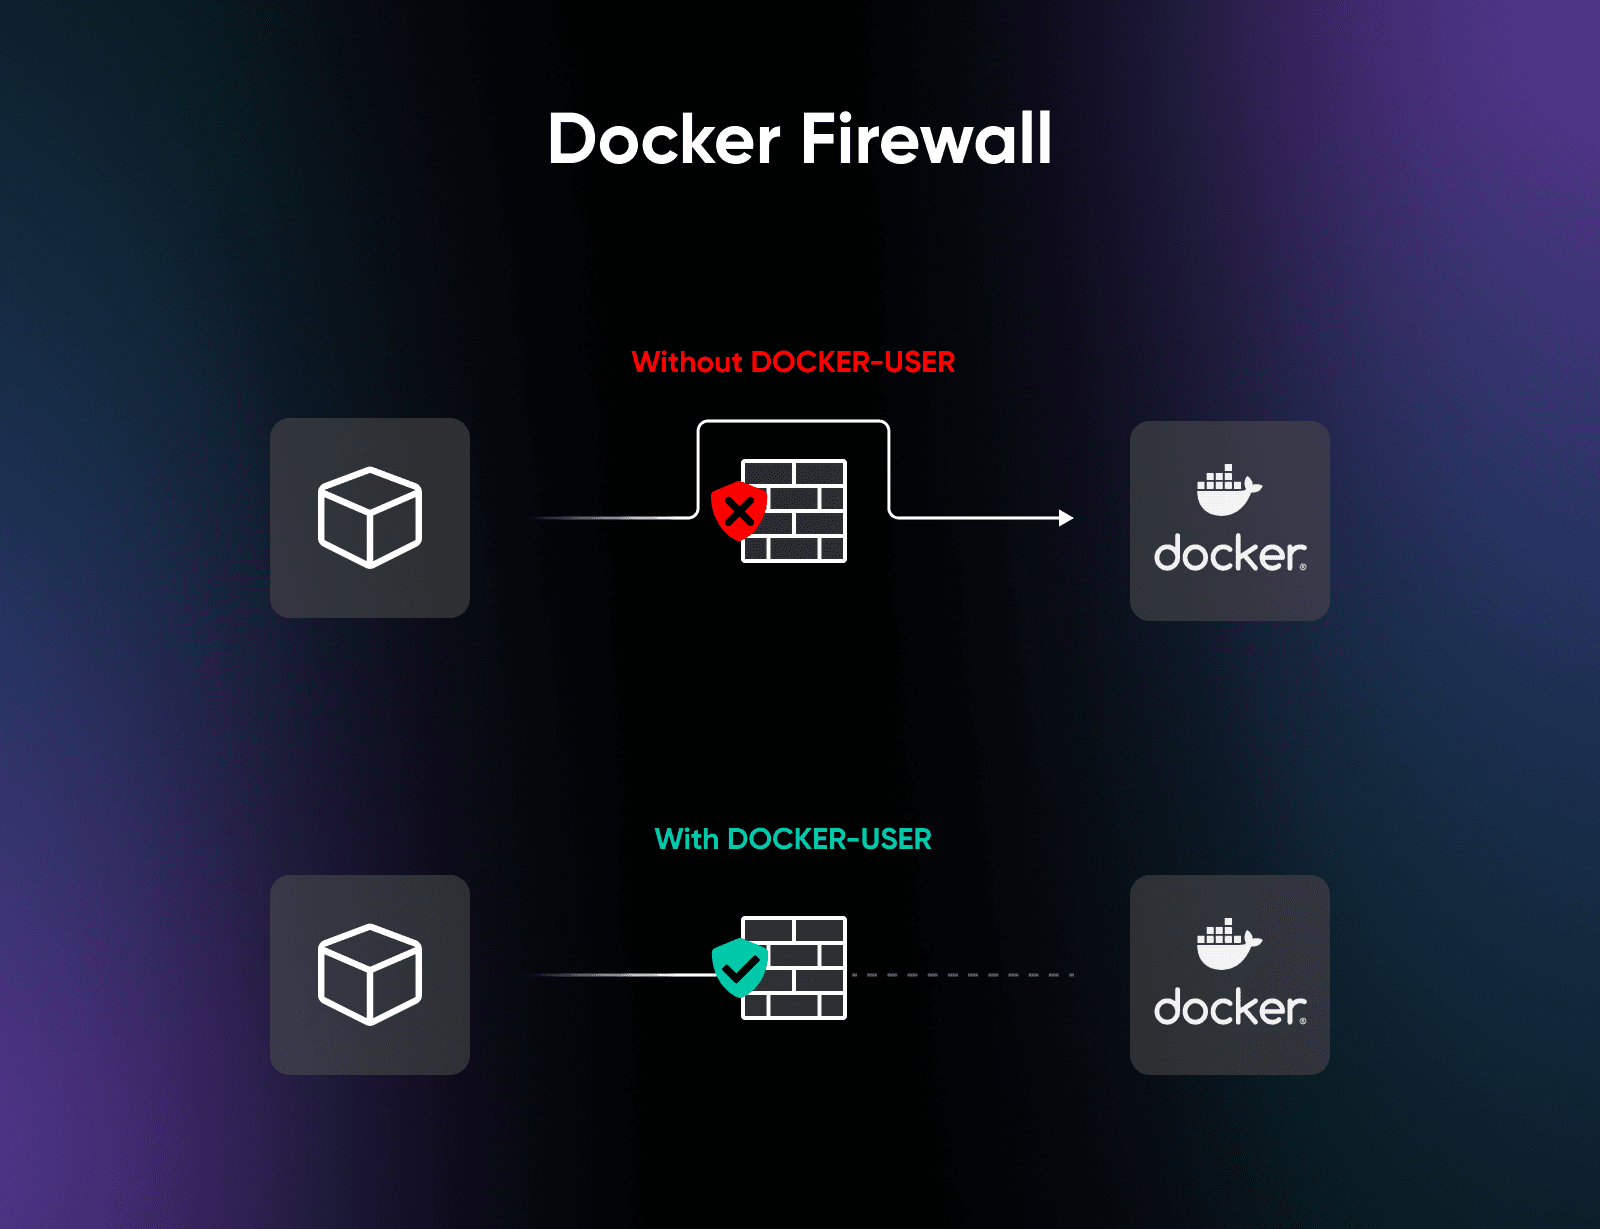
L'hai già fatto, nel passaggio 4. Ecco cosa è successo davvero, come aprire le porte di proposito e come dimostrare che funziona.
Il problema: quando pubblichi la porta di un container con -p 80:80, quella porta è raggiungibile dalla rete Internet pubblica anche se ufw status indica la porta 80 come bloccata. Secondo la documentazione di Docker sul filtraggio dei pacchetti, Docker routes container traffic in the nat table, which means that packets are diverted before it reaches the INPUT and OUTPUT chains that ufw uses.
UFW non è rotto. Sta solo sorvegliando il corridoio sbagliato.
La soluzione indicata da Docker stesso è la catena iptables DOCKER-USER, una catena che Docker crea appositamente per le regole definite dall'utente e che viene elaborata prima delle regole nelle catene di Docker. Lo script ufw-docker che hai installato nel passaggio 4 collega UFW a quella catena aggiungendo un blocco di regole (tra i marcatori # BEGIN UFW AND DOCKER e # END UFW AND DOCKER) a /etc/ufw/after.rules, così viene caricato insieme al resto della configurazione di UFW.
Per aprire di proposito al pubblico una porta di un container, per esempio un'app web sulla porta 80 del container, usa una regola route:
sudo ufw route allow proto tcp from any to any port 80Una trappola segnalata dalla documentazione di ufw-docker: la regola usa la porta del container, non quella dell'host. Se hai pubblicato con -p 8080:80, la regola corretta è quella qui sopra (porta 80), non la porta 8080.
Per verificare dall'esterno, fai il test da una rete che non è nella tua lista di accesso consentito: va bene un hotspot del telefono. Il comando dovrebbe andare in timeout invece di restituire la pagina di login di Portainer:
curl -k --max-time 5 https://YOUR_VPS_IP:9443

# For IPv6, enclose the address in square brackets:
curl -k --max-time 5 'https://[YOUR_VPS_IPV6]:9443'
Esegui lo stesso comando dall'IP che hai consentito nel passaggio 4 e dovresti ricevere dell'HTML. Che UFW dica denied
è un'affermazione; un timeout da una rete estranea è una prova.
Per annullare tutto, esegui sudo ufw-docker uninstall, che secondo la documentazione del progetto ripristina la configurazione di UFW ed elimina i file installati, poi sudo ufw reload. In alternativa, puoi rimuovere a mano il blocco tra i marcatori # BEGIN UFW AND DOCKER e # END UFW AND DOCKER in /etc/ufw/after.rules e ricaricare UFW.
Questo tranello coglie in fallo anche ingegneri esperti, sia sui server personali sia su quelli di produzione: UFW dice una cosa, la rete Internet pubblica ne dice un'altra, e la verità sta in iptables. Se preferisci che Portainer non abbia mai una porta pubblica, mettigli davanti un tunnel VPN come WireGuard.
Cosa proteggere subito dopo il primo accesso?
Sei dentro. Cinque cose da fare prima di chiudere la scheda del browser; le prime quattro arrivano direttamente dalla guida alla sicurezza di Portainer:
- Attiva Force HTTPS only. L'installazione di questa guida pubblica solo la porta 9443, quindi nessuna porta HTTP è esposta fin dall'inizio. Attivare l'opzione Force HTTPS only in Settings → SSL Certificate rende la scelta definitiva: secondo la documentazione sulle impostazioni di Portainer, disattiva del tutto l'ascolto sulla vecchia porta HTTP (9000), così un futuro redeploy che aggiunga
-p 9000:9000non potrà riaprire un percorso non cifrato. - Sostituisci il certificato autofirmato. Carica un certificato che hai generato tu, oppure metti davanti a Portainer un reverse proxy NGINX con un certificato Let’s Encrypt. Dopo il primo giorno, superare ogni volta l'avviso del browser è un'abitudine di cui ti pentirai.
- Usa un vero nome utente per l'amministratore. Con il nome utente admin predefinito, un attaccante ha una credenziale in meno da indovinare. Scegline uno specifico per te.
- Limita l'interfaccia a una VPN. Eseguire Portainer dietro una VPN WireGuard è lo schema indicato dalla guida alla sicurezza di Portainer. Una porta 9443 limitata al tuo IP di origine (passaggio 4) va bene. Una porta 9443 raggiungibile solo da una rete privata è meglio.
- Controlla il bind del socket Docker. Qualsiasi cosa abbia accesso a
/var/run/docker.sockcontrolla il daemon Docker e, tramite questo, l'host. Non montare il socket alla leggera in altri container. Ogni bind aggiuntivo è un nuovo percorso verso l'host. Se un container dice di aver bisogno del socket, chiediti perché, e valuta un socket proxy se la risposta èper il monitoraggio.
Come si usa Portainer nella pratica quotidiana?
Il vantaggio di installare Portainer arriva il giorno in cui smetti di collegarti via SSH per riavviare un container che fa i capricci e inizi semplicemente a cliccare un pulsante. Il vantaggio più grande, però, è la gestione degli stack.
Uno stack di Portainer è un'app multi-container definita da un file Docker Compose. Portainer può distribuire come stack le configurazioni Docker Compose supportate in quattro modi, elencati nella documentazione ufficiale sugli stack:
- Incolla il Compose nell'editor web
- Carica un file Compose
- Collega Portainer a un repository Git
- Distribuisci da un template personalizzato
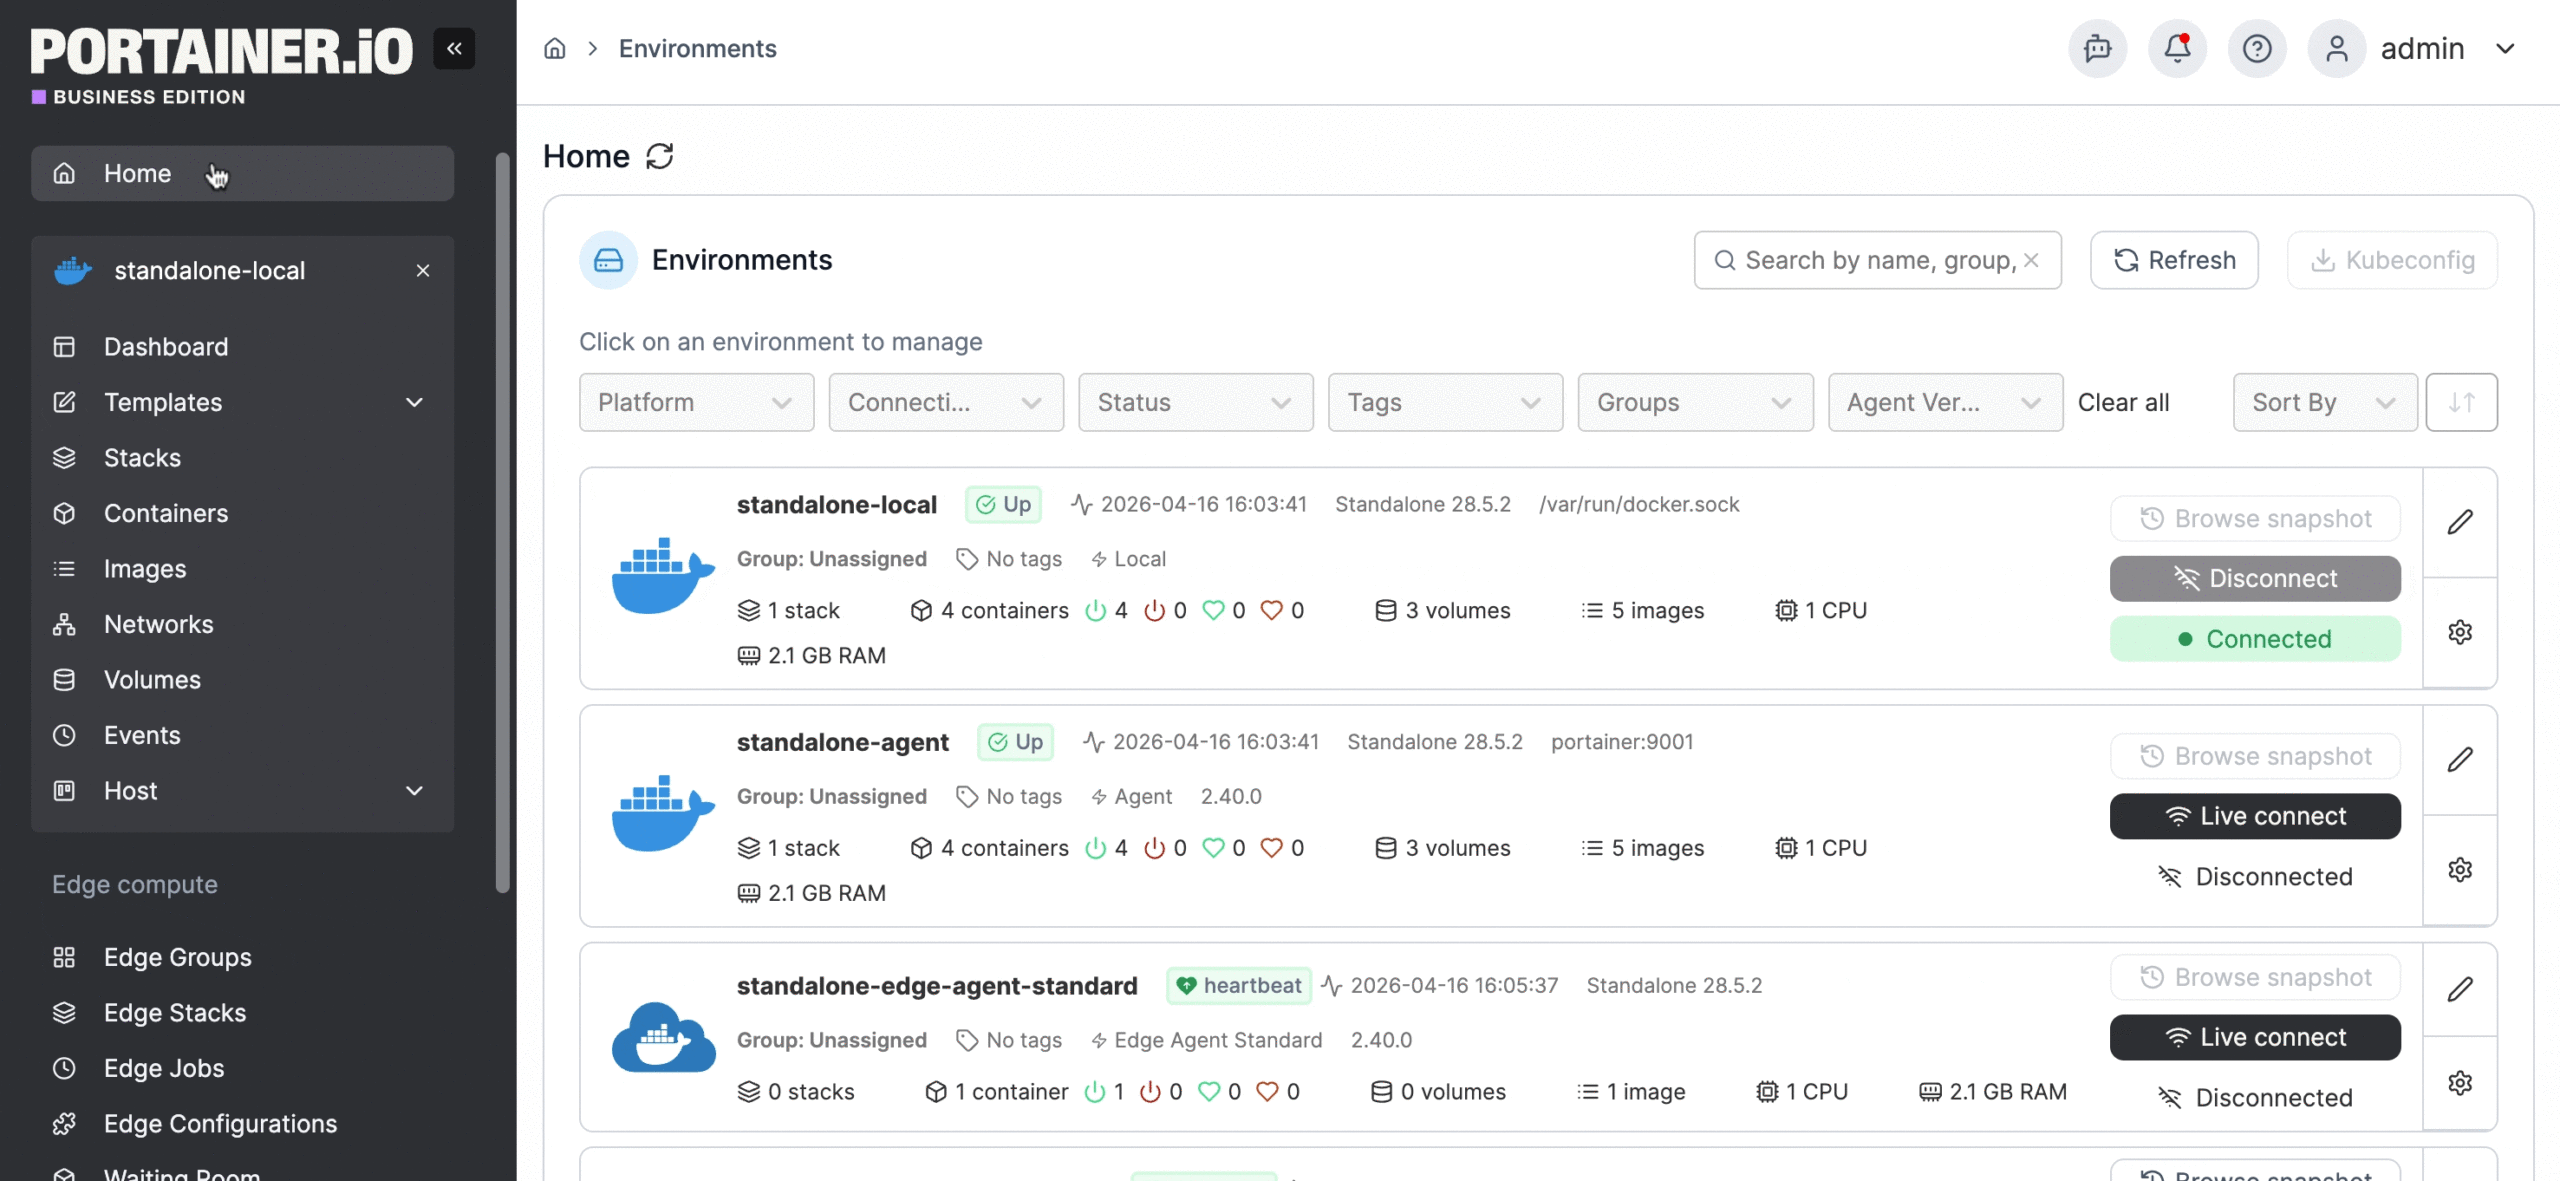
Il percorso Git è quello che conta davvero. Indichi a Portainer un repository pubblico o autenticato e il percorso del file docker-compose.yml, poi attivi gli aggiornamenti GitOps. Portainer controlla il repository a un intervallo che scegli tu, oppure ti fornisce un URL webhook da aggiungere al tuo host Git (da attivare, per esempio, con una GitHub Action). Quando il file Compose cambia a monte, Portainer scarica le modifiche e ridistribuisce in automatico. E sì, funziona anche nella Community Edition: nella pagina della documentazione sugli stack, solo l'opzione dei volumi con percorso relativo è contrassegnata come Business Edition.
È la versione auto-ospitata del deploy al push
, senza pagare una PaaS per il privilegio.
Anche i piccoli vantaggi quotidiani si sommano. Pensa ai log consultabili in un pannello invece di seguirli da riga di comando, ai riavvii con un clic, alla ricostruzione di uno stack con un pulsante e ai grafici delle risorse che puoi scorrere in tre secondi invece di eseguire Docker stats.
Se in futuro aggiungi host remoti tramite Edge Agent, la porta 8000 torna in gioco: le FAQ qui sotto spiegano il redeploy e la regola del firewall.
Come fai il backup di Portainer e dei tuoi container?
Un volume garantisce la persistenza, non è un backup. Il volume portainer_data del passaggio 5 sopravvive agli aggiornamenti del container, ma risiede sullo stesso disco di tutto il resto. Per questo un vero piano di backup ha tre parti, e tutte e tre escono dal VPS.
1. La configurazione di Portainer. Nell'interfaccia vai su Settings → Back up Portainer, lascia l'opzione predefinita Download backup file e clicca su Download backup. Secondo la documentazione sulle impostazioni di Portainer, così scarichi un archivio tar.gz di tutto ciò che Portainer conserva nel suo volume /data, facoltativamente cifrato con password, e quell'archivio è tutto ciò che ti serve per ripristinare Portainer. La documentazione è altrettanto chiara sui limiti: esegue il backup solo della configurazione di Portainer, non dei container, degli stack o dei volumi che hai distribuito. (I backup pianificati su S3 esistono, ma solo nella Business Edition: con la CE, imposta un promemoria ricorrente nel calendario.)
2. I dati delle tue applicazioni. La documentazione di Docker sui volumi indica i volumi con nome come il metodo preferito per rendere persistenti i dati dei container, più facili da salvare o migrare rispetto ai bind mount. Un mount in sola lettura impedisce di scrivere solo al container di backup: l'app stessa può comunque scrivere sul volume durante l'archiviazione e consegnarti una copia incoerente. Quindi prima ferma il container dell'app (sudo docker stop myapp), oppure usa il meccanismo di backup supportato dall'app. Poi monta il volume in sola lettura in un container usa e getta, crea l'archivio tar e riavvia l'app (sostituisci i nomi con i tuoi):
sudo docker run --rm \
  -v myapp_data:/source:ro \
  -v "$PWD":/backup \
  alpine tar czf /backup/myapp_data.tgz -C /source .
Per i database, preferisci lo strumento di dump del database stesso (pg_dump, mysqldump) alla copia dei file di dati in uso, così non archivi un file a metà scrittura. Poi sposta gli archivi fuori dal server con una pianificazione: rsync o scp verso un'altra macchina, oppure caricali su un object storage. Un backup che risiede sul disco di cui fa il backup sparisce insieme a quel disco.
3. I file Compose e i segreti. Se distribuisci gli stack da Git, i file Compose sono già fuori dall'host. Quello che Git non contiene è tutto ciò che non hai mai committato: file .env, chiavi API e password inserite al momento del deploy. Anche le directory montate con bind restano fuori dal backup dei volumi descritto sopra. Fanne un inventario a parte e salvale con un backup cifrato.
Poi prova il ripristino, prima di averne bisogno. Secondo la documentazione di Portainer, il ripristino della configurazione funziona solo su un'istanza nuova: distribuisci un nuovo container Portainer con un volume dati vuoto (va bene un VPS usa e getta o il tuo portatile), scegli Restore Portainer from backup durante la configurazione iniziale e verifica di poter accedere con le vecchie credenziali e di vedere le definizioni dei tuoi stack. Questa prova copre solo la parte 1, cioè la configurazione di Portainer. Le parti 2 e 3 richiedono un test a parte per ogni app: ripristina un archivio in un volume nuovo, avvia l'app su quel volume e controlla che i dati ci siano davvero. Un backup mai testato è solo una speranza con un nome di file.
Quanto costa Portainer? (E quando il gratis smette di essere gratis?)
Portainer è gratuito in due modi. La Community Edition è gratuita e open source (licenza zlib), senza bisogno di chiavi di licenza. E la Portainer Business Edition è gratuita per sempre fino a 3 nodi: tutte le funzionalità Business, nessun limite di tempo, nessuna carta di credito. Invece di pagare, ti registri per ottenere una chiave di licenza gratuita.
| Edizione | Costo | Nodi | Ideale per |
|---|---|---|---|
| Community Edition | Gratuita, open source | Nessuna licenza per nodo | Progetti personali, homelab, chi ospita in autonomia su un singolo VPS |
| Business Edition — 3 nodi gratis | Gratuita, senza limiti di tempo | Fino a 3 | Piccoli homelab che vogliono funzionalità Business come RBAC |
| Home & Student | 155 $/anno | Fino a 15 | Homelab più grandi e studenti; esclusivamente uso non commerciale |
| Business Starter | Da 105 $/mese | 5, 10 o 15 | Piccoli team che gestiscono infrastrutture reali (supporto della community) |
| Business Scale | Da 209 $/mese | Da 5 a 35 | Team in crescita che hanno bisogno di supporto 9×5 |
| Enterprise | Su preventivo | Personalizzato | Esigenze di conformità e supporto prioritario |
Prezzi tratti dalla pagina dei prezzi di Portainer ad agosto 2026; Starter e Scale richiedono un impegno annuale.
Quindi quale scegliere? Per un singolo VPS con un solo amministratore, Community Edition: è open source, non richiede registrazione e fa tutto ciò che trovi in questa guida, deploy da Git compresi. Se ti serve il controllo degli accessi basato sui ruoli (RBAC) per un secondo utente, o gestisci già due o tre server, scegli invece il piano Business gratuito fino a 3 nodi: è lo stesso software con le funzionalità Business sbloccate, gratis finché resti entro i tre nodi. I piani a pagamento hanno senso solo quando gestisci un numero consistente di nodi con un team. E prima di dare per scontato che pagare significhi avere assistenza, controlla il livello di supporto: ad agosto 2026, la pagina dei prezzi di Portainer indica il supporto della community per il piano Starter, un supporto 9×5 con risposta entro il giorno lavorativo successivo dal piano Scale in su e il supporto prioritario per Enterprise.
Conviene aggiungere Portainer o farne a meno?
Ecco la risposta onesta, in due frasi:
✅ Se condividerai questo server, farai deploy da Git o tra un anno avrai più di tre container in esecuzione, installa Portainer finché l'host è appena configurato e le tue abitudini si stanno ancora formando.
❌ Se hai una sola app tranquilla e ti trovi bene nel terminale, non sentirai la mancanza di un'interfaccia che non hai mai installato.
La vera domanda non è se usare Portainer o no. È se ospitare in autonomia le tue app sia la scelta giusta per te, e a questa hai già risposto quando hai aperto questa scheda.
Un VPS da 4 GB, Docker e Portainer CE bastano per iniziare a ospitare le tue app in autonomia sul serio: scegli le app, somma i loro requisiti documentati e lascia che sia il foglio di calcolo, non la lista dei desideri, a decidere quando il server deve crescere.
Niente male, no?
Domande frequenti su Docker e Portainer
Si può eseguire Docker su un VPS?
Sì. Un VPS con accesso root è uno dei posti più flessibili in cui eseguire Docker: installi Docker Engine sul sistema operativo Linux del server e ogni app gira nel proprio container. La distinzione su cui molti inciampano è che il VPS è il server virtuale che prendi in affitto, mentre Docker è il software che ci esegui sopra per isolare le applicazioni in container. Va bene qualsiasi VPS con accesso root e RAM sufficiente per i tuoi container. L'hosting VPS di DreamHost offre perfino un'immagine con Docker + Portainer preinstallati.
A cosa serve Portainer?
Portainer serve a gestire container Docker, Docker Swarm e Kubernetes tramite un'interfaccia web. Gira a sua volta come container Docker, si collega al socket Docker dell'host e ti offre una vista e un pannello di controllo nel browser su tutti gli altri container dell'host: puoi avviare e fermare container, distribuire stack multi-container, consultare i log e gestire gli accessi degli utenti senza collegarti via SSH.
Mi serve Portainer se ho già Docker?
No, non ti serve Portainer per usare Docker. Docker funziona interamente da terminale e molte persone che ospitano le proprie app in autonomia non installano mai un'interfaccia sopra.
Portainer si ripaga quando gestisci più di due o tre container, condividi l'accesso con qualcuno che non vive nel terminale o distribuisci gli aggiornamenti degli stack da un repository Git. Lascia perdere se esegui uno o due container stabili e ti trovi bene con Docker Compose.
Su quale porta gira Portainer?
Per impostazione predefinita, Portainer offre la sua interfaccia web su HTTPS sulla porta 9443. Il comando di installazione ufficiale nella documentazione di installazione per Linux di Portainer pubblica anche la porta 8000, un tunnel TCP usato solo dagli Edge Agent quando in seguito colleghi host Docker remoti. È facoltativa, ed è per questo che l'installazione su singolo host di questa guida elimina del tutto il flag -p 8000:8000.
Quanta RAM serve a Portainer?
Gli attuali requisiti di sistema di Portainer non indicano un minimo di RAM: il Server gira come container leggero e le indicazioni sulle prestazioni nella documentazione riguardano il disco, non la memoria. Dimensiona la RAM sommando i requisiti documentati del sistema operativo, del daemon Docker e di ogni app che eseguirai, poi lascia un margine per i picchi.
Da DreamHost, il nostro piano base di hosting VPS, Stack 4, include 4 GB di RAM, un punto di partenza per uno o due container leggeri. Uno stack con n8n, Ghost e un database sta in Stack 8, il piano che la nostra pagina Docker indica per le app in produzione. Se 4 GB bastino dipende dalle app che esegui davvero; se i conti superano questa soglia, puoi passare a un piano Stack più grande.
Portainer è gratuito?
Sì, e per due motivi. Portainer Community Edition è gratuita e open source, senza bisogno di chiavi di licenza. Anche Portainer Business Edition (che aggiunge funzionalità come il controllo degli accessi basato sui ruoli) è gratuita fino a 3 nodi, con tutte le funzionalità e senza limiti di tempo: invece di pagare, ti registri per ottenere una chiave di licenza gratuita. Oltre i tre nodi, i prezzi di Business partono da 105 $/mese con il piano Starter secondo la pagina dei prezzi di Portainer (dati di agosto 2026), mentre una licenza Home & Student da 155 $/anno copre homelab non commerciali fino a 15 nodi.
Portainer può gestire più host Docker?
Sì, Portainer gestisce più host Docker tramite Agent ed Edge Agent. L'Agent standard resta in ascolto sulla porta 9001 di ogni host remoto; gli Edge Agent, invece, si collegano in uscita alla porta tunnel 8000 del Portainer Server e, secondo la documentazione sui requisiti di Portainer, non hanno bisogno di porte in ingresso aperte. Se ospiti le tue app in autonomia su un singolo VPS, nulla di tutto questo ti serve: ecco perché l'installazione di questa guida elimina il flag della porta 8000 presente nel comando ufficiale di Portainer. Il giorno in cui colleghi un ambiente remoto tramite un Edge Agent, ridistribuisci Portainer aggiungendo -p 8000:8000, poi consenti la porta 8000 del container in UFW dall'IP pubblico in uscita di ogni Edge Agent, sostituendo EDGE_AGENT_IP qui: sudo ufw route allow proto tcp from EDGE_AGENT_IP to any port 8000.
Docker aggira UFW su un VPS?
Sì, per impostazione predefinita Docker aggira UFW perché gestisce il traffico dei container a livello NAT di iptables, che si trova prima delle catene INPUT e OUTPUT di UFW.
Secondo la documentazione di Docker sul filtraggio dei pacchetti: packets are diverted before it reaches the INPUT and OUTPUT chains that ufw uses.
La soluzione è aggiungere le tue regole alla catena iptables DOCKER-USER, e uno strumento della community per integrarvi UFW è chaifeng/ufw-docker, da installare prima ancora di avviare Portainer, nel passaggio 4 di questa guida.