¿Alguna vez has oído hablar de Dockerception?
Pues agárrate, que vamos a bajar por la madriguera del conejo.
Portainer, la interfaz web que estás por instalar sobre Docker, es en sí mismo un contenedor de Docker.
Es una herramienta que se ejecuta sobre lo mismo que administra. La levantas con una sola línea de docker run, y lo primero que hace es asomarse por un pequeño hueco del host (un archivo socket) y pedirle al daemon de Docker que le muestre todos los contenedores del servidor, incluido él mismo. Desde esa pestaña del navegador administras todos tus demás contenedores de Docker.
La interfaz que estás viendo aparece en su propia lista de contenedores.
En un VPS por el que ya pagas y que ya manejas con soltura por SSH, Portainer se integra limpiamente sobre Docker sin cambiar cómo funciona nada por debajo.
Ahí está el valor.
Un servidor de 4 GB puede ser un punto de partida para Docker y Portainer, pero las aplicaciones que agregues determinan si esa capacidad alcanza. Piensa en la domótica, el archivo de fotos familiares, el asistente de IA y el boletín que llevas tiempo amenazando con lanzar, todo en un servidor que de verdad es tuyo.
Así es como lo pones en marcha, lo aseguras y empiezas a sacarle provecho.
¿Qué es Portainer, exactamente?
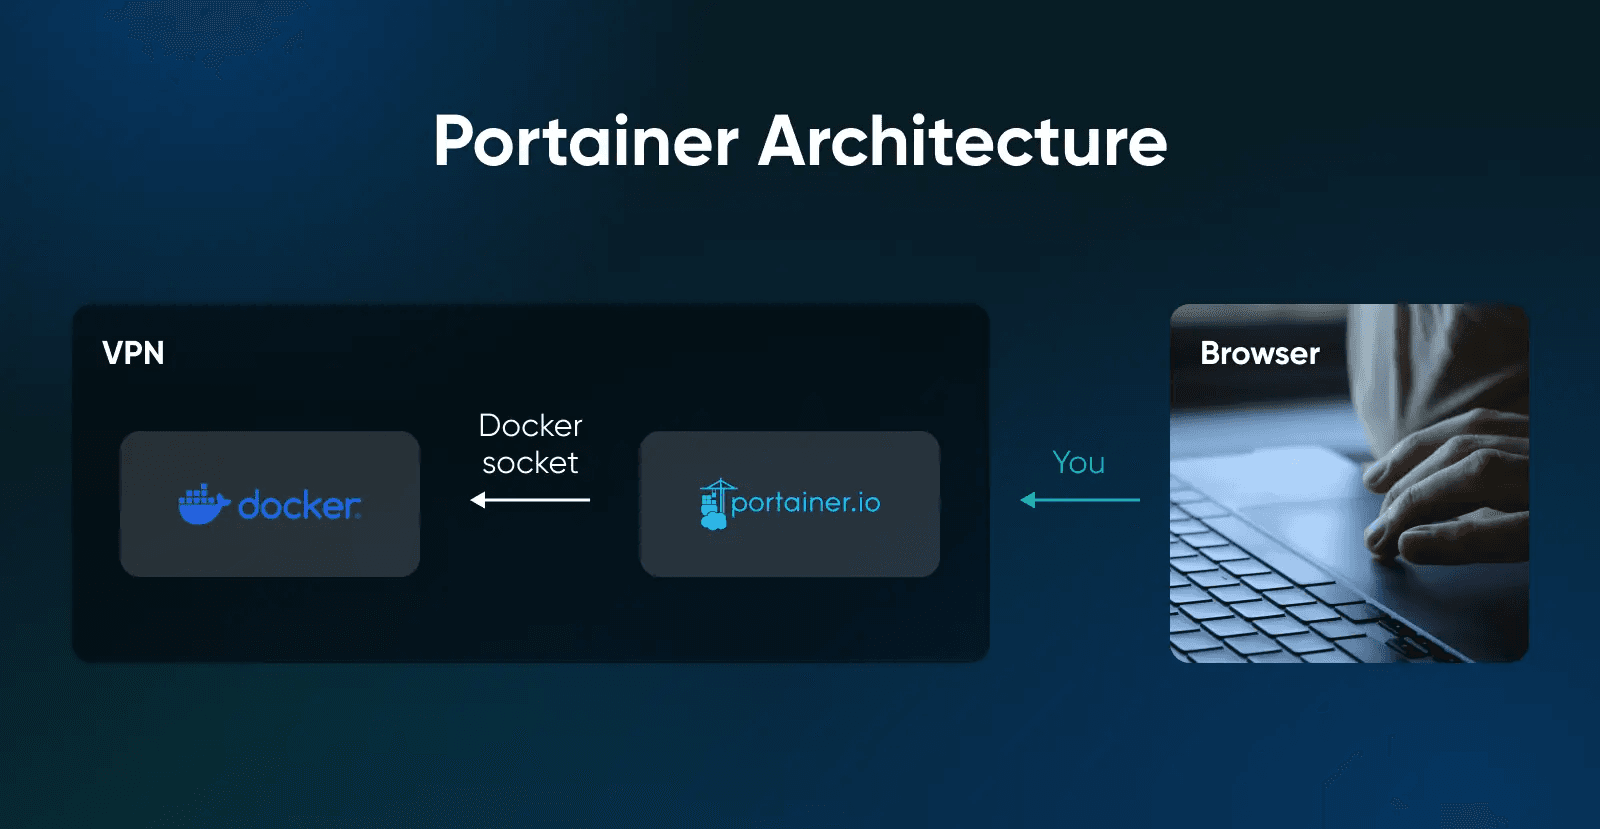
Portainer es una interfaz web que se ejecuta como un contenedor de Docker y administra tus demás contenedores a través del socket de Docker.
Es, en esencia, una interfaz en el navegador (una GUI de Docker) para los mismos comandos de Docker que de otro modo escribirías a mano, además de administración de stacks, acceso basado en roles (si actualizas a Business Edition) y un panel con la vista de CPU y memoria.
La conexión al socket es lo que lo hace funcionar. En el comando de instalación, el bind se ve así: -v /var/run/docker.sock:/var/run/docker.sock, y esa sola línea hace todo el trabajo pesado. Sin ella, Portainer es una interfaz para un host de Docker vacío. Con ella, Portainer es el control remoto del host de Docker.
Algo que debes tener en cuenta: cualquier proceso que pueda acceder a /var/run/docker.sock puede controlar el daemon de Docker, y la documentación de seguridad de Docker es tajante en que solo los usuarios de confianza deberían poder hacerlo, porque un contenedor iniciado a través del daemon puede montar todo el sistema de archivos del host y modificarlo sin restricciones. Eso es una función cuando quien lo pide es Portainer, y un problema cuando es algún contenedor que levantaste la semana pasada y olvidaste que le diste acceso al socket.
Trata el bind del socket como una capacidad privilegiada y audita cualquier otro contenedor que lo pida.
¿Necesitas Portainer si ya tienes Docker?
No. Docker funciona bien desde la terminal, y mucha gente ejecuta un par de contenedores durante años sin instalar nunca una interfaz encima.
Te conviene Portainer si:
- Vas a manejar más de dos o tres contenedores de Docker para distintas aplicaciones.
- Prefieres hacer clic en
restart
que volver a escribir un comando de Compose a las 11 de la noche. - Compartes el acceso con alguien que no vive en la terminal.
- Quieres desplegar actualizaciones de stacks desde un repositorio de Git sin escribir un script de despliegue.
Sáltate Portainer si:
- Ejecutas uno o dos contenedores que casi nunca cambian.
- Ya manejas Docker Compose con soltura y estás contento ahí.
Docker es lo bastante popular como para que esta no sea una decisión marginal. En la Stack Overflow Developer Survey 2025, el 71% de los encuestados dijo usar Docker, el resultado más alto entre las tecnologías de desarrollo e infraestructura en la nube, tras un salto de 17 puntos porcentuales respecto a 2024. El proyecto Portainer tiene más de 38,000 estrellas en GitHub a agosto de 2026.
Hay otras opciones. Dokploy, por ejemplo, se inclina más hacia un PaaS autoalojado completo y se encarga por ti de aplicaciones, bases de datos y SSL. Portainer se mantiene más cerca de Docker puro: los mismos archivos Compose, las mismas imágenes, solo que con una interfaz encima.
Si vives en tmux y ejecutas una sola aplicación, cierra esta pestaña. Así estás bien. Si ejecutas cuatro aplicaciones autoalojadas y has buscado en Google ¿cómo eran los logs de Docker?
dos veces este mes, sigue leyendo.
¿Qué tamaño de VPS necesitas para ejecutar Docker y Portainer?
Portainer no publica un mínimo de RAM. Un VPS de 4 GB puede servir para un stack pequeño, pero dimensiónalo a partir de los requisitos combinados del sistema operativo, el daemon de Docker y cada contenedor que planeas ejecutar.
La propia página de requisitos de Portainer dice sorprendentemente poco sobre la RAM: el Server se distribuye como un contenedor ligero, y la guía de rendimiento de la documentación se refiere al almacenamiento (más sobre eso abajo). El cálculo real de RAM depende de tus cargas de trabajo: reserva recursos para el sistema operativo, el daemon de Docker y cada contenedor que planeas ejecutar. Reserva disco también para los logs: json-file, el controlador de logs predeterminado de Docker, no rota los logs, así que los logs de un contenedor muy parlanchín pueden comerse una buena cantidad de disco con el tiempo. La documentación de logging de Docker recomienda usar el controlador local. Una vez que instales Docker (paso 2, más abajo), crea el directorio de configuración de Docker, define el controlador de logs local y reinicia Docker: ejecuta sudo install -d -m 0755 /etc/docker, luego printf '%s\n' '{ "log-driver": "local" }' | sudo tee /etc/docker/daemon.json > /dev/null y luego sudo systemctl restart docker. Hazlo antes de desplegar aplicaciones de larga duración: el controlador local rota los logs de forma predeterminada, y el cambio solo aplica a los contenedores creados después.
Así se traduce a cargas de trabajo reales:
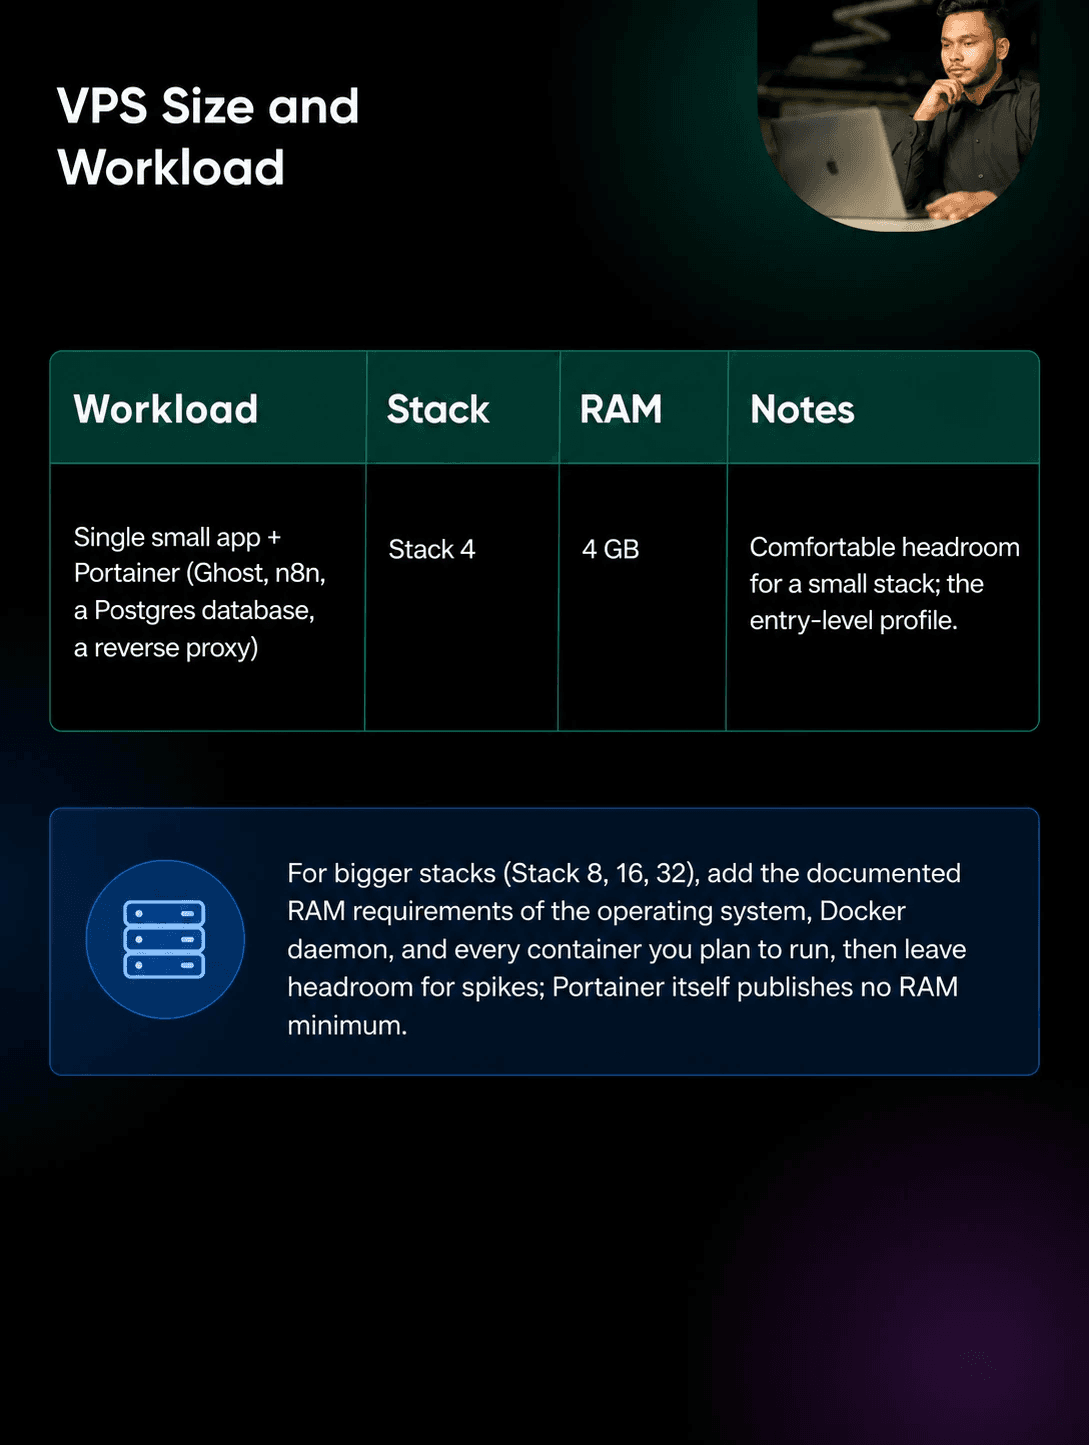
La hoja de cálculo es una simple suma: busca el requisito de RAM documentado de cada aplicación que planeas ejecutar, suma el sistema operativo y el daemon de Docker, y deja margen para los picos de uso. Portainer no publica un mínimo de RAM, así que son las aplicaciones, no la interfaz, las que llenan el servidor.
En DreamHost, nuestro hosting VPS viene en cuatro planes Stack basados en RAM (Stack 4, 8, 16 y 32). El plan de entrada, Stack 4 (2 vCPU, 4 GB de RAM, 75 GB de NVMe SSD, acceso root completo), encaja de forma natural con un host pequeño de Docker. Con facturación mensual cuesta $8.99/mes durante los primeros 3 meses y después se renueva automáticamente a $15.99/mes (a agosto de 2026; el plazo completo más impuestos se cobra al pagar; las cifras actuales siempre están en la página de VPS con Docker + Portainer).
Si dudas de si vale la pena dedicarle tiempo a autoalojar, Stack 4 es el tamaño para empezar: lo bastante grande para averiguarlo y lo bastante pequeño para no pagar por margen que no vas a usar. Si tu hoja de cálculo lo rebasa, puedes subir de plan y tu entorno se va contigo, pero ten en cuenta que por ahora no se puede bajar a un Stack más pequeño, así que empieza en pequeño a propósito.
Una nota sobre el almacenamiento: el volumen de datos de Portainer guarda su propia base de datos y configuración, además de un clon de cualquier repositorio de Git desde el que despliegues stacks; la documentación de Portainer advierte que los repositorios grandes o múltiples pueden ocupar bastante disco. La guía de rendimiento de la documentación habla de almacenamiento, no de memoria: el rendimiento de nivel SSD (≈3.5 MB/s, 30,000 IOPS o más, latencia de escritura menor a 10 ms) es lo que consideran ideal. Stack 4 incluye 75 GB de almacenamiento NVMe SSD.
¿Cómo instalar Docker y Portainer en un VPS?
Son siete pasos. El tiempo de descarga e instalación depende de tu VPS y de tu conexión de red. Los comandos de los pasos 2 a 6 están escritos para Ubuntu y puedes pegarlos en orden en un servidor limpio; el único lugar donde un comando necesita un valor que solo tú conoces (tu propia dirección IP, en el paso 4) se indica en ese paso. (¿Quieres saltarte toda la lista? La biblioteca de aplicaciones del hosting VPS de DreamHost incluye una imagen de Docker + Portainer con ambos preconfigurados.)
1. Elige una distribución de Linux
Esta guía usa Ubuntu 24.04 LTS. Docker Engine es compatible con Ubuntu 22.04, 24.04 y 26.04 LTS (a agosto de 2026). Ubuntu es uno de los sistemas operativos preinstalados que ofrece el hosting VPS de DreamHost.
Debian y las distribuciones de la familia RHEL, como AlmaLinux, también funcionan, pero tienen sus propias rutas de instalación en la documentación de Docker y los comandos de abajo no sirven tal cual. Un detalle extra en la familia RHEL: la documentación de instalación de Portainer da por hecho que SELinux está desactivado, e indica pasarle --privileged a Docker al desplegar Portainer si necesitas SELinux activado. Si esa frase no te dijo nada, usa Ubuntu.
¿No sabes qué versión de Ubuntu tienes? Conoce cinco formas de verificarlo.
2. Instala Docker desde el repositorio oficial
No ejecutes apt install docker.io ni instales Docker con snap: la documentación oficial de instalación de Docker incluye docker.io entre los paquetes no oficiales que hay que desinstalar antes de instalar Docker Engine, y la documentación de instalación de Portainer advierte que el paquete snap puede causar problemas de compatibilidad.
Primero, elimina cualquier paquete en conflicto. Este es el comando de eliminación de la documentación de instalación actual de Docker, y en un servidor limpio normalmente no encuentra nada que quitar; la documentación aclara que apt podría indicar que no tienes ninguno de estos paquetes instalados:
sudo apt remove $(dpkg --get-selections docker.io docker-compose docker-compose-v2 docker-doc docker-buildx podman-docker containerd runc | cut -f1)Luego, agrega la clave GPG de Docker (cada línea de abajo es un comando independiente):
sudo apt update
sudo apt install ca-certificates curl
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
sudo chmod a+r /etc/apt/keyrings/docker.asc
Después, agrega el repositorio apt de Docker. Esto escribe la definición del repositorio en /etc/apt/sources.list.d/docker.sources, el archivo que usa la documentación de instalación de Docker, con tu versión de Ubuntu y la arquitectura de tu CPU completadas automáticamente:
sudo tee /etc/apt/sources.list.d/docker.sources > /dev/null <<EOF
Types: deb
URIs: https://download.docker.com/linux/ubuntu
Suites: $(. /etc/os-release && echo "$VERSION_CODENAME")
Components: stable
Architectures: $(dpkg --print-architecture)
Signed-By: /etc/apt/keyrings/docker.asc
EOF
sudo apt update
Por último, instala Docker Engine y el plugin de Compose de una vez:
sudo apt install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin3. Verifica que Docker esté funcionando
Ejecuta sudo docker run hello-world.
Si no recibes el mensaje Hello from Docker!
, arregla el daemon antes de poner Portainer encima.
4. Conecta UFW con Docker antes de iniciar Portainer
Esta es la parte que la mayoría de las guías dejan para el final, cuando ya es tarde: cuando Docker publica un puerto, el tráfico hacia él se desvía antes de llegar a las cadenas que filtra UFW, así que un puerto publicado es accesible desde internet aunque UFW diga que está bloqueado. (La explicación completa está más abajo.) En cuanto inicies Portainer, su puerto 9443 será público, justo durante la ventana de cinco minutos en la que quien llegue primero puede crear la cuenta de administrador. Así que arregla el firewall primero.
Si UFW todavía no está activo, permite SSH y actívalo. (Si tu SSH usa un puerto personalizado, permite ese puerto en lugar del 22, o este será el paso en el que te quedes fuera.)
sudo ufw allow 22/tcp
sudo ufw enable
Luego instala chaifeng/ufw-docker, una herramienta de terceros que agrega las reglas necesarias a /etc/ufw/after.rules para que el tráfico hacia los puertos publicados de Docker se filtre a través de la cadena DOCKER-USER. Los comandos de abajo fijan la versión 251123 del proyecto (noviembre de 2025) en lugar de descargar desde la rama master, que cambia constantemente, y usan curl, que instalaste en el paso 2:
sudo curl -fsSL -o /usr/local/bin/ufw-docker \
  https://github.com/chaifeng/ufw-docker/raw/251123/ufw-docker
sudo chmod +x /usr/local/bin/ufw-docker
sudo ufw-docker install
sudo ufw reload
Después de recargar, los puertos publicados de los contenedores se filtran a través de UFW. Si tu política de tráfico enrutado rechaza las conexiones entrantes y ninguna regla existente permite el puerto, las conexiones públicas siguen bloqueadas hasta que las permitas explícitamente. (El proyecto ufw-docker indica que si las reglas no surten efecto después de reiniciar UFW, reiniciar el servidor lo resuelve.)
Ahora autoriza de antemano tu propio acceso a la interfaz de Portainer. Reemplaza YOUR_HOME_IP con la IP pública desde la que vas a navegar:
sudo ufw route allow proto tcp from YOUR_HOME_IP to any port 9443Con esta regla activa antes de que Portainer arranque, solo se permite el tráfico IPv4 hacia la interfaz desde tu IP y de nadie más, incluso durante el periodo para crear el administrador inicial. Tal como está escrita, la regla solo cubre IPv4. La documentación de ufw-docker indica que la herramienta también es compatible con redes IPv6 y actualiza /etc/ufw/after6.rules cuando hace falta, pero no lo des por hecho: si tu VPS responde en una dirección IPv6 pública, haz también por IPv6 la prueba desde el exterior de la sección del firewall antes de confiar en ella. La contrapartida: la mayoría de las conexiones domésticas cambian de IP de vez en cuando, así que quizá tengas que actualizar la regla más adelante. Si eso te molesta, la solución más limpia a largo plazo es poner una VPN delante de la interfaz (lo vemos en la sección sobre cómo proteger el servidor).
5. Crea un volumen persistente para los datos de Portainer
Después, ejecuta sudo docker volume create portainer_data.
Guardar la base de datos de Portainer en un volumen de Docker (y no dentro del contenedor) significa que una actualización de Portainer no borrará tu configuración.
6. Ejecuta Portainer Community Edition
Este es el comando de la guía de instalación de Portainer para Linux, con una opción menos: la versión oficial también publica el puerto 8000, un túnel TCP que solo se necesita si más adelante conectas entornos remotos mediante Edge Agents. Una instalación en un solo host no lo necesita, así que lo omitimos:
sudo docker run -d \
  -p 9443:9443 \
  --name portainer \
  --restart=always \
  -v /var/run/docker.sock:/var/run/docker.sock \
  -v portainer_data:/data \
  portainer/portainer-ce:lts
Veámoslo línea por línea:
-dlo ejecuta en segundo plano.-p 9443:9443es la interfaz web de Portainer por HTTPS, el puerto que permitiste para tu IP en el paso 4.--restart=alwaysvuelve a levantar Portainer después de un reinicio.- Las opciones
-vson el enlace al socket y el volumen persistente del paso 5. :ltste fija a la línea de versiones Long Term Support de Portainer, la etiqueta que usa la propia guía de instalación de Portainer.
7. Abre la interfaz y crea tu cuenta de administrador
Abre en tu navegador https://YOUR_VPS_IP:9443 (desde la dirección IP que permitiste en el paso 4).
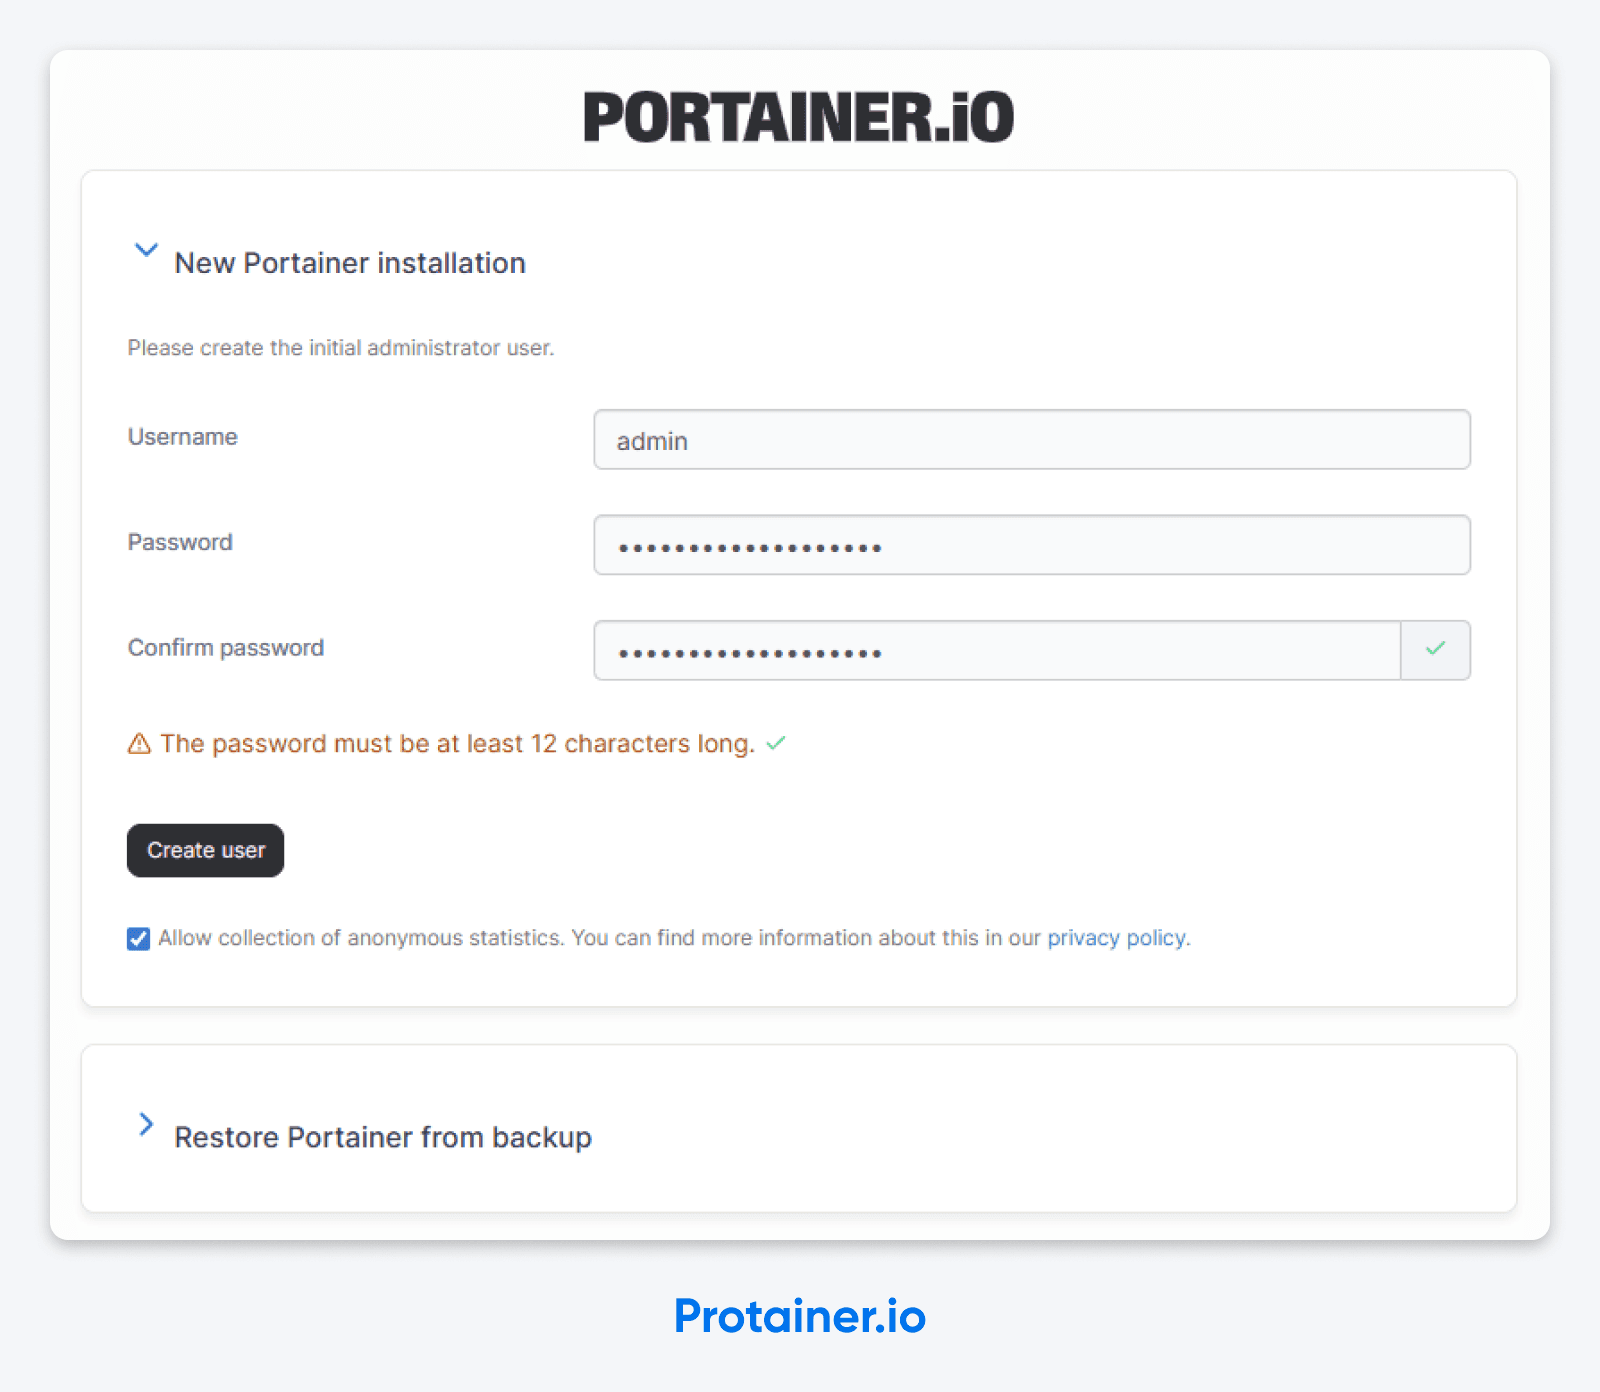
Acepta la advertencia del certificado autofirmado. Llegarás a la pantalla create the initial administrator user
. Elige un nombre de usuario que no sea admin, define una contraseña segura y guárdala en un lugar confiable. Y… ¡ya estás dentro!
¿Por qué Portainer agotó el tiempo de espera?
Porque Portainer espera exactamente cinco minutos a que alguien lo reclame en la primera instalación. Si nadie lo hace, cierra la puerta.
Textual, de las preguntas frecuentes de Portainer:
As a security precaution, when Portainer is first installed it will wait for 5 minutes for an administrator user to be created (part of the initial setup). If a user is not created within those 5 minutes, the Portainer Server will stop listening for requests.
Traducción: si pasaste el paso 6 preparándote un sándwich, tu instalación ahora se niega a hablarte, y no hiciste nada mal.
La solución es sencilla. Ejecuta sudo docker restart portainer.
Eso vuelve a levantar el contenedor, te da otra ventana de cinco minutos y te lleva a la pantalla para crear el administrador. Repite cuantas veces sea necesario. Te damos la bienvenida al autoalojamiento.
Si estás automatizando la instalación para una flota de servidores (Ansible, Terraform, un pipeline de despliegue), Portainer acepta la opción --admin-password-file, que crea el usuario administrador a partir de un archivo cuando el contenedor arranca por primera vez, así que no hay que correr contra el reloj en la pantalla de creación del administrador. La documentación de configuración por CLI de Portainer explica la sintaxis. Para una instalación puntual en un VPS, el truco del reinicio basta.
¿Cómo evitar que Docker se salte tu firewall?
Ya lo hiciste, en el paso 4. Aquí te explicamos qué pasó en realidad, cómo abrir puertos a propósito y cómo comprobar que funcionó.
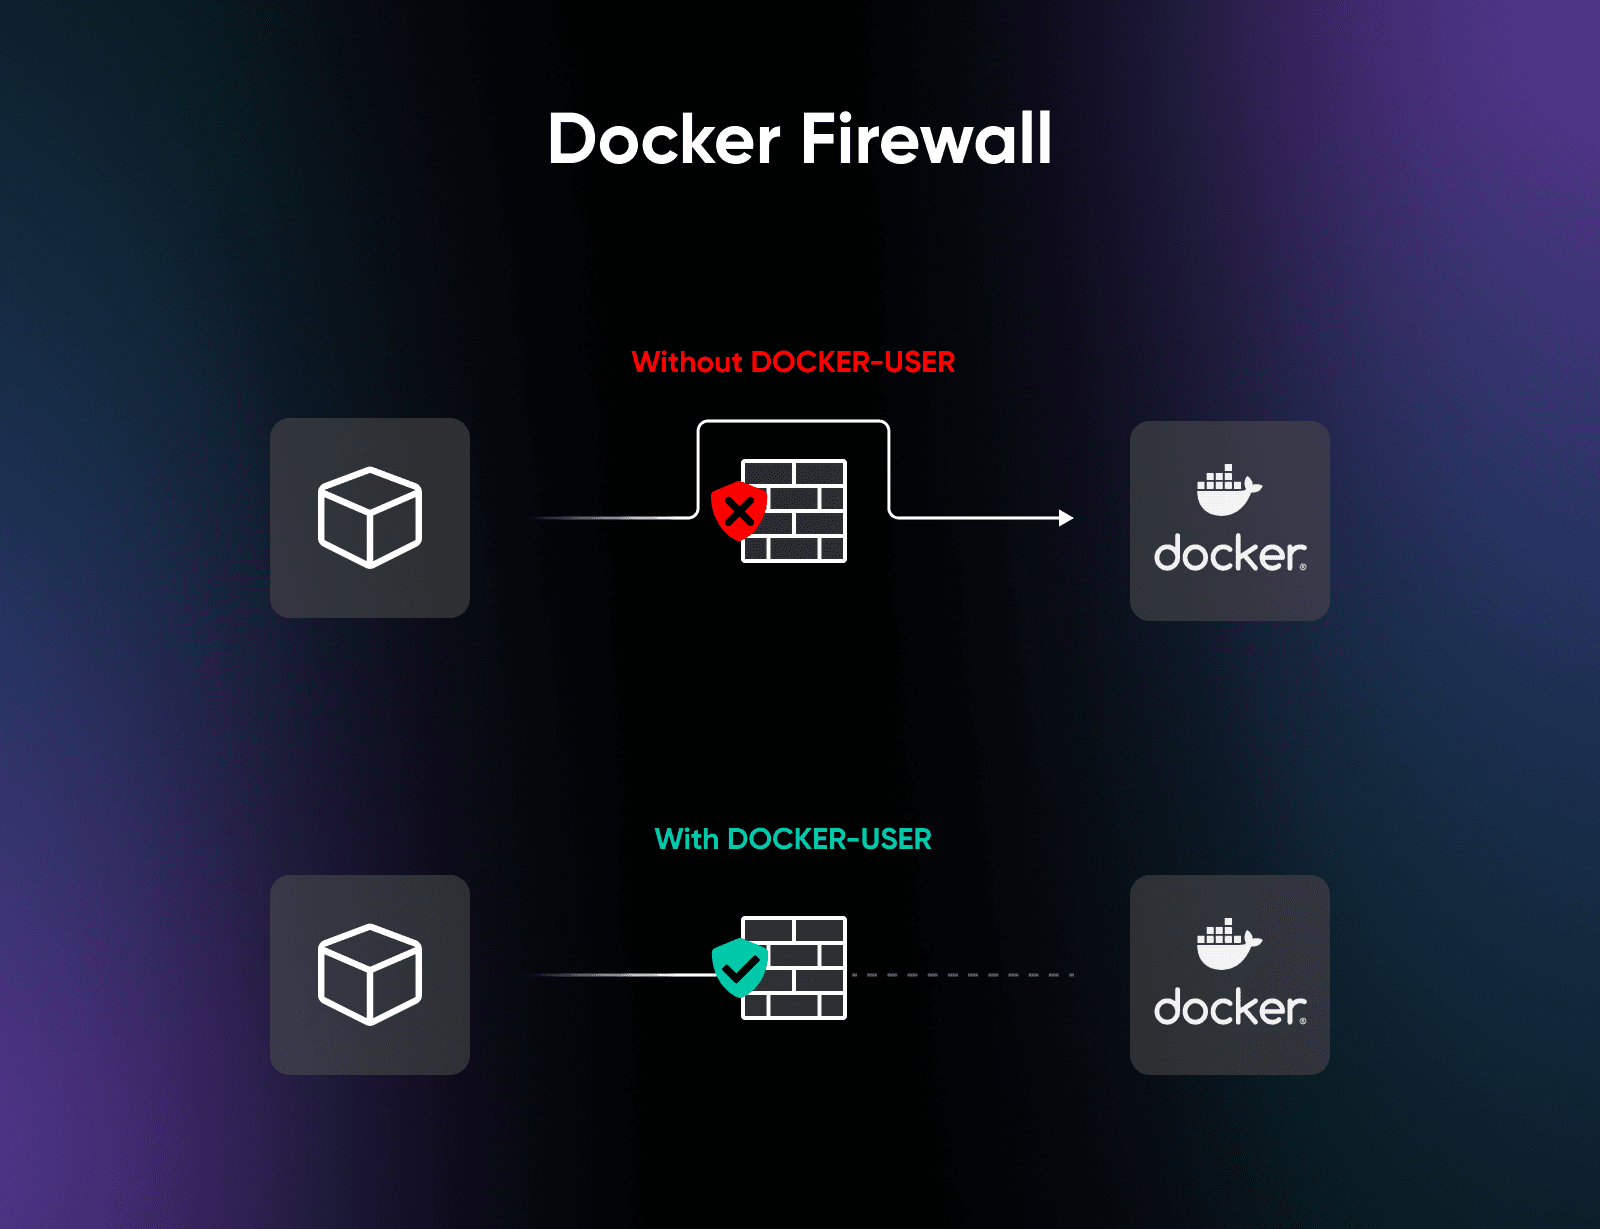
El problema: cuando publicas el puerto de un contenedor con -p 80:80, ese puerto es accesible desde internet aunque ufw status muestre el puerto 80 como denegado. Según la documentación de filtrado de paquetes de Docker: Docker routes container traffic in the nat table, which means that packets are diverted before it reaches the INPUT and OUTPUT chains that ufw uses.
UFW no está roto. Simplemente está parado en el pasillo equivocado.
La solución que propone el propio Docker es la cadena de iptables DOCKER-USER, una cadena que Docker crea específicamente para reglas definidas por el usuario y que se procesa antes que las reglas de las cadenas propias de Docker. El script ufw-docker que instalaste en el paso 4 conecta UFW a esa cadena añadiendo un bloque de reglas (entre los marcadores # BEGIN UFW AND DOCKER y # END UFW AND DOCKER) a /etc/ufw/after.rules, para que se cargue con el resto de tu configuración de UFW.
Para abrir a propósito un puerto de contenedor al público (por ejemplo, una aplicación web en el puerto 80 del contenedor), usa una regla de enrutamiento:
sudo ufw route allow proto tcp from any to any port 80Una trampa que señala la documentación de ufw-docker: la regla usa el puerto del contenedor, no el del host. Si publicaste con -p 8080:80, la regla de arriba (puerto 80) es la correcta, no el puerto 8080.
Para verificarlo desde fuera, haz la prueba desde una red que no esté en tu lista de permitidos; el hotspot de tu celular sirve. Esto debería agotar el tiempo de espera en lugar de devolver la página de inicio de sesión de Portainer:
curl -k --max-time 5 https://YOUR_VPS_IP:9443

# For IPv6, enclose the address in square brackets:
curl -k --max-time 5 'https://[YOUR_VPS_IPV6]:9443'
Ejecuta el mismo comando desde la IP que permitiste en el paso 4 y deberías recibir HTML. Que UFW diga denied
es una afirmación; un tiempo de espera agotado desde una red ajena es una prueba.
Para deshacerlo todo, ejecuta sudo ufw-docker uninstall, que según la documentación del proyecto restaura tu configuración de UFW y elimina los archivos que instaló, y luego sudo ufw reload. También puedes quitar a mano el bloque entre los marcadores # BEGIN UFW AND DOCKER y # END UFW AND DOCKER en /etc/ufw/after.rules y recargar UFW.
Esto atrapa por igual a ingenieros experimentados en servidores personales y en servidores de producción: UFW dice una cosa, internet dice otra, y la verdad está en iptables. Si prefieres que Portainer nunca tenga un puerto público, ponle delante un túnel VPN como WireGuard.
¿Qué debes proteger justo después del primer inicio de sesión?
Ya estás dentro. Cinco cosas que vale la pena hacer antes de cerrar esa pestaña del navegador (las primeras cuatro vienen directamente de la guía de seguridad de Portainer):
- Activa Force HTTPS only. La instalación de esta guía solo publica el puerto 9443, así que, de entrada, no hay ningún puerto HTTP expuesto. Activar el interruptor Force HTTPS only en Settings → SSL Certificate lo deja fijo: según la documentación de configuración de Portainer, desactiva por completo la escucha en el puerto HTTP heredado (9000), de modo que un futuro redespliegue que añada
-p 9000:9000no pueda reabrir una ruta sin cifrar. - Reemplaza el certificado autofirmado. Sube un certificado que hayas generado, o pon delante de Portainer un proxy inverso NGINX con un certificado de Let’s Encrypt. Pasado el primer día, aceptar la advertencia del navegador cada vez es un hábito del que te arrepentirás.
- Usa un nombre de usuario de administrador real. Usar el nombre de usuario predeterminado admin le deja a un atacante una credencial menos por averiguar. Elige algo propio.
- Restringe la interfaz a una VPN. Ejecutar Portainer detrás de una VPN WireGuard es el patrón que recomienda la guía de seguridad de Portainer. Un puerto 9443 restringido a tu IP de origen (paso 4) está bien. Un 9443 al que solo se puede llegar desde una red privada es mejor.
- Audita el enlace al socket de Docker. Cualquier cosa con acceso a
/var/run/docker.sockcontrola el daemon de Docker y, a través de él, el host. No montes el socket a la ligera en otros contenedores. Cada enlace adicional es una nueva vía de acceso al host. Si un contenedor dice que necesita el socket, pregunta por qué, y considera usar un proxy de socket si la respuesta espara monitoreo.
¿Cómo usar Portainer en el día a día?
La recompensa de instalar Portainer llega el día en que dejas de conectarte por SSH para reiniciar un contenedor que da problemas y empiezas a hacer clic en un botón. La recompensa mayor es la gestión de stacks.
Un stack de Portainer es una aplicación de varios contenedores definida en un archivo de Docker Compose. Portainer puede desplegar configuraciones compatibles de Docker Compose como stacks por cuatro vías, que aparecen en la documentación oficial de stacks:
- Pegar el Compose en el editor web
- Subir un archivo Compose
- Apuntar Portainer a un repositorio Git
- Desplegar desde una plantilla personalizada
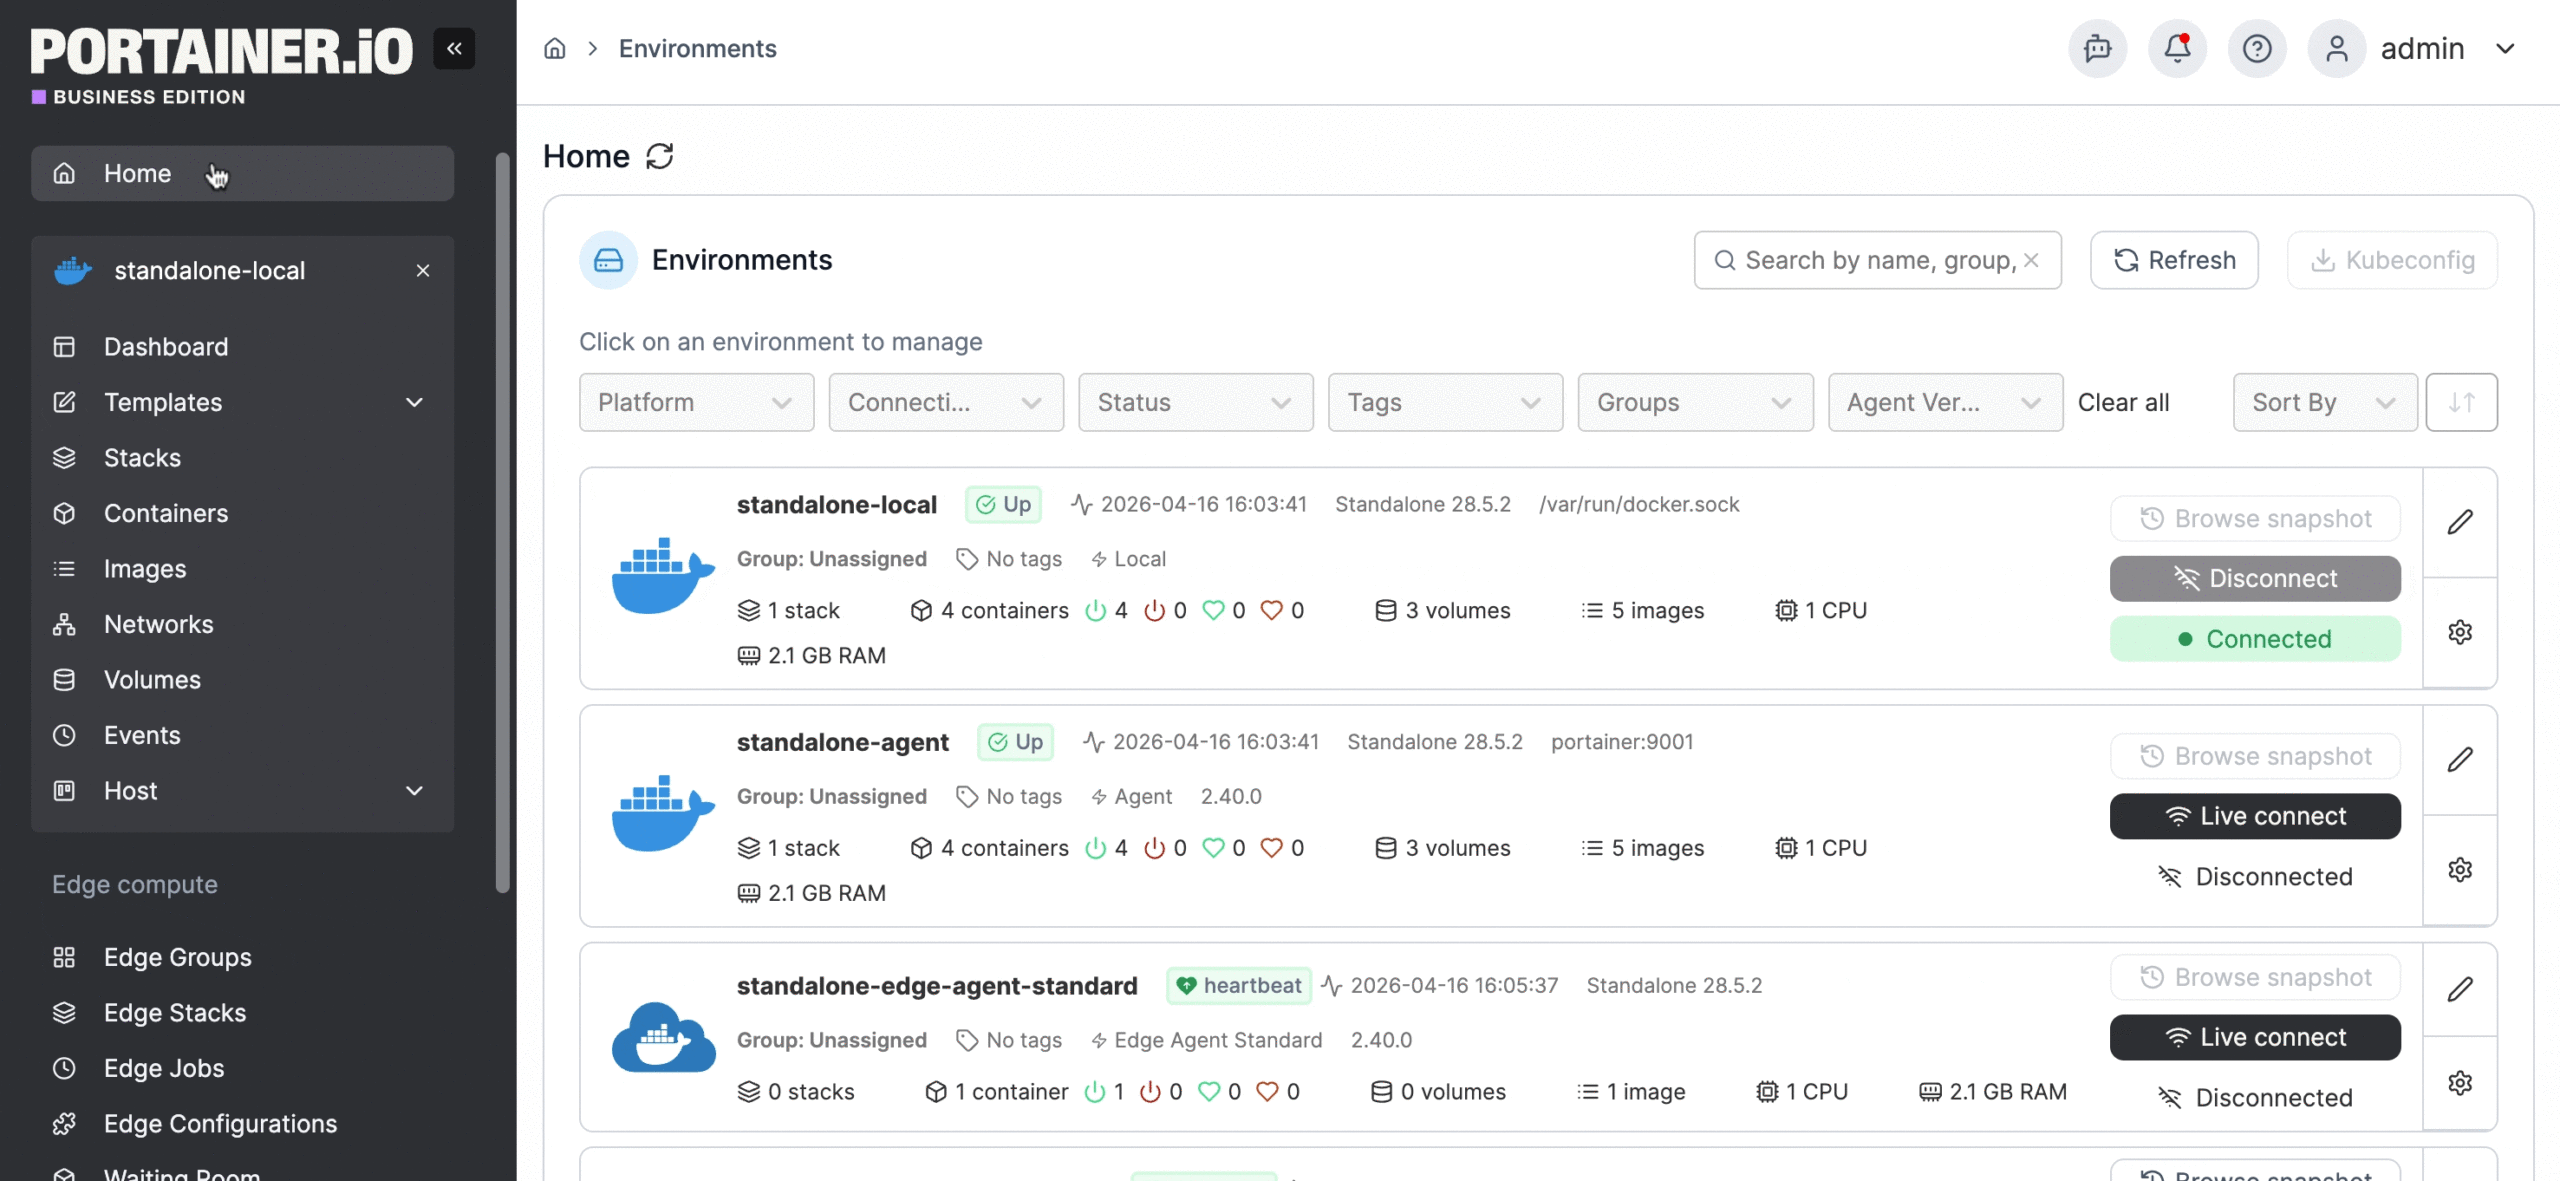
La vía de Git es la que importa. Apuntas Portainer a un repositorio público o con autenticación y a la ruta de docker-compose.yml, y luego activas las actualizaciones GitOps. Portainer consulta el repositorio cada cierto intervalo que tú defines, o te da una URL de webhook para agregar en tu plataforma de Git (que puedes disparar desde una GitHub Action, por ejemplo). Cuando el archivo Compose cambia en el repositorio, Portainer descarga los cambios y vuelve a desplegar automáticamente. Y sí, esto funciona en Community Edition: en la página de documentación de stacks, solo la opción de volúmenes con rutas relativas lleva la marca de Business Edition.
Es la versión autoalojada de desplegar al hacer push
, sin pagarle a un PaaS por el privilegio.
Las pequeñas ventajas diarias también suman. Piensa en ver los registros en un panel en lugar de seguirlos desde la línea de comandos, reinicios con un clic, reconstruir un stack con un botón y gráficas de recursos que puedes revisar en tres segundos en lugar de ejecutar docker stats.
Si más adelante agregas hosts remotos mediante Edge Agents, el puerto 8000 vuelve a entrar en juego: las preguntas frecuentes de abajo explican el redespliegue y la regla del firewall.
¿Cómo hacer respaldos de Portainer y tus contenedores?
Un volumen es persistencia, no un respaldo. El volumen portainer_data del paso 5 sobrevive a las actualizaciones del contenedor, pero vive en el mismo disco que todo lo demás, así que un plan de respaldo real tiene tres partes, y las tres salen del VPS.
1. La configuración de Portainer. En la interfaz, ve a Settings → Back up Portainer, deja la opción predeterminada Download backup file y haz clic en Download backup. Según la documentación de configuración de Portainer, eso descarga un tar.gz con todo lo que Portainer guarda en su volumen /data, opcionalmente cifrado con contraseña, y ese archivo es todo lo que necesitas para restaurar Portainer. La documentación también es clara sobre el alcance: respalda solo la configuración de Portainer, no los contenedores, stacks ni volúmenes que hayas desplegado. (Existen respaldos programados a S3, pero solo en Business Edition; en CE, pon un recordatorio recurrente en tu calendario).
2. Los datos de tus aplicaciones. La documentación de volúmenes de Docker dice que los volúmenes con nombre son la forma preferida de conservar los datos de los contenedores, y que son más fáciles de respaldar o migrar que los bind mounts. Un montaje de solo lectura solo impide que el contenedor de respaldo escriba: la aplicación todavía puede escribir en el volumen a mitad del archivado y dejarte una copia inconsistente. Así que primero detén el contenedor de la aplicación (sudo docker stop myapp) o usa el mecanismo de respaldo que la propia aplicación ofrezca. Después monta el volumen en modo de solo lectura en un contenedor desechable, empaquétalo con tar y vuelve a iniciar la aplicación (cambia los nombres por los tuyos):
sudo docker run --rm \
  -v myapp_data:/source:ro \
  -v "$PWD":/backup \
  alpine tar czf /backup/myapp_data.tgz -C /source .
Para bases de datos, usa la herramienta de volcado de la propia base de datos (pg_dump, mysqldump) en lugar de copiar archivos de datos en uso, para no archivar un archivo a mitad de una escritura. Luego saca los archivos del servidor de forma programada: rsync o scp a otra máquina, o súbelos a un almacenamiento de objetos. Un respaldo que vive en el mismo disco que respalda desaparece junto con ese disco.
3. Tus archivos Compose y tus secretos. Si despliegas stacks desde Git, los archivos Compose ya están fuera del servidor. Lo que Git no guarda es todo lo que nunca subiste: archivos .env, claves de API y contraseñas que proporcionaste al desplegar. Los directorios montados con bind mount también quedan fuera del respaldo de volúmenes anterior. Haz un inventario de todo eso por separado y respáldalo cifrado.
Luego prueba la restauración antes de necesitarla. La documentación de Portainer indica que una restauración de la configuración solo funciona en una instancia nueva: despliega un contenedor nuevo de Portainer con un volumen de datos vacío (un VPS desechable o tu laptop sirven), elige Restore Portainer from backup durante la configuración inicial y confirma que puedes iniciar sesión con tus credenciales anteriores y ver las definiciones de tus stacks. Ese simulacro solo cubre la parte 1, la configuración de Portainer. Las partes 2 y 3 necesitan su propia prueba, aplicación por aplicación: restaura un archivo en un volumen nuevo, inicia la aplicación con él y comprueba que los datos de verdad estén ahí. Un respaldo sin probar es solo una esperanza con nombre de archivo.
¿Cuánto cuesta Portainer? (¿Y cuándo deja de ser gratis lo gratis?)
Portainer es gratis por partida doble. Community Edition es gratis y de código abierto (licencia zlib), sin necesidad de clave de licencia. Y Portainer Business Edition es gratis para siempre hasta en 3 nodos: todas las funciones de Business, sin límite de tiempo y sin tarjeta de crédito. En lugar de pagar, te registras para obtener una clave de licencia gratis.
| Edición | Costo | Nodos | Ideal para |
|---|---|---|---|
| Community Edition | Gratis, de código abierto | Sin licencias por nodo | Proyectos personales, homelabs, quienes autoalojan en un solo VPS |
| Business Edition: 3 nodos gratis | Gratis, sin límite de tiempo | Hasta 3 | Homelabs pequeños que quieren funciones de Business como RBAC |
| Home & Student | $155/año | Hasta 15 | Homelabs más grandes y estudiantes; estrictamente sin fines comerciales |
| Business Starter | Desde $105/mes | 5, 10 o 15 | Equipos pequeños que administran infraestructura real (soporte de la comunidad) |
| Business Scale | Desde $209/mes | De 5 a 35 | Equipos en crecimiento que necesitan soporte 9×5 |
| Enterprise | Cotización | Personalizado | Necesidades de cumplimiento normativo y soporte prioritario |
Precios tomados de la página de precios de Portainer en agosto de 2026; Starter y Scale requieren un compromiso anual.
Entonces, ¿cuál deberías elegir? Para un solo VPS con un solo administrador, Community Edition: es de código abierto, no requiere registro y hace todo lo que ves en esta guía, incluidos los despliegues desde Git. Si quieres control de acceso basado en roles (RBAC) para un segundo usuario, o ya tienes dos o tres servidores, elige mejor el plan Business con 3 nodos gratis: es el mismo software con las funciones de Business desbloqueadas, gratis mientras te mantengas en tres nodos o menos. Los planes de pago solo tienen sentido cuando administras una cantidad real de nodos con un equipo. Además, revisa el nivel de soporte antes de dar por hecho que pagar significa tener soporte: a agosto de 2026, la página de precios de Portainer indica soporte de la comunidad en el plan Starter, soporte 9×5 al siguiente día hábil a partir del plan Scale y soporte prioritario en Enterprise.
¿Deberías agregar Portainer o prescindir de él?
Esta es la respuesta honesta en dos frases:
✅ Si vas a compartir este servidor, desplegar desde Git o tener más de tres contenedores dentro de un año, instala Portainer ahora que el servidor está recién configurado y tus hábitos todavía se están formando en torno a él.
❌ Si tienes una sola app tranquila y estás a gusto en la terminal, no vas a extrañar la interfaz que no instalaste.
La verdadera pregunta no es Portainer o no Portainer. Es si autoalojar tus apps es lo adecuado para ti, y eso ya lo respondiste cuando abriste esta pestaña.
Un VPS de 4 GB, Docker y Portainer CE bastan para empezar a autoalojar en serio: elige tus apps, suma sus requisitos documentados y deja que la hoja de cálculo, no tu lista de deseos, decida cuándo el servidor necesita crecer.
Nada mal.
Preguntas frecuentes sobre Docker y Portainer
¿Puedes ejecutar Docker en un VPS?
Sí. Un VPS con acceso root es uno de los lugares más flexibles para ejecutar Docker: instalas Docker Engine en el sistema operativo Linux del servidor y cada app corre en su propio contenedor. La distinción que confunde a mucha gente es que el VPS es el servidor virtual que rentas, mientras que Docker es el software que ejecutas en él para aislar las aplicaciones en contenedores. Cualquier VPS con acceso root y suficiente RAM para tus contenedores funciona; el hosting VPS de DreamHost incluso ofrece una imagen con Docker + Portainer preinstalados.
¿Para qué se usa Portainer?
Portainer sirve para administrar contenedores de Docker, Docker Swarm y Kubernetes desde una interfaz web. Se ejecuta como un contenedor de Docker, se conecta al socket de Docker del host y te da una vista en el navegador y control sobre todos los demás contenedores del host: iniciar y detener contenedores, desplegar stacks de varios contenedores, ver logs y administrar el acceso de usuarios sin tener que conectarte por SSH.
¿Necesito Portainer si tengo Docker?
No, no necesitas Portainer para usar Docker. Docker funciona por completo desde la terminal, y muchas personas que autoalojan sus apps nunca instalan una interfaz encima.
Portainer vale la pena cuando manejas más de dos o tres contenedores, compartes el acceso con alguien que no vive en la terminal o despliegas actualizaciones de stacks desde un repositorio Git. Omítelo si tienes uno o dos contenedores estables y te sientes cómodo con Docker Compose.
¿En qué puerto se ejecuta Portainer?
De forma predeterminada, Portainer sirve su interfaz web por HTTPS en el puerto 9443. El comando de instalación oficial de la documentación de instalación de Portainer para Linux también publica el puerto 8000, un túnel TCP que solo usan los Edge Agents cuando más adelante conectas hosts remotos de Docker. Es opcional, por eso la instalación de un solo host de esta guía elimina por completo la opción -p 8000:8000.
¿Cuánta RAM necesita Portainer?
Los requisitos de sistema actuales de Portainer no indican un mínimo de RAM: el Server se ejecuta como un contenedor ligero, y las recomendaciones de rendimiento de la documentación se refieren al disco, no a la memoria. Calcula tu RAM sumando los requisitos documentados del sistema operativo, el daemon de Docker y cada app que vayas a ejecutar, y luego deja margen para los picos.
En DreamHost, nuestro plan de hosting VPS de entrada, Stack 4, incluye 4 GB de RAM, un punto de partida para uno o dos contenedores ligeros. Un stack con n8n, Ghost y una base de datos cabe en Stack 8, el plan que nuestra página de Docker recomienda para apps en producción. Que 4 GB alcancen o no depende de las apps que realmente ejecutes; si las cuentas superan esa capacidad, puedes pasar a un plan Stack más grande.
¿Portainer es gratis?
Sí, por partida doble. Portainer Community Edition es gratis y de código abierto, sin necesidad de clave de licencia. Portainer Business Edition (que agrega funciones como el control de acceso basado en roles) también es gratis para hasta 3 nodos, con todas las funciones y sin límite de tiempo; en lugar de pagar, te registras para obtener una clave de licencia gratis. Por encima de tres nodos, los precios de Business empiezan en $105/mes con el plan Starter, según la página de precios de Portainer (a agosto de 2026), y una licencia Home & Student de $155 al año cubre homelabs no comerciales de hasta 15 nodos.
¿Portainer puede administrar varios hosts de Docker?
Sí, Portainer administra varios hosts de Docker mediante Agents y Edge Agents. El Agent estándar escucha en el puerto 9001 de cada host remoto; los Edge Agents, en cambio, se conectan hacia el puerto de túnel 8000 del Portainer Server y, según la documentación de requisitos de Portainer, no necesitan ningún puerto de entrada abierto propio. Si autoalojas en un solo VPS, no necesitas nada de eso, por eso la instalación de esta guía elimina la opción del puerto 8000 que incluye el comando oficial de Portainer. El día que conectes un entorno remoto mediante un Edge Agent, vuelve a desplegar Portainer con -p 8000:8000 agregado y luego permite el puerto 8000 del contenedor en UFW desde la IP pública de salida de cada Edge Agent, reemplazando EDGE_AGENT_IP aquí: sudo ufw route allow proto tcp from EDGE_AGENT_IP to any port 8000.
¿Docker se salta UFW en un VPS?
Sí, Docker se salta UFW de forma predeterminada porque administra el tráfico de los contenedores en la capa NAT de iptables, que está antes de las cadenas INPUT y OUTPUT de UFW.
Según la documentación de filtrado de paquetes de Docker: packets are diverted before it reaches the INPUT and OUTPUT chains that ufw uses.
La solución es agregar tus reglas a la cadena de iptables DOCKER-USER, y una herramienta de la comunidad para conectar UFW a ella es chaifeng/ufw-docker, que se instala antes de que Portainer arranque, en el paso 4 de esta guía.