Da sei mesi guardi la fattura di Zapier salire.
Ogni nuovo workflow aggiunge un'altra voce e ogni passaggio di azione completato conta come un task. Ormai la fattura mensile costa più del tuo strumento di project management.
Inizi a cercare alternative su Google e arrivi a n8n, una piattaforma di automazione che puoi ospitare in autonomia sul tuo server privato virtuale (VPS) al prezzo di un piccolo server.
Nessuna quota di esecuzioni. Nessun prezzo per task. Nessuna fattura a sorpresa quando le tue automazioni decollano.
E sì, ti accompagniamo in tutto il percorso, comando per comando: da un server Ubuntu vuoto a un'istanza funzionante con HTTPS, backup e un ripristino testato.
Cos'è n8n e perché tanti lo ospitano in autonomia?
n8n è una piattaforma di automazione dei workflow che ti permette di collegare app, spostare dati tra servizi e creare automazioni complesse tramite un editor visuale. Immaginala come il motore dietro «quando succede X, fai Y e Z
», solo che invece di scrivere codice trascini nodi e disegni collegamenti.
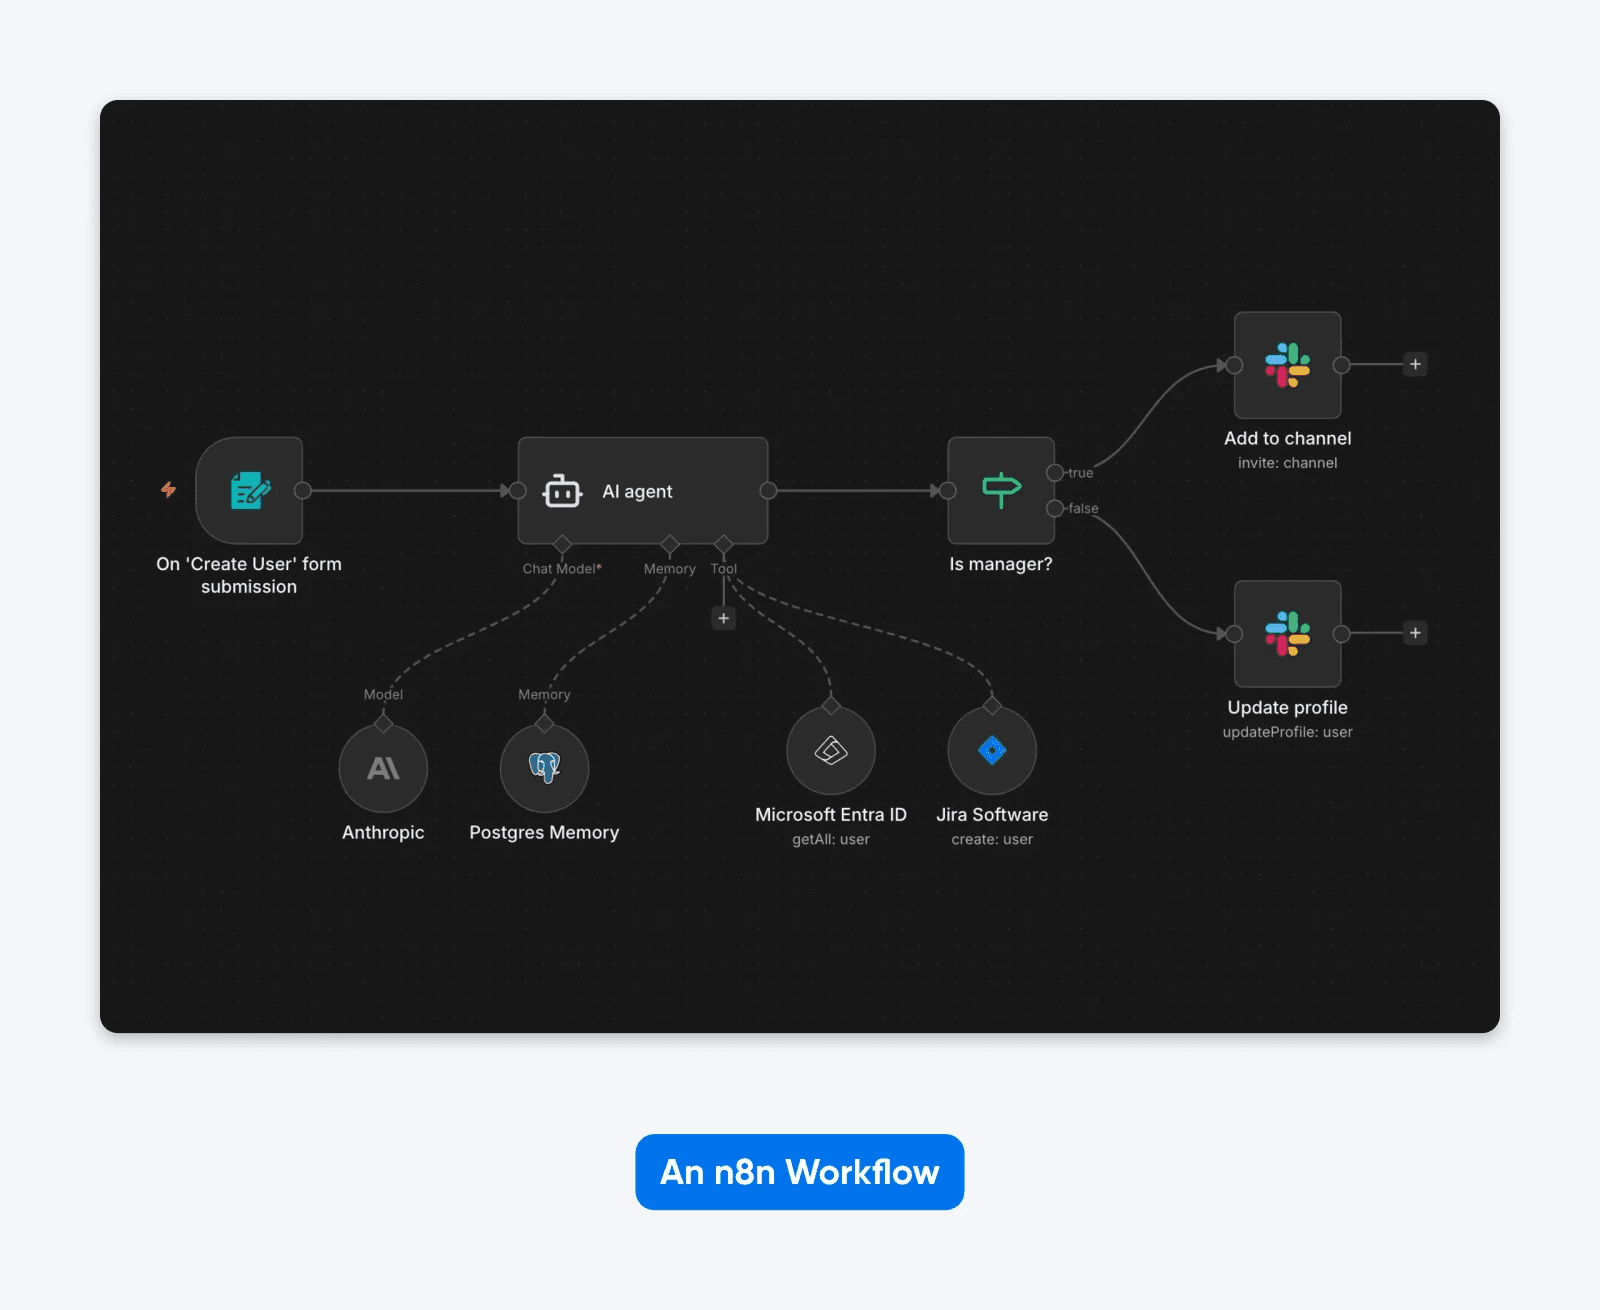
Il progetto ha superato le 200.000 stelle su GitHub e la sua immagine Docker ufficiale conta oltre 100 milioni di pull. Là fuori ci sono parecchi server che eseguono n8n.
La piattaforma è distribuita con una Sustainable Use License, che conviene capire prima di impegnarti. Non è open source in senso tradizionale: la stessa n8n dice di non usare il termine, perché le licenze approvate dall'OSI non possono limitare l'uso. Però non è nemmeno blindata. Puoi usarla liberamente per i tuoi scopi aziendali interni. Non puoi vendere un prodotto, un servizio o un modulo il cui valore derivi interamente o in modo sostanziale dalle funzionalità di n8n.
In practice this means all use is allowed unless you are selling a product, service, or module in which the value
derives entirely or substantially from n8n functionality.
Chi sceglie di ospitare in autonomia n8n lo fa perché, superato l'uso di base, i conti si ribaltano. n8n Cloud parte da 20 €/mese (con fatturazione annuale) per 2.500 esecuzioni con il piano Starter, e se gestisci volumi concreti quei limiti arrivano in fretta.
Sul tuo VPS? Nessuna quota di esecuzioni, controllo sui dati che la tua istanza n8n memorizza e nessun costo di licenza o di esecuzione da pagare a n8n. Server, dominio, archiviazione dei backup e amministrazione hanno comunque un costo. Le esecuzioni in sé non costano nulla in più; volumi più alti richiedono più memoria e spazio di archiviazione, ma è una questione di dimensionamento (ne parliamo più avanti), non di fatturazione.
Cosa puoi automatizzare con n8n?
Le oltre 400 integrazioni di n8n coprono un ventaglio ampio, e i nodi creati dalla community allungano ulteriormente la lista. n8n è anche una delle tante alternative auto-ospitate agli strumenti SaaS; la stessa logica vale per tutto, dal CRM al project management.
Alcune configurazioni comuni:
- CRM e smistamento dei lead. Sincronizza i contatti tra CRM, piattaforma e-mail e Slack quando arrivano nuovi lead.
- Workflow attivati da webhook. Rispondi in tempo reale agli eventi provenienti da processori di pagamento, invii di moduli o commit su GitHub.
- Automazione delle pipeline di dati. Preleva dati dalle API, trasformali e inviali a database o fogli di calcolo in base a una pianificazione.
- Catene di agenti IA. Collega gli LLM ai tuoi strumenti interni per creare assistenti IA personalizzati in grado di cercare, riassumere e agire sui tuoi dati.
(È con quest'ultimo che le risorse del server iniziano a contare. Ne parliamo meglio nella sezione sulle specifiche.)
Quanto costa ospitare n8n in autonomia?
L'edizione Community auto-ospitata non prevede costi di licenza o di esecuzione n8n per gli usi consentiti. Il costo totale comprende il server più gli eventuali costi di dominio, archiviazione dei backup e tempo di amministrazione. L'analisi dei costi 2026 di ExpressTech stima un VPS semplice con Docker a 4–5 $ al mese, un VPS gestito con Coolify a 5–8 $ e le piattaforme n8n gestite con installazione in un clic a 3–7 $.
Queste sono stime di hosting di terze parti fornite da ExpressTech. Per un dato di prima mano: il piano che consigliamo più avanti, Hosting VPS Stack 4 di DreamHost, costa 8,99 $/mese per i primi 3 mesi con fatturazione mensile e si rinnova automaticamente a 15,99 $/mese (dati di agosto 2026). L'intero periodo più le tasse viene addebitato al checkout; trovi i prezzi aggiornati sulla pagina VPS per n8n.
Confronta questi valori con i piani in hosting e con licenza di n8n, come riportati nella pagina dei prezzi di n8n. n8n indica i prezzi in euro, e queste sono le tariffe con fatturazione annuale:
| Piano | Costo mensile | Limite di esecuzioni |
|---|---|---|
| n8n Cloud Starter | 20 €/mese | 2.500 esecuzioni |
| n8n Cloud Pro | 50 €/mese | 10.000 esecuzioni |
| n8n Business (licenza auto-ospitata) | 667 €/mese | 40.000 esecuzioni |
| Edizione Community auto-ospitata su un VPS | Nessun costo di licenza o di esecuzione n8n per gli usi consentiti; possono esserci costi di VPS, dominio, archiviazione dei backup e amministrazione | Nessuna quota |
Il divario si allarga se consideri come ciascuna piattaforma conteggia l'utilizzo. n8n addebita un'esecuzione per ogni avvio di workflow, regardless of complexity,
e ogni piano include passaggi illimitati. Zapier, invece, conta ogni passaggio di azione completato come un task.
Quindi un workflow con quattro passaggi di azione eseguito 100 volte al giorno corrisponde a 3.000 esecuzioni n8n al mese, ma a circa 12.000 task Zapier.
I numeri reali lo confermano. L'analisi di ExpressTech prende come esempio quattro workflow per un totale di circa 7.000 esecuzioni al mese. Un carico del genere supera i limiti di n8n Cloud Starter e richiede il piano Pro, indicato lì a 60 $/mese con fatturazione mensile. Una configurazione auto-ospitata da 3–7 $/mese, invece, lo gestisce senza limiti, con una differenza che ExpressTech stima in 636–684 $ all'anno.
I costi nascosti dell'hosting in autonomia
Il risparmio economico è reale. Ma ospitare in autonomia non è gratis sotto ogni aspetto.
Ecco quanto ti costa:
Il tuo tempo. Il tempo di manutenzione varia in base al carico di lavoro e alla tua esperienza operativa, ma sarai responsabile di aggiornamenti, backup, monitoraggio e test di ripristino. Le configurazioni più impegnative, con automazioni basate sull'IA, ne richiederanno di più.
Gli attriti della configurazione OAuth. Per collegare servizi come Google Workspace o Microsoft 365 devi configurare le credenziali OAuth. Metti in conto tempo extra per ogni provider e segui la documentazione della sua console. (Se ti è mai capitato di fissare un'icona di caricamento mentre una schermata di consenso decide se fidarsi della tua app, sai di cosa parliamo.)
Un TLS di cui fidarsi, ma da verificare. Il proxy Caddy della configurazione qui sotto ottiene e rinnova automaticamente un certificato pubblicamente attendibile, tramite un'autorità emittente come Let’s Encrypt o ZeroSSL. Automatico non significa infallibile: dopo ogni modifica al DNS o al proxy, verifica che il certificato si rinnovi ancora.
La curva di apprendimento se sei alle prime armi con i server. La procedura qui sotto presuppone che tu sappia collegarti a un server via SSH, modificare un file ed eseguire comandi. Se non l'hai mai fatto, metti in conto del tempo per imparare, oltre a quello del deployment vero e proprio.
Di quali specifiche server ha bisogno n8n?
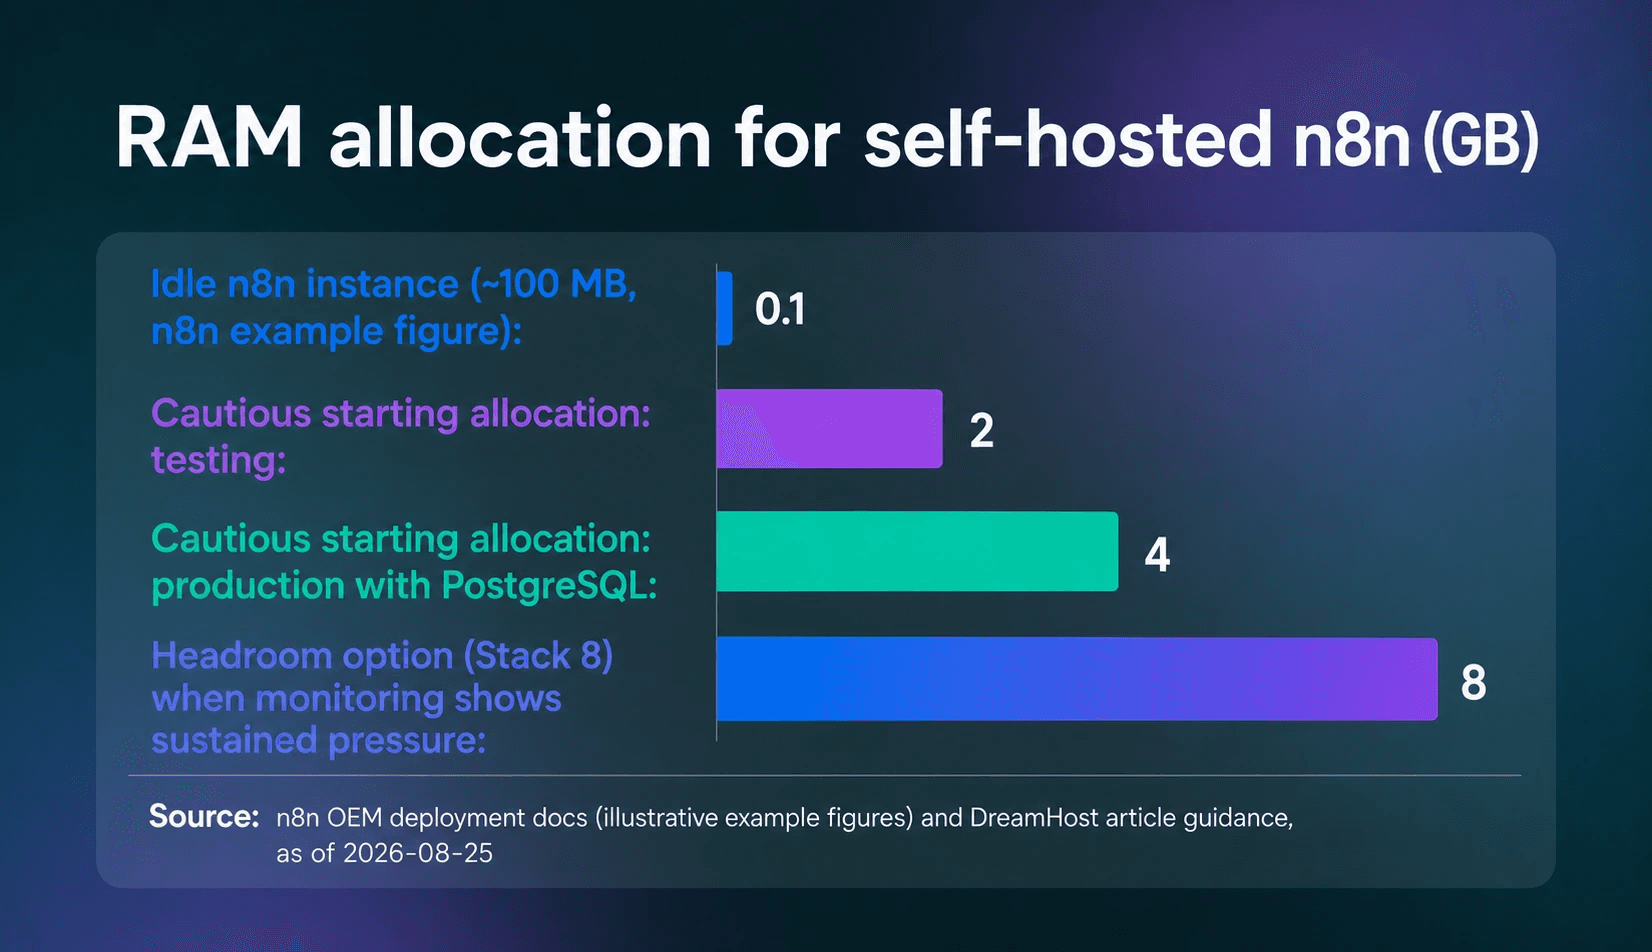
n8n di per sé è leggero. La cosa più vicina a un dimensionamento ufficiale sono gli esempi riportati nella documentazione di n8n sul deployment OEM, basati su n8n Cloud e indicati da n8n «for illustrative purposes only,
». Prevedono un intervallo di memoria da 320 MB a 2 GB, un database su SSD da 512 MB a 4 GB e circa 100 MB di memoria per un'istanza inattiva. Come allocazione iniziale prudente, e non come requisito minimo ufficiale di n8n, considera 2 GB per i test e 4 GB quando aggiungi PostgreSQL e workflow di produzione. Monitora workflow rappresentativi e aggiungi memoria quando la pressione diventa costante.
Ricorda anche che n8n di solito è limitato più dalla memoria che dalla CPU. La documentazione di n8n lo dice chiaramente: la piattaforma «isn’t CPU intensive,
» e «usually, memory requirements supersede CPU requirements.
». A far salire la memoria sono i tuoi workflow: volume di dati, nodi Code (che copiano i dati prima e dopo l'elaborazione) e file binari di grandi dimensioni.
Ecco il nostro rapido calcolo spannometrico per dimensionare il margine:
Dimensiona in base alla concorrenza delle esecuzioni e al volume di dati che ogni workflow elabora, poi monitora l'uso della memoria con un carico di lavoro rappresentativo. I nodi Code e i payload binari di grandi dimensioni possono aumentare il fabbisogno di memoria, quindi lascia margine e potenzia il VPS quando il monitoraggio mostra una pressione costante.
Sei alle prime armi con l'hosting VPS? Parti dalla guida ai VPS per principianti di DreamHost per capire le basi prima di dimensionare il server.
Quale VPS scegliere per n8n auto-ospitato?
n8n non pubblica fasce di RAM fisse in base al carico di lavoro. Dimensiona in base alla concorrenza delle esecuzioni e al volume di dati e lascia margine per Docker e PostgreSQL. Poi monitora workflow rappresentativi e potenzia il server quando la pressione sulla memoria è costante.
Ecco quindi come lo tradurremmo nei piani DreamHost:
| Piano | Specifiche | Quando sceglierlo |
|---|---|---|
| Hosting VPS DreamHost Stack 4 | 4 GB di RAM, 2 vCPU, 75 GB di SSD NVMe | Un'allocazione iniziale di 4 GB, non verificata con benchmark ma prudente, per un primo server n8n. |
| Hosting VPS DreamHost Stack 8 | 8 GB di RAM, 2 vCPU, 150 GB di SSD NVMe | Il piano che le nostre pagine indicano per le app in produzione, con il doppio di RAM e spazio di archiviazione rispetto a Stack 4. |
| Hosting VPS DreamHost Stack 16 | 16 GB di RAM, 4 vCPU, 250 GB di SSD NVMe | L'opzione da 16 GB per una maggiore concorrenza, volumi di dati più grandi o per aggiungere worker Redis in modalità coda. |
Oltre alla RAM, ci sono altre specifiche a cui prestare attenzione: n8n indica l'archiviazione su SSD come best practice per il database. Il fabbisogno di memoria di solito pesa più di quello di CPU, ma il vero collo di bottiglia dipende dalla concorrenza dei workflow, dal volume di dati e dai nodi che usi. La larghezza di banda illimitata conta se esegui carichi di lavoro basati su molti webhook, con un flusso costante di richieste HTTP in entrata.
Scegli un ambiente di hosting che ti permetta di eseguire Docker e di configurare database, rete, archiviazione persistente e reverse proxy. L'hosting condiviso tradizionale in genere non offre questo livello di controllo.
I piani di hosting VPS di DreamHost soddisfano i requisiti essenziali (archiviazione SSD NVMe, larghezza di banda illimitata, accesso root completo e supporto per Docker) e n8n è presente nella libreria di app installabili con un clic, preinstallato con PostgreSQL e SSL automatico, se preferisci saltare la configurazione manuale descritta qui sotto.
Per un server n8n con workflow in produzione scegliamo Stack 8, il piano che le nostre pagine indicano per le app in produzione. Stack 4 soddisfa l'allocazione iniziale di 4 GB per un primo server leggero. Ad agosto 2026 costa 8,99 $/mese per i primi 3 mesi con fatturazione mensile e si rinnova automaticamente a 15,99 $/mese, con l'intero periodo più le tasse addebitati al checkout; la pagina VPS per n8n mostra sempre le tariffe aggiornate. È quel prezzo di rinnovo il numero onesto da confrontare con i 20 €/mese di n8n Cloud Starter.
Ah, e una cosa da tenere a mente per dopo: quando l'utilizzo cresce, n8n supporta la modalità coda (queue mode). Si tratta di un'architettura di scalabilità che separa l'istanza principale (interfaccia, trigger, webhook) dall'esecuzione dei workflow, usando Redis come message broker e istanze worker per eseguire i job. La documentazione di n8n la definisce la modalità che «provides the best scalability.
».
Come si configura n8n su un VPS?
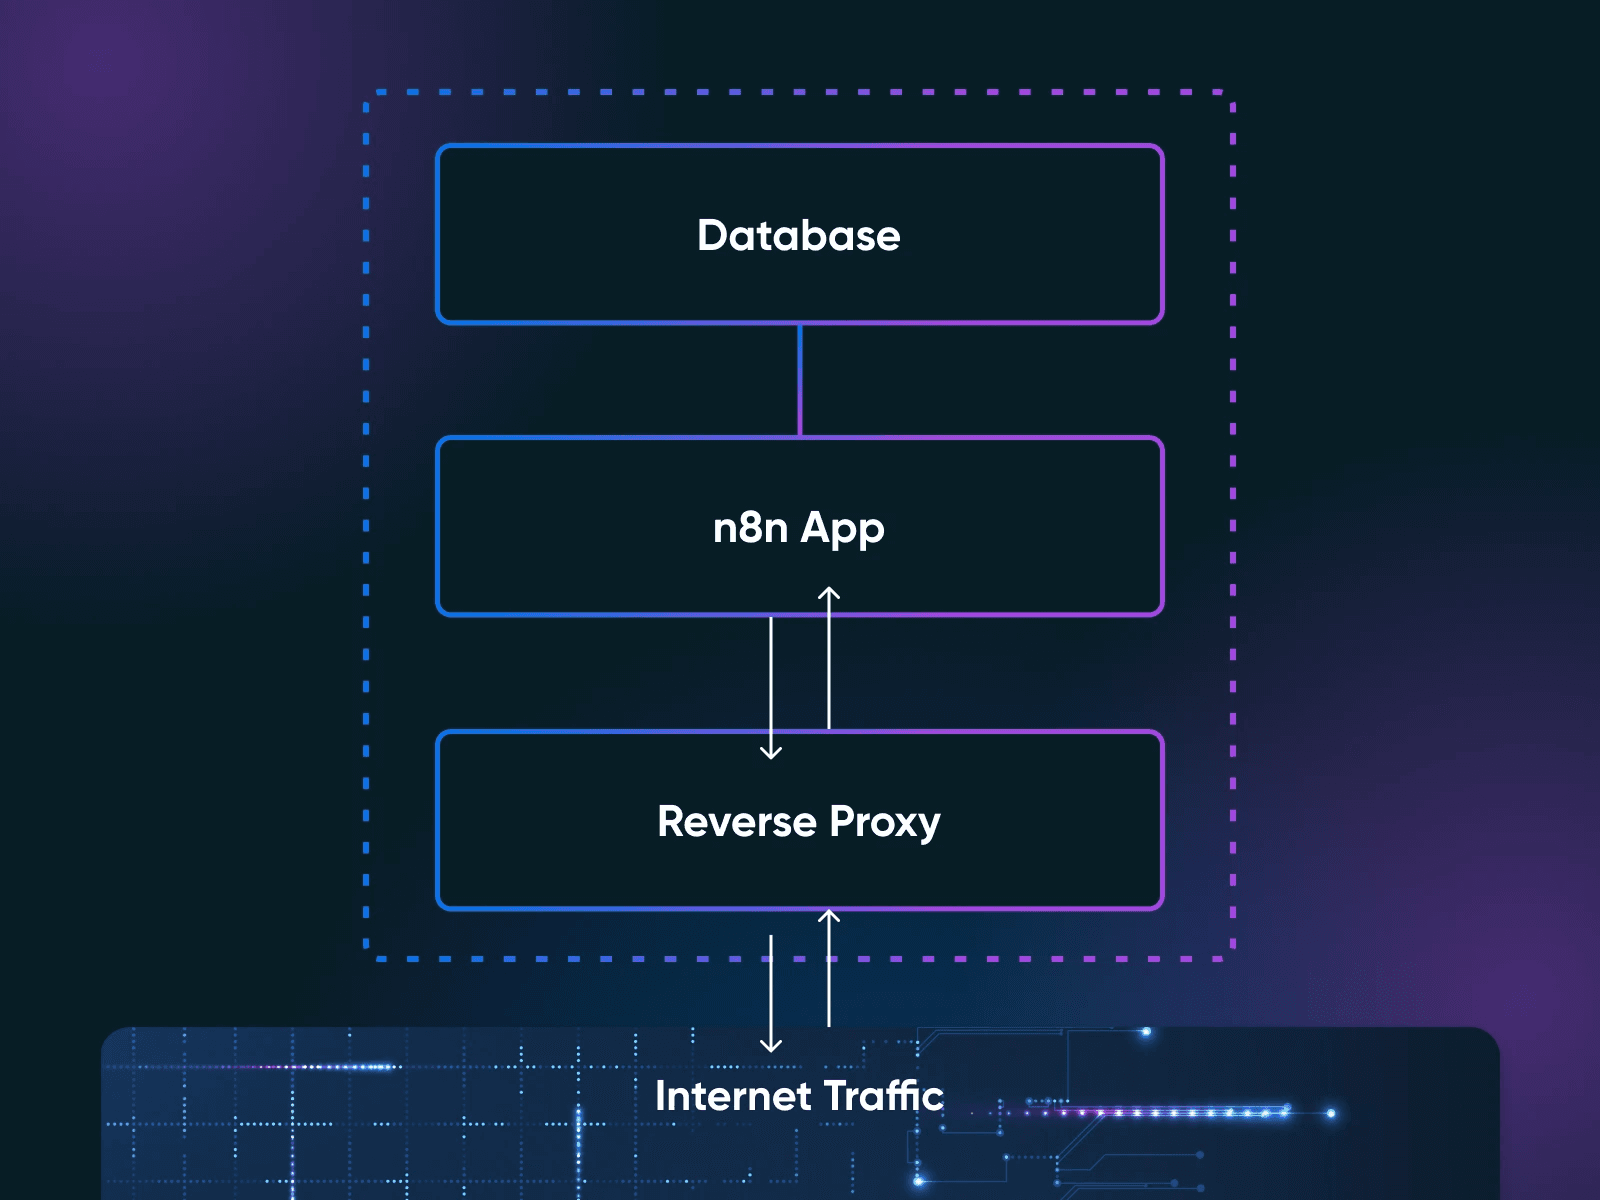
Il deployment di un'istanza n8n auto-ospitata richiede 11 passaggi: DNS, protezione di SSH, un firewall, Docker, segreti, un file Compose per lo stack a tre container (n8n, PostgreSQL e Caddy), il Caddyfile, avvio e verifica, aggiornamenti, backup e un test di ripristino. Caddy è il nostro reverse proxy, cioè il server che si trova tra internet e la tua applicazione e gestisce TLS e routing. Includiamo i comandi per il deployment principale e per un test manuale di backup e ripristino.
I comandi sono pensati per Ubuntu 22.04 o versioni successive. Dove indicato, sostituisci il dominio di esempio, i valori segreti, il nome del volume e i nomi dei file di backup datati. Se preferisci seguire il modello ufficiale di n8n, la documentazione di n8n su Docker Compose tratta gli stessi argomenti con un proxy Traefik.
Cosa ti serve prima di iniziare
- Un VPS con accesso root con Ubuntu 22.04 o versione successiva e almeno 2 GB di RAM (per la produzione consigliamo prudentemente 4 GB)
- Un nome di dominio che puoi puntare all’indirizzo IP del tuo server (per TLS e per accedere all’editor di n8n)
- Un minimo di dimestichezza con il terminale: dovresti sapere come collegarti a un server via SSH, modificare un file ed eseguire comandi
Un altro prerequisito che non trovi in nessun elenco ufficiale: fai un backup della chiave N8N_ENCRYPTION_KEY nel momento stesso in cui la generi. Ecco perché al passaggio 5 crei la chiave con openssl rand -hex 32 prima del primo avvio, invece di lasciare che n8n ne generi una in silenzio. Questa chiave cifra tutte le credenziali salvate, incluse tutte le chiavi API, i token OAuth e le password dei database che hai collegato. La stessa documentazione Docker di n8n avverte che, se all’avvio la chiave non viene trovata, n8n ne crea una nuova e le credenziali esistenti non possono più essere decifrate: in pratica dovrai ricostruire da zero ogni singola integrazione (e ripensare alle tue scelte di vita). Copiala in un posto sicuro, separato dai backup del database.
Se il tuo provider ti ha fornito solo un accesso root, crea prima un utente per il deployment, dalla console del provider o da una sessione SSH come root, prima di eseguire i comandi SSH locali del passaggio 2:
adduser deploy
usermod -aG sudo deploy
Tutto ciò che segue viene eseguito come quell’utente, con sudo dove serve.
Passaggio 1: punta il dominio al server
Crea un record A DNS per un sottodominio dedicato (n8n.example.com in tutta questa guida) che punti all’indirizzo IP del tuo server, esattamente come descritto nella guida Docker Compose di n8n. Fallo per primo: se il DNS non si è ancora propagato, Caddy non può ottenere un certificato e il browser potrebbe mostrarti un errore di sicurezza invece dell’editor di n8n.
Passaggio 2: proteggi l'accesso SSH
Sulla tua macchina locale, genera una coppia di chiavi (la documentazione OpenSSH di Ubuntu consiglia ed25519) e copiala sul server:
ssh-keygen -t ed25519
ssh-copy-id deploy@your_server_ip
Verifica di riuscire ad accedere con la chiave. Poi, sul server, disattiva l'accesso con password e quello come root, e controlla cosa applicherà effettivamente sshd:
sudo tee /etc/ssh/sshd_config.d/00-hardening.conf > /dev/null <<'EOF'
PasswordAuthentication no
PermitRootLogin no
EOF
sudo sshd -t
sudo sshd -T | grep -E '^(passwordauthentication|permitrootlogin) '
Il prefisso 00- è voluto. Secondo il manuale di sshd_config, OpenSSH usa il primo valore che legge per ogni parola chiave, e le immagini dei server cloud spesso includono file drop-in precedenti nella stessa directory (cloud-init, per esempio, scrive le sue impostazioni SSH in 50-cloud-init.conf). Se chiami il tuo file 99-hardening.conf, uno di quei frammenti può prevalere senza avvisarti. sshd -t controlla che la configurazione non contenga errori; sshd -T mostra le impostazioni effettive dopo l’unione di tutti i file. Prima di andare avanti, verifica che l’ultimo comando mostri passwordauthentication no e permitrootlogin no. Poi riavvia sshd:
sudo systemctl restart ssh.serviceLa documentazione di Ubuntu avverte che una configurazione di sshd errata su un server remoto può lasciarti chiuso fuori. Tieni aperta la sessione attuale e prova un nuovo accesso in un secondo terminale prima di chiudere qualsiasi cosa.
Passaggio 3: attiva il firewall
Ubuntu include UFW (Uncomplicated Firewall), disattivato per impostazione predefinita. Consenti SSH prima di attivarlo, così il firewall non può interrompere la tua stessa sessione:
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw --force enable
sudo ufw status
Tre porte, nient’altro. Un avvertimento specifico di Docker, dalla documentazione di installazione di Docker stessa: le porte che Docker pubblica sull’host aggirano completamente le regole di UFW. Ecco perché il file Compose del passaggio 6 pubblica porte sull’host solo per Caddy: 80 e 443 sono le uniche porte dei container pubblicate da Compose (è aperta anche la 22 per SSH), mentre n8n e PostgreSQL non hanno alcuna porta pubblicata sull’host.
Passaggio 4: installa Docker e Docker Compose
Installa Docker Engine dal repository apt ufficiale di Docker, non con lo script di comodo get.docker.com, che la documentazione di Docker consiglia solo per test e sviluppo. Prima i prerequisiti e la chiave di firma di Docker:
sudo apt update
sudo apt install ca-certificates curl
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
sudo chmod a+r /etc/apt/keyrings/docker.asc
Poi registra il repository vero e proprio. Questo comando scrive il file del repository indicato nella guida all’installazione di Docker per Ubuntu, inserendo automaticamente la tua release di Ubuntu:
sudo tee /etc/apt/sources.list.d/docker.sources > /dev/null <<EOF
Types: deb
URIs: https://download.docker.com/linux/ubuntu
Suites: $(. /etc/os-release && echo "${UBUNTU_CODENAME:-$VERSION_CODENAME}")
Components: stable
Signed-By: /etc/apt/keyrings/docker.asc
EOF
Quindi installa e verifica:
sudo apt update
sudo apt install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
sudo docker run hello-world
Se hello-world stampa il messaggio di conferma, Docker e il plugin Compose sono pronti.
Passaggio 5: crea la directory del progetto e i segreti
Crea la directory del progetto, poi genera la chiave di crittografia (non lasciare che n8n ne inventi una in silenzio al primo avvio):
sudo mkdir -p /opt/n8n-compose
cd /opt/n8n-compose
openssl rand -hex 32
Copia subito l’output in un posto sicuro, fuori dal server. Poi inseriscilo, insieme a una password robusta per il database, in un file .env protetto accanto al file compose (Docker Compose lo legge automaticamente). Sostituisci entrambi i valori segnaposto con i tuoi:
sudo tee /opt/n8n-compose/.env > /dev/null <<'EOF'
POSTGRES_PASSWORD=choose_a_strong_password
N8N_ENCRYPTION_KEY=paste_the_64_character_key_you_just_generated
EOF
sudo chmod 600 /opt/n8n-compose/.env
Il chmod 600 è importante: questo file contiene dei segreti, quindi solo il suo proprietario (root) deve poterlo leggere. Nel file Compose, N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true applica lo stesso principio all'interno del container: secondo il riferimento alle variabili di sicurezza di n8n, fa sì che n8n provi a impostare i permessi 0600 sul proprio file di impostazioni.
Passaggio 6: scrivi il file Docker Compose
Crea /opt/n8n-compose/docker-compose.yml (per esempio con sudo nano /opt/n8n-compose/docker-compose.yml) e incolla quanto segue, sostituendo n8n.example.com con il tuo dominio in entrambe le righe degli URL e impostando il tuo fuso orario:
services:
  caddy:
    image: caddy:2
    restart: unless-stopped
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - ./Caddyfile:/etc/caddy/Caddyfile
      - caddy_data:/data
      - caddy_config:/config

  n8n:
    image: docker.n8n.io/n8nio/n8n:2.36.7
    restart: unless-stopped
    expose:
      - "5678"
    environment:
      - DB_TYPE=postgresdb
      - DB_POSTGRESDB_HOST=postgres
      - DB_POSTGRESDB_DATABASE=n8n
      - DB_POSTGRESDB_USER=n8n
      - DB_POSTGRESDB_PASSWORD=${POSTGRES_PASSWORD}
      - N8N_ENCRYPTION_KEY=${N8N_ENCRYPTION_KEY}
      - N8N_HOST=n8n.example.com
      - N8N_PORT=5678
      - N8N_PROTOCOL=https
      - N8N_WEBHOOK_URL=https://n8n.example.com/
      - N8N_PROXY_HOPS=1
      - N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true
      - GENERIC_TIMEZONE=America/New_York
      - TZ=America/New_York
      - EXECUTIONS_DATA_MAX_AGE=168
    depends_on:
      postgres:
        condition: service_healthy
    volumes:
      - n8n_data:/home/node/.n8n

  postgres:
    image: postgres:18
    restart: unless-stopped
    environment:
      - POSTGRES_USER=n8n
      - POSTGRES_PASSWORD=${POSTGRES_PASSWORD}
      - POSTGRES_DB=n8n
      - PGDATA=/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U n8n -d n8n"]
      interval: 5s
      timeout: 5s
      retries: 10
    volumes:
      - postgres_data:/var/lib/postgresql/data

volumes:
  caddy_data:
  caddy_config:
  n8n_data:
  postgres_data:
Cinque dettagli fanno davvero la differenza:
- L’immagine è bloccata su una versione specifica (al momento in cui scriviamo, la release stabile attuale è la 2.36.7, secondo la documentazione di installazione di n8n), quindi gli aggiornamenti avvengono solo quando lo decidi tu.
- n8n non pubblica alcuna porta sull’host. È raggiungibile dai container sulla rete Compose, Caddy compreso, ma non tramite una porta pubblicata sull’host, quindi l’editor è raggiungibile solo attraverso il reverse proxy, mai direttamente da Internet.
- L’healthcheck fa sì che n8n attenda PostgreSQL. Un semplice
depends_onattende solo l’avvio del container, non che il database accetti connessioni. Lo schemacondition: service_healthyviene direttamente dal file compose di esempio per Postgres di n8n, che usa anch’esso PostgreSQL 18. - La coppia
N8N_WEBHOOK_URL/N8N_PROXY_HOPSè importante dietro un proxy. Di norma n8n costruisce gli URL dei webhook a partire da protocollo, host e porta, e la documentazione di n8n spiega che questo non funziona dietro un reverse proxy. Per questo imposti manualmente l’URL dei webhook, così n8n puòregister the correct webhook URLs with external services,
impostiN8N_PROXY_HOPSa 1 e ti assicuri che il proxy inoltri gli header X-Forwarded-For, X-Forwarded-Host e X-Forwarded-Proto. (La stessa pagina precisa cheN8N_WEBHOOK_URLsostituisce il vecchioWEBHOOK_URL, deprecato da n8n 2.35.0.) TZeGENERIC_TIMEZONEhanno compiti diversi. Secondo la documentazione Docker di n8n,GENERIC_TIMEZONEgoverna i nodi di pianificazione come Schedule, mentreTZimposta il fuso orario di sistema del container (quello riportato da comandi comedate). Imposta entrambi sullo stesso valore.
(Parti con PostgreSQL fin dal primo giorno. n8n usa SQLite per impostazione predefinita, che va bene per i test, ma i template di hosting di n8n consigliano PostgreSQL per la produzione, e migrare in seguito è doloroso, del tipo avrei dovuto farlo bene fin dall’inizio
.)
Passaggio 7: scrivi il Caddyfile
Crea /opt/n8n-compose/Caddyfile con il tuo dominio (anche qui, sostituisci n8n.example.com):
n8n.example.com {
    reverse_proxy n8n:5678
}
Questa è tutta la configurazione del reverse proxy. Secondo la documentazione sull’HTTPS automatico di Caddy, Caddy ottiene e rinnova automaticamente un certificato pubblicamente attendibile, tramite un’autorità emittente come Let’s Encrypt o ZeroSSL, e reindirizza HTTP su HTTPS, a patto che il record A DNS punti al server e che le porte 80 e 443 siano aperte (passaggi 1 e 3). Caddy è anche uno dei reverse proxy presenti negli esempi di hosting ufficiali di n8n.
Passaggio 8: avvia e verifica
cd /opt/n8n-compose
sudo docker compose up -d
sudo docker compose ps
Aspetta che ps mostri il container postgres in stato healthy e n8n in esecuzione, poi controlla la porta d’ingresso da qualsiasi macchina:
curl -fsS -o /dev/null -w '%{http_code}' https://n8n.example.com/Un codice 2xx (o un reindirizzamento 3xx) significa che Caddy ha terminato il TLS e n8n ha risposto; se invece curl termina con un errore, devi controllare il DNS, il certificato o i container (sudo docker compose logs caddy e sudo docker compose logs n8n sono i primi posti in cui guardare). Apri https://n8n.example.com in un browser e crea il tuo account proprietario.
Passaggio 9: aggiorna n8n in modo consapevole
n8n rilascia una nuova versione minor quasi ogni settimana, e le sue istruzioni di aggiornamento ti dicono di controllare il changelog delle modifiche incompatibili prima di aggiornare. Quando sei pronto, modifica il tag di versione in docker-compose.yml, poi esegui
cd /opt/n8n-compose
sudo docker compose pull
sudo docker compose up -d
Con un tag bloccato, il solo pull non cambia nulla: scegli tu ogni aggiornamento cambiando il tag, ed è proprio questo lo scopo del blocco di versione. Esegui un backup (passaggio 10) prima degli aggiornamenti di versione major.
Passaggio 10: pianifica i backup
Per un ripristino utilizzabile servono tre elementi: il database PostgreSQL, il volume n8n_data e il file .env che fornisce N8N_ENCRYPTION_KEY. La documentazione Docker di n8n è esplicita: anche se usi PostgreSQL, la cartella /home/node/.n8n (il nostro volume n8n_data) contiene comunque dati essenziali, tra cui il materiale della chiave di crittografia. Esegui il backup di tutti e tre e conserva docker-compose.yml e Caddyfile per poter ricostruire lo stack. Lo script qui sotto gestisce il database e il volume; la copia dei file di configurazione fuori dal server viene subito dopo. Crea lo script come file di proprietà di root:
sudo tee /opt/n8n-compose/backup.sh > /dev/null <<'EOF'
#!/bin/bash
set -euo pipefail
cd /opt/n8n-compose
STAMP=$(date +%Y-%m-%d)
mkdir -p /opt/n8n-backups
docker compose exec -T postgres pg_dump -U n8n -d n8n > "/opt/n8n-backups/n8n-db-${STAMP}.sql"
docker run --rm -v n8n-compose_n8n_data:/data -v /opt/n8n-backups:/backup alpine \
  tar czf "/backup/n8n-data-${STAMP}.tar.gz" -C /data .
find /opt/n8n-backups -name 'n8n-db-*.sql' -mtime +30 -delete
find /opt/n8n-backups -name 'n8n-data-*.tar.gz' -mtime +30 -delete
EOF
sudo chmod 700 /opt/n8n-compose/backup.sh
sudo /opt/n8n-compose/backup.sh
Note sullo script: n8n-compose_n8n_data è il nome del volume che Compose crea per una directory di progetto chiamata n8n-compose; verifica il tuo con sudo docker volume ls e modificalo se è diverso. Le due righe find conservano 30 giorni di backup; imposta un periodo di conservazione diverso in base al tuo spazio di archiviazione e alle tue esigenze di ripristino.
Pianificalo dal crontab di root. Il cron di root deve eseguire solo uno script di proprietà di root (chmod 700, con .env impostato su 600), mai un file che un altro utente può modificare. Esegui sudo crontab -e e aggiungi una riga per un'esecuzione giornaliera alle 3 del mattino:
0 3 * * * /opt/n8n-compose/backup.shLo script esegue il backup pianificato del database PostgreSQL e del volume n8n_data. Copia fuori dall’host il file .env (che contiene la chiave di crittografia) e i file di Compose e Caddy, adesso e ogni volta che cambiano. Sul server, crea un archivio temporaneo protetto:
sudo tar -C /opt/n8n-compose -czf /home/deploy/n8n-config.tar.gz .env docker-compose.yml Caddyfile
sudo chown deploy:deploy /home/deploy/n8n-config.tar.gz
chmod 600 /home/deploy/n8n-config.tar.gz
Poi, dalla tua macchina locale, scarica l’archivio della configurazione insieme ai backup ed elimina la copia temporanea sul server:
scp deploy@your_server_ip:/home/deploy/n8n-config.tar.gz .
scp -r deploy@your_server_ip:/opt/n8n-backups .
ssh deploy@your_server_ip 'rm /home/deploy/n8n-config.tar.gz'
Un backup che esiste solo sul server che protegge sparisce insieme al server.
Passaggio 11: testa un ripristino su un VPS di prova
Questa è una procedura di backup e ripristino che ti permette di verificare che i backup siano utilizzabili. Prova il ripristino su un VPS di prova nuovo, mai sul server di produzione. Prepara un server usa e getta, ripeti lì il passaggio 4 (Docker) e copia i file del progetto (docker-compose.yml, Caddyfile, .env) e i backup datati più recenti negli stessi percorsi.
Per prima cosa, cambia l’hostname: inserisci un hostname di test (per esempio n8n-restore-test.example.com, con un record A che punta al VPS di prova) in N8N_HOST, N8N_WEBHOOK_URL e nel Caddyfile. Poi, sostituendo i nomi dei file datati con i tuoi:
cd /opt/n8n-compose
sudo docker compose create
sudo docker run --rm -v n8n-compose_n8n_data:/data -v /opt/n8n-backups:/backup alpine \
  sh -c "cd /data && tar xzf /backup/n8n-data-2026-08-25.tar.gz"
sudo docker compose up -d --wait postgres
sudo docker compose exec -T postgres psql -U n8n -d n8n < /opt/n8n-backups/n8n-db-2026-08-25.sql
sudo docker compose run --rm n8n unpublish:workflow --all
sudo docker compose up -d
La riga unpublish:workflow --all usa la CLI Server integrata di n8n per annullare la pubblicazione di tutti i workflow ripristinati prima dell’avvio dell’istanza, così pianificazioni e trigger ripristinati non partono dalla macchina di test verso i tuoi sistemi di produzione. Concludi con lo stesso controllo curl del passaggio 8, sull’hostname di test.
Sii onesto con te stesso su cosa significhi una spunta verde: conferma che database e volume sono stati ripristinati e che lo stack si avvia senza problemi. Non mette alla prova i tuoi workflow nell’editor, quindi accedi all’istanza di test e controlla a campione quelli che non puoi permetterti di perdere.
Come mantenere sicura un'istanza n8n auto-ospitata?
Un’istanza di n8n auto-ospitata è sicura quanto il server su cui gira, e quel server lo controlli tu.
La sicurezza si riduce a sei aspetti. Nessuno è complicato preso singolarmente, ma saltarne anche uno solo lascia una falla reale. La configurazione descritta sopra implementa già i primi tre.
- HTTPS tramite reverse proxy. Non accedere mai all’editor di n8n in semplice HTTP. La configurazione di Caddy del passaggio 7 ottiene e rinnova automaticamente un certificato pubblicamente attendibile, tramite un’autorità emittente come Let’s Encrypt o ZeroSSL, e reindirizza HTTP su HTTPS.
- Firewall blindato. UFW consente solo SSH (22), HTTP (80) e HTTPS (443). Non esporre mai direttamente su Internet la porta predefinita di n8n, la 5678. Il file compose qui sopra lo garantisce non assegnando a n8n alcuna porta pubblicata sull’host, quindi solo i container sulla rete Compose possono raggiungerlo.
- Isolamento della rete Docker. PostgreSQL e n8n comunicano sulla rete interna di Compose. La porta del database non viene mai pubblicata sull’host, quindi non è mai raggiungibile dall’esterno.
- Autenticazione robusta. Usa una password del proprietario robusta e attiva l’autenticazione a due fattori: la guida alla sicurezza di n8n include la 2FA tra le protezioni consigliate per le istanze auto-ospitate.
- Aggiornamenti regolari. Aggiorna il tag di versione nel file compose, poi esegui il pull e riavvia (passaggio 9). Leggi prima il changelog, perché gli aggiornamenti di n8n possono includere modifiche incompatibili.
- Backup che hai effettivamente ripristinato. I passaggi 10 e 11 ti danno la pianificazione e il test. Un backup mai testato è una speranza, non un piano.
Un’ultima cosa da tenere d’occhio, non strettamente legata alla sicurezza ma che fa una grande differenza. Per impostazione predefinita, n8n salva nel database l’input e l’output di ogni esecuzione. La pulizia automatica è attiva per impostazione predefinita: n8n elimina le esecuzioni più vecchie di 336 ore (14 giorni) oppure quando superi le 10.000 esecuzioni salvate. Nel frattempo, però, un’istanza molto attiva può comunque gonfiare PostgreSQL.
Se i tuoi workflow producono molti dati, stringi le maglie: imposta EXECUTIONS_DATA_MAX_AGE=168 per eliminare i dati delle esecuzioni più vecchi di sette giorni (il file compose qui sopra lo fa già), oppure evita del tutto di salvare le esecuzioni riuscite con EXECUTIONS_DATA_SAVE_ON_SUCCESS=none.
Quali sono i compromessi tra n8n auto-ospitato e n8n Cloud?
Ospitare n8n in autonomia ti dà un’istanza senza limiti di esecuzione e il controllo sui dati che memorizza, al costo di un piccolo VPS più il tempo che dedichi all’amministrazione. n8n Cloud ti libera da qualsiasi manutenzione del server, con limiti di esecuzione in base al piano. La scelta si riduce a questo: vuoi possedere la tua infrastruttura di automazione o preferisci pagare qualcun altro perché la gestisca al posto tuo?
La documentazione di n8n lo dice chiaramente: n8n recommends self-hosting for expert users. Mistakes can lead to data loss, security issues, and downtime. If you aren’t experienced at managing servers, n8n recommends n8n Cloud.
Ecco come si confrontano le due opzioni:
| Fattore | Auto-ospitato | n8n Cloud |
|---|---|---|
| Costo mensile | Il costo del tuo VPS più eventuali spese per dominio, archiviazione dei backup e amministrazione (DreamHost Stack 4: 8,99 $/mese per 3 mesi, poi 15,99 $/mese, ad agosto 2026; stime di terze parti di ExpressTech per il 2026: 4–8 $/mese) | 20–50 € (fatturazione annuale), in base al piano |
| Esecuzioni | Nessuna quota; la capacità dipende dalle risorse del tuo server | 2.500 (Starter) o 10.000 (Pro) |
| Configurazione | La procedura in 11 passaggi descritta sopra | Pochi minuti |
| Manutenzione | Aggiornamenti, backup e monitoraggio sono a carico tuo | Gestita da n8n |
| Posizione dei dati | Il tuo server | L'infrastruttura di n8n |
| Aggiornamenti | Manuali (aggiorna il tag, esegui il pull, riavvia) | Automatici |
| TLS | Caddy ottiene e rinnova i certificati automaticamente (con emittenti come Let’s Encrypt o ZeroSSL) | Gestito al posto tuo |
| Scalabilità | Aggiungi RAM o usa la modalità coda con worker Redis | Passa a un piano superiore |
Esiste anche una via di mezzo che vale la pena conoscere. Piattaforme gestite come PikaPods (circa 3,80 $/mese) ed Elestio (circa 17 $/mese, secondo il confronto di ExpressTech) eseguono n8n auto-ospitato senza che tu debba gestire il server. Questi servizi possono ridurre il lavoro di amministrazione del server, ma verifica chi si occupa di aggiornamenti di n8n, backup, monitoraggio e sicurezza.
Ma guardiamo il quadro generale. Su qualsiasi piano ospitato, la tua capacità di esecuzione è una fascia di fatturazione, e le fasce le decide la piattaforma. Prezzi, quote e funzionalità possono cambiare anche per i workflow che hai già creato.
Ospitando n8n in autonomia, l'istanza e i dati che memorizza risiedono su un'infrastruttura che controlli tu (i servizi collegati ricevono comunque tutto ciò che i tuoi workflow inviano loro). Controllo totale, responsabilità totale.
La decisione finale
Ospitare n8n in autonomia ha senso quando si verificano tre condizioni:
- Esegui abbastanza automazioni da trovarti stretto con i limiti di esecuzione del cloud
- Vuoi che i dati dei tuoi workflow risiedano su un'infrastruttura che controlli
- Tu (o qualcuno del tuo team) sei disposto a occuparti di aggiornamenti, backup e monitoraggio
Altrimenti, n8n Cloud è una scelta ragionevole. Pagare il piano Starter per non dover mai pensare ai log di Docker è un compromesso onesto, soprattutto per un piccolo team che vuole solo che le automazioni funzionino.
Ma quando sei pronto a fare il salto verso l'auto-hosting, i conti diventano subito chiari. Un VPS da 4 GB è un punto di partenza pratico, anche se non testato con benchmark; la capacità in produzione dipende dalla concorrenza, dal volume di dati e dai nodi che usi, quindi monitora l'istanza e scalala man mano che la domanda cresce. Parti in piccolo, passa a un piano superiore quando i tuoi workflow crescono e mantieni il pieno controllo del tuo stack.
Quest'ultimo punto conta più di quanto sembri. Puoi sempre passare a un server più grande. È molto più difficile svincolarti da una piattaforma SaaS dopo che ha cambiato i prezzi dei workflow che hai già creato.
Domande frequenti sull'hosting di n8n in autonomia
Ospitare n8n in autonomia è davvero gratis?
Il software n8n è gratuito da eseguire sul tuo server con la Sustainable Use License. L'edizione Community auto-ospitata (la versione standard che n8n pubblica su GitHub) non prevede costi di licenza o di esecuzione n8n per gli usi consentiti, come l'automazione interna dei processi aziendali. La parte gratuita
è il software: pagherai comunque il server, più eventuali costi di dominio, archiviazione dei backup e il tempo dedicato all'amministrazione.
La licenza vieta di vendere un prodotto, servizio o modulo il cui valore deriva interamente o in modo sostanziale dalle funzionalità di n8n. Consulta le FAQ sulla licenza di n8n se intendi offrire ai clienti funzionalità basate su n8n.
Quali sono i requisiti minimi di sistema per n8n?
n8n pubblica esempi di dimensionamento anziché un requisito minimo rigido, e li definisce indicativi (provengono dalla sua documentazione sui deployment OEM): circa 100 MB di memoria a riposo, un intervallo di memoria di esempio di 320 MB–2 GB e un database su SSD da 512 MB–4 GB. Come allocazione iniziale prudente, e non come minimo ufficiale di n8n, considera 2 GB per i test e 4 GB quando aggiungi PostgreSQL e workflow in produzione, poi monitora l'utilizzo e aggiungi memoria quando noti una pressione costante.
Il piano Hosting VPS Stack 4 di DreamHost offre 4 GB di RAM con archiviazione SSD NVMe e accesso root completo per eseguire applicazioni auto-ospitate come n8n. Consulta i piani di hosting VPS per i dettagli.
In produzione usa PostgreSQL invece di SQLite e preferisci l'archiviazione su SSD, perché n8n la indica come best practice per il database.
Posso eseguire n8n in locale invece che su un VPS?
Sì: basta un solo comando Docker per eseguire n8n sulla tua macchina, ed è un ottimo modo per testare i workflow prima di impegnarti con un server. Il problema sono i webhook: i workflow attivati da servizi esterni richiedono che la tua istanza sia raggiungibile da Internet, cosa che un portatile dietro un router domestico non è per impostazione predefinita. Port forwarding, VPN e tunnel possono aggirare il problema, ciascuno con la propria configurazione e i propri compromessi in termini di sicurezza.
n8n offre un servizio di tunnel per inoltrare i webhook a un'istanza locale, ma la sua documentazione Docker è categorica sul fatto che il tunnel non vada usato in produzione: only meant for local development and testing
. Per tutto ciò che deve funzionare 24 ore su 24, usa un VPS.
Posso migrare da Zapier a n8n?
Non aspettarti un'importazione con un clic. Metti in conto di ricreare i tuoi workflow nell'editor visuale di n8n invece di importarli da Zapier.
La buona notizia: n8n ha oltre 400 integrazioni, ma prima di pianificare la migrazione verifica ogni app, trigger e azione usati dai tuoi workflow attuali. I workflow semplici si ricreano in fretta; le sequenze complesse in più passaggi richiedono più tempo.
Come si aggiorna un'istanza n8n auto-ospitata?
Modifica il tag di versione nel tuo docker-compose.yml impostando la release che vuoi, poi esegui docker compose pull seguito da docker compose up -d. Con un tag fisso come docker.n8n.io/n8nio/n8n:2.36.7, il solo pull non cambia nulla: scegli tu ogni aggiornamento modificando il tag, ed è proprio questo lo scopo di fissarlo. (Se invece usi il tag latest, basta un pull e un riavvio, ma ogni riavvio diventa un aggiornamento a sorpresa.)
Esegui il backup del database PostgreSQL prima degli aggiornamenti di versione principali. Se ne occupa lo script di backup della procedura descritta sopra, oppure puoi eseguire pg_dump direttamente nel container PostgreSQL.
Gli aggiornamenti fatti con leggerezza rompono le cose, e n8n rilascia una nuova versione minore quasi ogni settimana. Le stesse istruzioni di aggiornamento di n8n ti dicono di consultare il changelog delle modifiche incompatibili prima di aggiornare, quindi leggilo prima di eseguire il pull. Il riavvio in sé è rapido; è la lettura del changelog che merita il tuo tempo.
n8n auto-ospitato è abbastanza sicuro per i dati aziendali?
Ospitare n8n in autonomia ti dà il controllo su dove vengono archiviati le definizioni dei workflow, le credenziali e i dati delle esecuzioni. Tuttavia, i servizi collegati ricevono comunque tutti i dati che i tuoi workflow inviano loro, e la sicurezza del server resta una tua responsabilità.
Segui la checklist in sei punti della sezione sulla sicurezza qui sopra: HTTPS, firewall, isolamento di Docker, autenticazione forte con 2FA, aggiornamenti regolari e backup testati. Il team di n8n mantiene una guida alla sicurezza che tratta altri aspetti da considerare in produzione, dagli audit di sicurezza all'autenticazione a due fattori.